

Spis treści
Atak na lodówki w sklepach polegał na zdalnym przejęciu sterowników, które zarządzają chłodniami i zamrażarkami. Atakujący zmieniali ustawienia tak, że urządzenia zaczynały grzać, a żywność trzeba było wyrzucić. Według CERT Polska nie było w tym wyrafinowanej techniki: sprawcy szukali w Internecie sterowników z panelem administracyjnym dostępnym z zewnątrz i próbowali prostych haseł oraz luk znanych od lat (stan na 7.11.2026).
Przebieg wydarzeń według źródeł:
- 11–12 października 2026Pierwsza fala we Francji. Francuski CERT-FR publikuje alert o przejętych sterownikach chłodniczych w supermarketach.
- 2 listopada 2026Druga fala obejmuje sklepy w co najmniej dziesięciu krajach Europy, także w Polsce.
- 3 listopada 2026Główny Inspektor Sanitarny wydaje komunikat dla branży spożywczej, a szef CERT Polska potwierdza atak na urządzenie chłodnicze w Polsce.
- 6 listopada 2026Centralne Biuro Zwalczania Cyberprzestępczości apeluje do firm o zmianę haseł i aktualizację urządzeń.
Co się stało w Europie i w Polsce
Pierwsze ataki zauważono we Francji w nocy z 11 na 12 października 2026 roku. Francuski zespół reagowania na incydenty CERT-FR w alercie CERTFR-2026-ALE-012 pisze o licznych przejęciach zdalnych sterowników instalacji chłodniczych kilku producentów i przypomina, że wystawianie interfejsu zarządzania do Internetu jest sprzeczne z dobrymi praktykami.
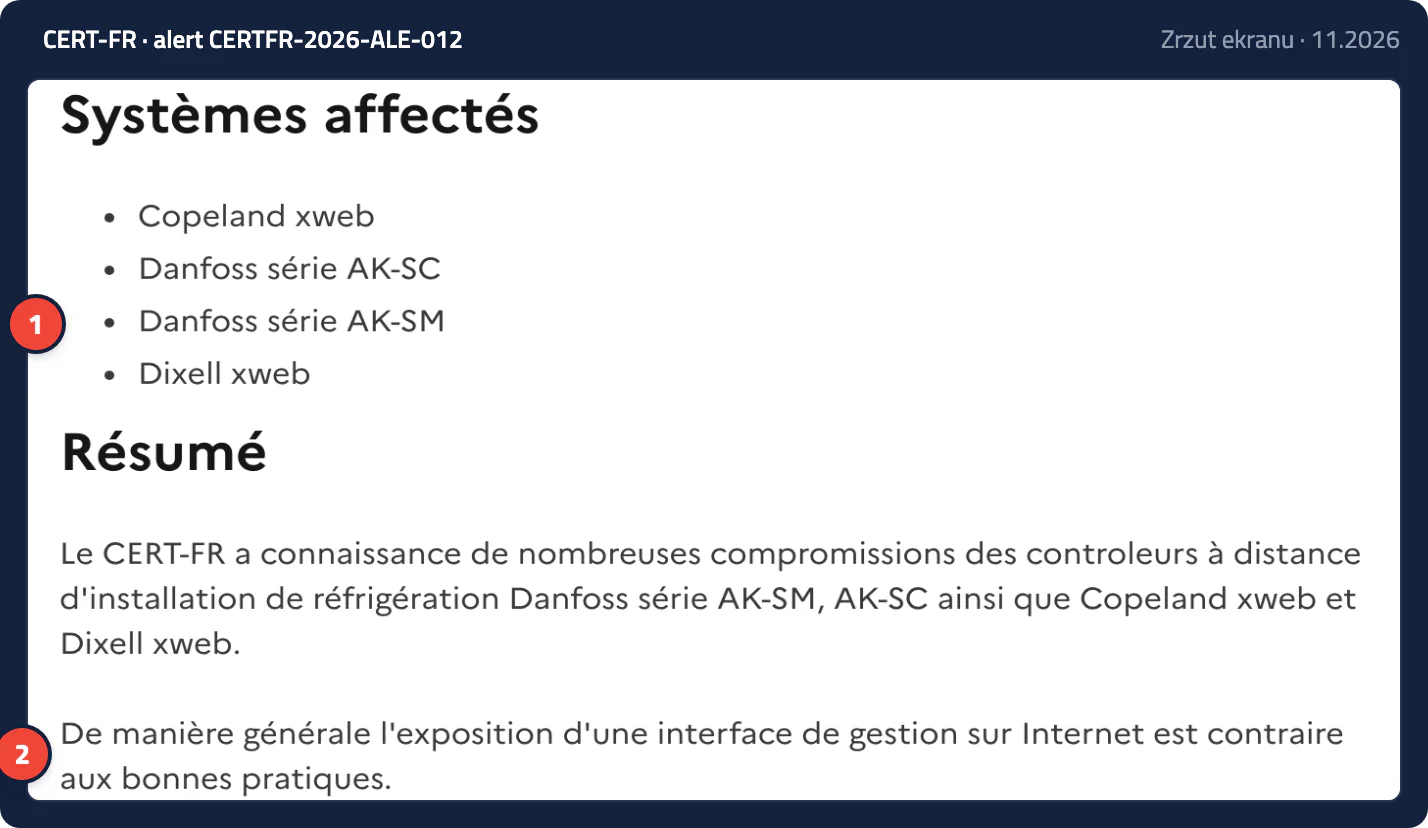
Alert francuskiego CERT-FR z października 2026 roku. 1 Sterowniki i systemy nadzoru, które przejmowano: Copeland xweb, Danfoss AK-SC i AK-SM oraz Dixell xweb. 2 CERT-FR przypomina, że panel zarządzania dostępny z Internetu jest sprzeczny z dobrymi praktykami.
Druga fala zaczęła się 2 listopada. Komunikat Głównego Inspektora Sanitarnego z 3 listopada wymienia co najmniej dziesięć krajów, w tym Polskę, i zwraca uwagę, że ataki dotyczą nie tylko dużych sieci handlowych, ale też mniejszych firm, między innymi rzeźni i zakładów dystrybucji mięsa. Według GIS napastnicy po uzyskaniu dostępu przełączali urządzenia w tryb odszraniania albo podnosili temperaturę do 40 lub 50°C.
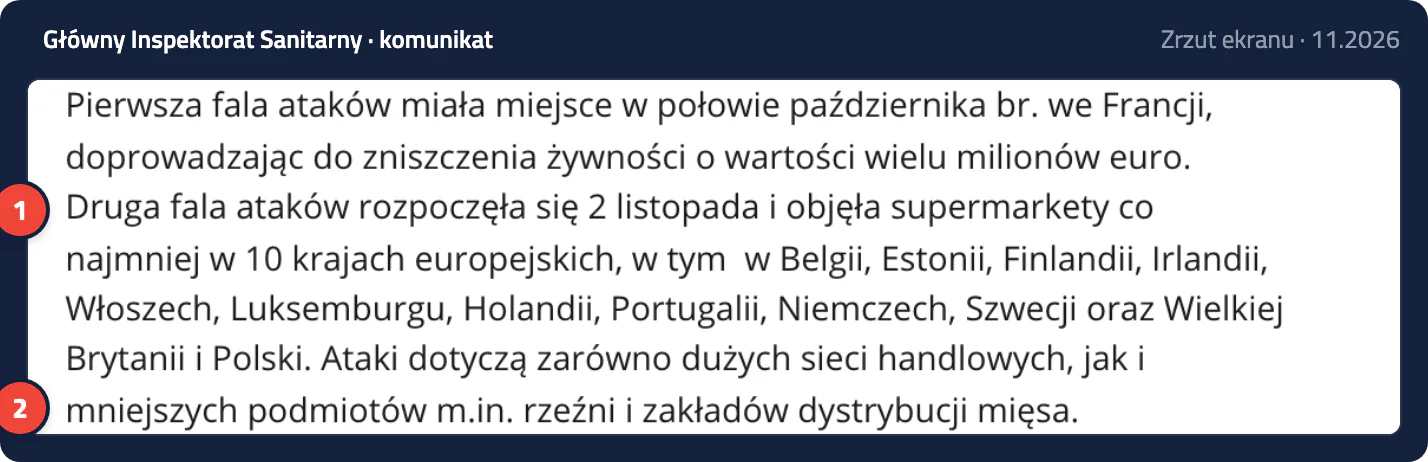
Komunikat GIS z 3 listopada 2026 roku. 1 Druga fala ataków od 2 listopada: co najmniej dziesięć krajów, w tym Polska. 2 Atakowane są także mniejsze podmioty, takie jak rzeźnie i zakłady dystrybucji mięsa.
W Polsce szef CERT Polska Marcin Dudek potwierdził w rozmowie z TVN24 atak na urządzenie chłodnicze. Obyło się bez strat, bo operator odłączył urządzenie od Internetu i przeniósł produkty do innej lodówki. CERT Polska znalazł w polskiej sieci 140 urządzeń chłodniczych widocznych z Internetu i powiadomił ich właścicieli; po tej interwencji około 70 firm odłączyło swoje urządzenia. Auchan Polska potwierdził nieprawidłowości w sterowaniu urządzeniami chłodniczymi w trzech sklepach. 6 listopada RMF FM podało, że w Polsce doszło już do co najmniej dziesięciu takich ataków, a Centralne Biuro Zwalczania Cyberprzestępczości przyjmuje zawiadomienia od poszkodowanych firm (stan na 7.11.2026).
Jak doszło do przejęcia sterowników
Sterownik chłodni to mały komputer z panelem w przeglądarce. Serwisant chłodniczy często potrzebuje do niego zdalnego dostępu, żeby sprawdzać alarmy i zmieniać ustawienia bez przyjazdu do sklepu, i najprostszym sposobem bywa udostępnienie panelu pod publicznym adresem IP. Wtedy jednak panel widzi każdy, kto przeszukuje Internet.
Szef CERT Polska opisał to w TVN24 tak: sprawcy masowo skanują sieć, szukają dostępnych urządzeń i testują proste hasła oraz luki znane od wielu lat. CERT-FR dodaje, że utrzymywanie dostępu z Internetu do urządzenia, które nie dostaje już poprawek bezpieczeństwa, oznacza bardzo wysokie prawdopodobieństwo przejęcia, a samo przywrócenie ustawień fabrycznych nie wystarczy, bo urządzenie pozostanie podatne. Przykładem takiej luki jest błąd uwierzytelniania w sterownikach Danfoss AK-SM 8xxA, opisany w 2025 roku jako CVE-2025-41450 i poprawiony w oprogramowaniu w wersji 4.2.
Nie trzeba więc było nowej, nieznanej luki. Wystarczyło urządzenie, którego panel był dostępny z Internetu, a hasło albo oprogramowanie nie zostało zmienione od instalacji.
Dlaczego to dotyczy także mniejszych firm
Chłodnie i zamrażarki sterowane przez sieć pracują nie tylko w supermarketach, ale też w mniejszych sklepach, hurtowniach i zakładach spożywczych, także na Podkarpaciu. GIS pisze wprost, że wśród atakowanych są mniejsze podmioty, a skutkiem jest zniszczenie mrożonek, mięsa i nabiału. Dla sklepu czy hurtowni oznacza to stratę towaru, przerwę w sprzedaży i obowiązek oceny, czy żywność nadaje się jeszcze do sprzedaży.
Sterowniki chłodnicze nie są jedynymi urządzeniami tego rodzaju. W firmowych sieciach pracują rejestratory kamer, centrale telefoniczne, sterowniki ogrzewania i automatyki budynku, a każde z nich ma panel administracyjny i często hasło ustawione przy montażu. Jeśli ktoś udostępnił taki panel w Internecie, żeby serwis mógł się łączyć zdalnie, urządzenie jest narażone dokładnie tak jak sterowniki w sklepach.
Od opisania luki do ataku mija coraz mniej czasu
Luki w oprogramowaniu urządzeń są dziś znajdowane i wykorzystywane szybciej niż jeszcze rok temu, a jedną z przyczyn jest sztuczna inteligencja. Google podaje, że w pierwszych ośmiu miesiącach 2026 roku w atakach wykorzystywano średnio 18 podatności miesięcznie, wobec 10,5 w 2025 roku, i wiąże ten wzrost głównie z szybkim wykorzystywaniem luk, które zostały już opisane. Z modeli AI korzystają także badacze: we wrześniu 2026 roku zespół CERT Polska opisał luki w routerach MikroTik, które znalazł z ich pomocą, a ataki na te routery trwały już w dniach, w których producent publikował poprawki.
Skanowanie, o którym mówi CERT Polska, obejmuje cały Internet, więc urządzenie z otwartym panelem i oprogramowaniem sprzed kilku lat może zostać znalezione niezależnie od tego, czy należy do dużej sieci handlowej, czy do małego sklepu.
Co zalecają GIS, CERT Polska i policja
Zalecenia urzędów są zbieżne. GIS radzi, żeby temperaturę w chłodniach regularnie mierzyć niezależnym termometrem i porównywać z tym, co pokazuje system, oraz żeby przejrzeć, jak urządzenia chłodnicze korzystają z Internetu. Powołując się na CERT Polska, zaleca sprawdzenie, czy zmieniono domyślne hasła, i rozważenie dostępu zdalnego przez VPN.
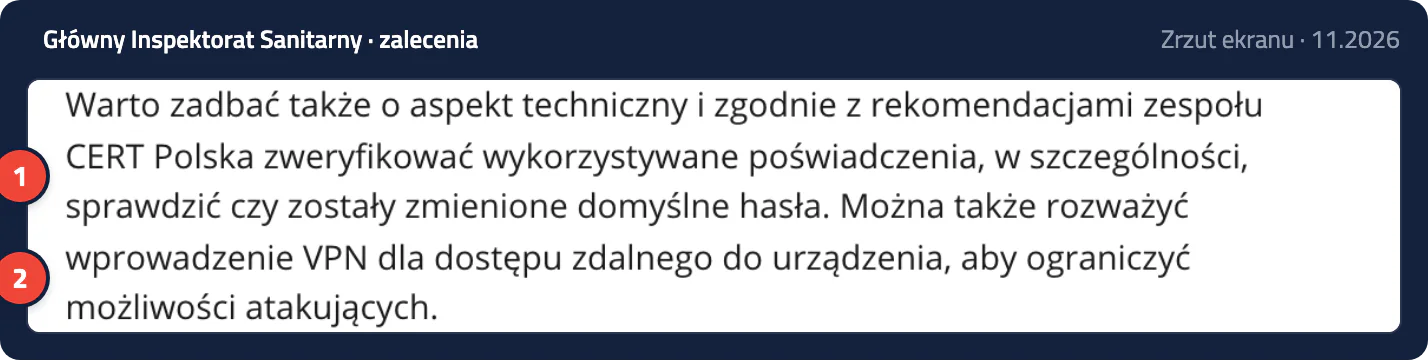
Zalecenie z komunikatu GIS oparte na rekomendacjach CERT Polska. 1 Sprawdzenie, czy zmieniono domyślne hasła. 2 Dostęp zdalny do urządzenia przez VPN.
CERT-FR zaleca kolejność, którą stosujemy także przy innych urządzeniach. Najpierw usuwa się dostęp do sterownika z Internetu, przy czym przed odcięciem przesyłania danych do firmy serwisowej CERT-FR radzi sprawdzić warunki umowy ubezpieczenia. Potem przywraca się dostęp dla serwisu wyłącznie przez VPN albo chronioną sieć, aktualizuje oprogramowanie sterownika i zmienia domyślne hasła. Policja w apelu z 6 listopada dodaje do tego regularne wgrywanie poprawek i sprawdzenie, czy urządzenia są dostępne z publicznego adresu IP. Firmy, które chcą wiedzieć, co z ich sieci widać w Internecie, mogą skorzystać z bezpłatnego serwisu moje.cert.pl, na który wskazuje GIS, a incydent zgłosić przez incydent.cert.pl.
Jak sprawdzamy takie urządzenia w Telbit24
Przy audycie bezpieczeństwa sieci zaczynamy od routera i zapory, bo to one decydują, które urządzenia w firmie są widoczne z Internetu. Skanujemy infrastrukturę, spisujemy wszystkie urządzenia, także sterowniki, kamery i centrale, i sprawdzamy, które z nich mają otwarty panel, jakie oprogramowanie i czy producent wydał do niego poprawki. Najważniejsze zmiany wprowadzamy od razu: zamykamy przekierowania portów, których nikt nie potrzebuje, aktualizujemy oprogramowanie i zmieniamy domyślne hasła.
Serwis chłodniczy czy instalator kamer często nadal musi łączyć się z urządzeniami zdalnie, więc ustalamy z właścicielem, jak ma to robić bezpiecznie, zwykle przez VPN zamiast otwartego portu na routerze. Po zmianach pozostajemy pod telefonem, gdyby któreś urządzenie zaczęło działać inaczej niż wcześniej. Opis prac, które prowadzimy w firmach na co dzień, jest na stronie obsługi IT dla firm.
Telbit24 działa w Dębicy od 1994 roku i zajmuje się sieciami, monitoringiem i telekomunikacją w firmach z całego regionu. Jeśli chcą Państwo sprawdzić, które urządzenia w Państwa firmie są widoczne z Internetu, zapraszamy do kontaktu.