

Spis treści
- Panel sterownika nie powinien być dostępny z Internetu
- Zdalny dostęp dla serwisu chłodniczego
- Hasła i aktualizacje oprogramowania sterownika
- Sterownik bez wsparcia producenta
- Dlaczego warto zrobić to teraz
- Te same zasady dla kamer, central i automatyki budynku
- Pomiar temperatury niezależny od sterownika
- Jak zabezpieczamy urządzenia w Telbit24
Sterownik chłodniczy zabezpiecza się przede wszystkim tak, żeby jego panel administracyjny nie był dostępny z Internetu. Serwis łączy się z nim przez VPN, hasła ustawione przy montażu są zmienione, a oprogramowanie ma poprawki wydane przez producenta. Takie zalecenia wydały po atakach na chłodnie w sklepach francuski CERT-FR i polskie urzędy, a ataki z października i listopada 2026 roku pokazały, że najczęściej przejmowano urządzenia, które nie spełniały tych warunków (stan na 8.11.2026).
Kolejność prac, którą stosujemy przy sterownikach chłodni i podobnych urządzeniach:
- Spisanie wszystkich urządzeń, które mają panel administracyjny: sterowników chłodni i central chłodniczych, rejestratorów kamer, centrali telefonicznej, automatyki budynku.
- Sprawdzenie na routerze, które z nich są widoczne z Internetu, i zamknięcie zbędnych przekierowań portów.
- Zapewnienie serwisowi zdalnego dostępu przez VPN z uwierzytelnianiem dwuskładnikowym.
- Zmiana haseł domyślnych i wyłączenie kont, z których nikt nie korzysta.
- Aktualizacja oprogramowania urządzeń, a przy sprzęcie bez wsparcia producenta decyzja o jego wymianie albo pełnym odcięciu od Internetu.
- Pomiar temperatury niezależny od sterownika i alarm, na który ktoś reaguje także w nocy.
O samych atakach, ich przebiegu w Europie i w Polsce pisaliśmy w artykule o ataku na lodówki w sklepach. Tutaj opisujemy, jak takie urządzenia zabezpieczyć.
Panel sterownika nie powinien być dostępny z Internetu
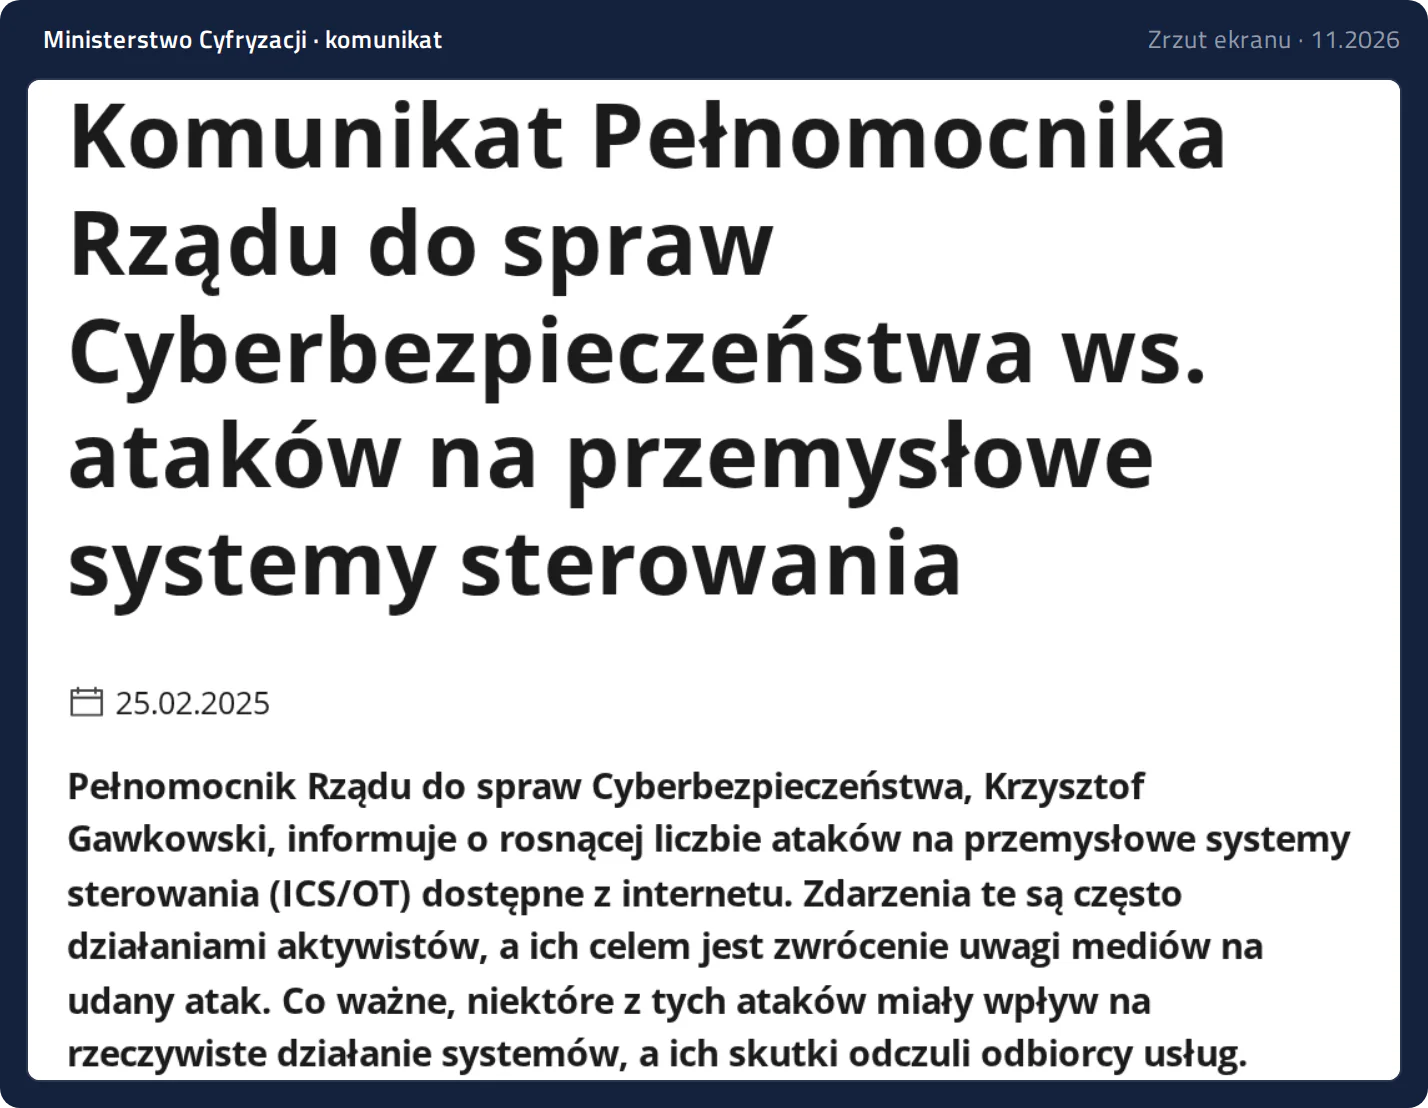
Sterownik chłodni, podobnie jak rejestrator kamer czy centrala telefoniczna, ma panel w przeglądarce. Jeśli instalator udostępnił go pod publicznym adresem IP, zwykle przez przekierowanie portu na routerze, panel może znaleźć każdy, kto przeszukuje Internet. Pełnomocnik Rządu do spraw Cyberbezpieczeństwa w komunikacie z 25 lutego 2025 roku zwrócił uwagę na rosnącą liczbę ataków na systemy sterowania dostępne z Internetu i zalecił, żeby panelu WWW takich systemów nie udostępniać bezpośrednio, nawet przy silnym haśle.
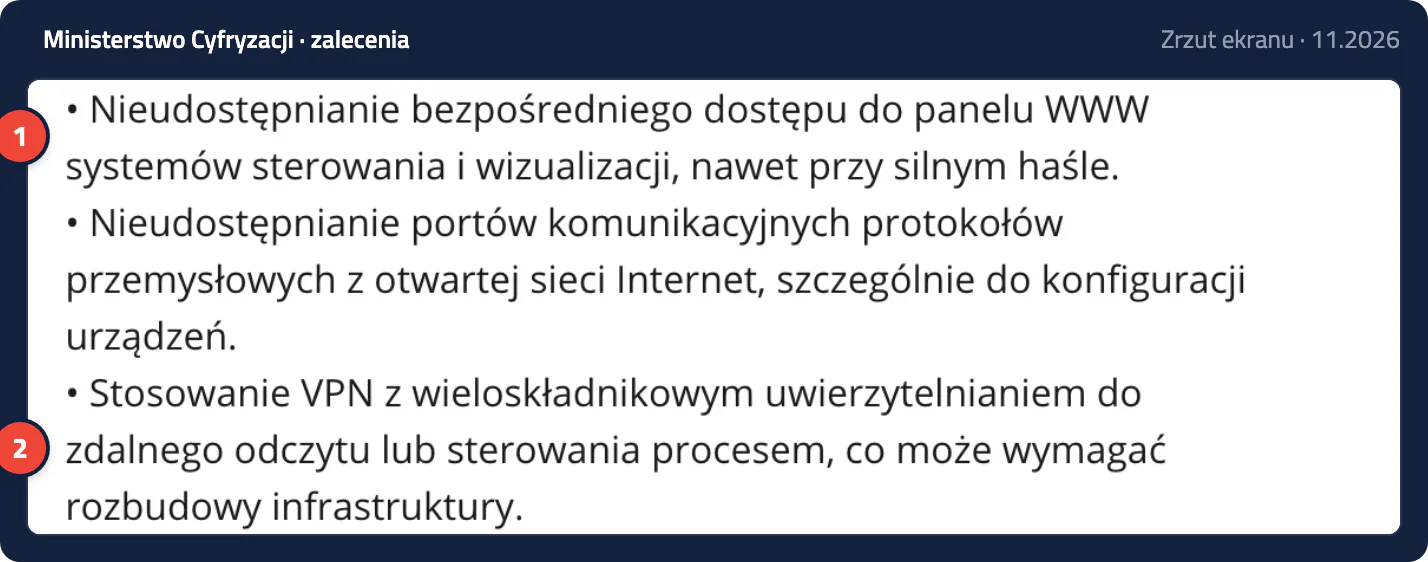
Zalecenia z komunikatu Pełnomocnika Rządu do spraw Cyberbezpieczeństwa. 1 Panel WWW systemu sterowania nie powinien być dostępny bezpośrednio, nawet przy silnym haśle. 2 Zdalny odczyt i sterowanie przez VPN z wieloskładnikowym uwierzytelnianiem.
Francuski CERT-FR w alercie CERTFR-2026-ALE-012, wydanym po pierwszej fali ataków na supermarkety, zaczyna zalecenia od tego samego kroku: usunąć dostęp z Internetu do sterowników i do wszystkich innych urządzeń wystawionych na publicznym adresie IP. Zanim firma odetnie przesyłanie danych do serwisu chłodniczego, CERT-FR radzi sprawdzić warunki umowy ubezpieczenia, a po odcięciu przejrzeć całą konfigurację sterownika, zwłaszcza harmonogram odszraniania.
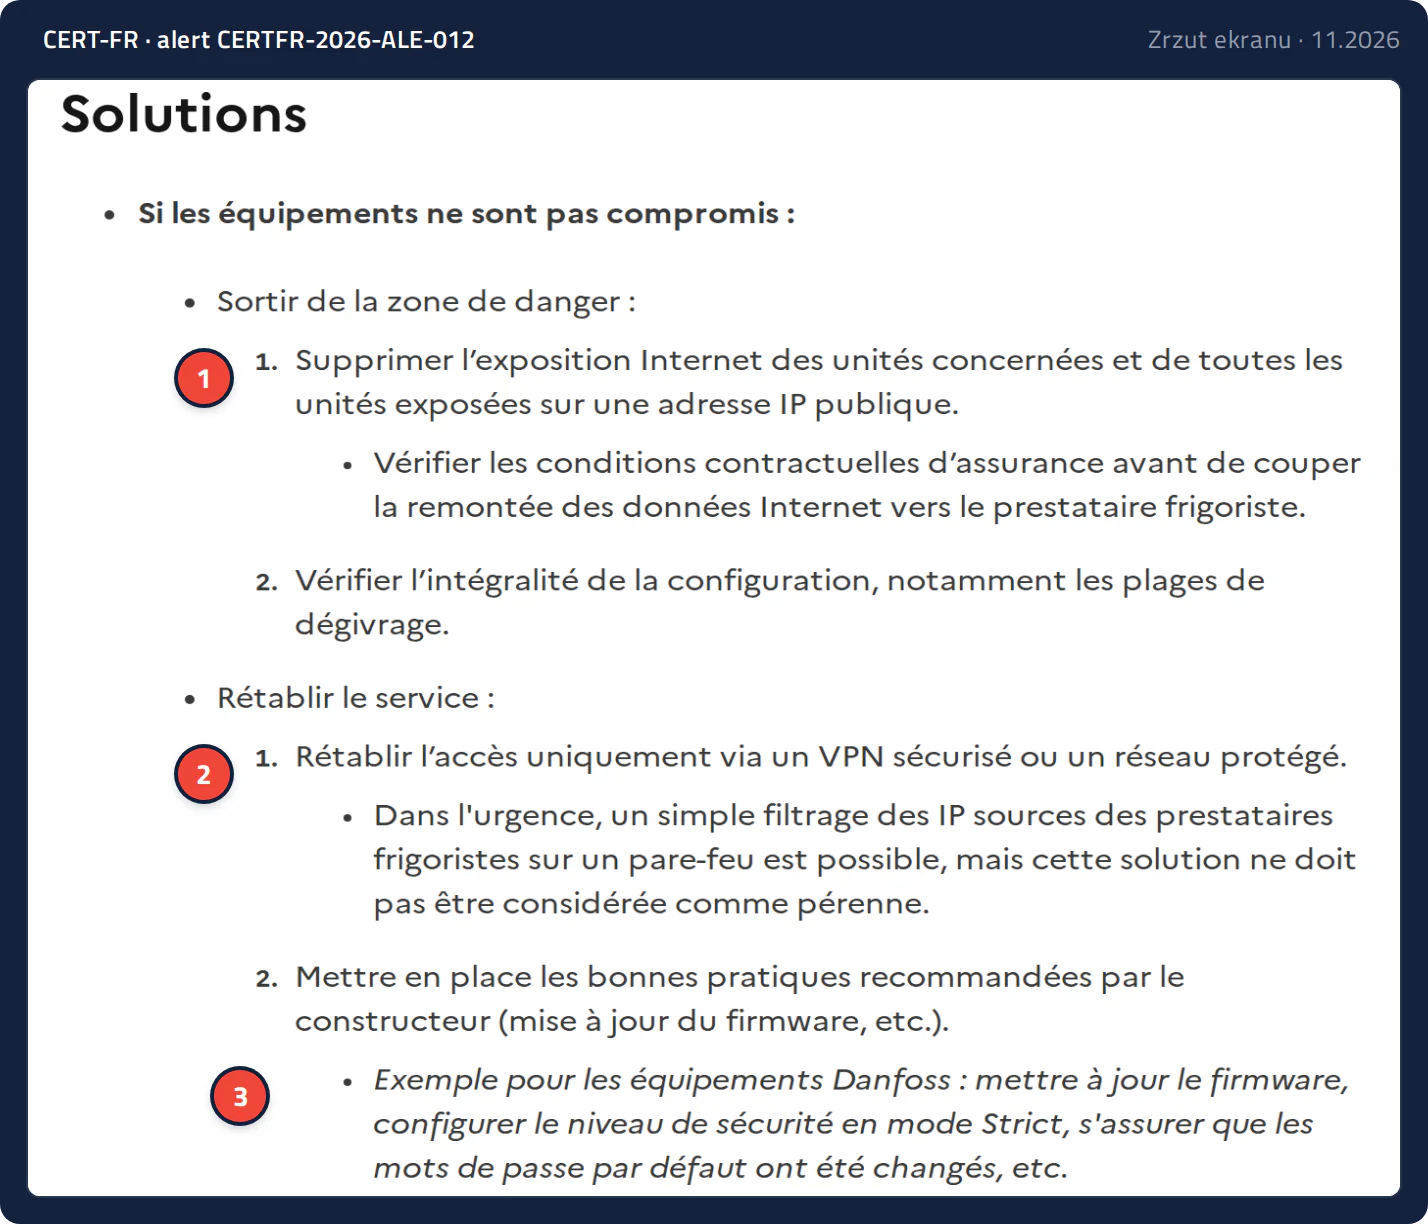
Zalecenia CERT-FR dla urządzeń, które nie zostały przejęte. 1 Usunięcie dostępu z Internetu do sterowników i wszystkich urządzeń na publicznym adresie IP. 2 Przywrócenie dostępu wyłącznie przez VPN albo chronioną sieć. 3 Przykład dla sterowników Danfoss: aktualizacja oprogramowania, tryb bezpieczeństwa Strict i zmiana haseł domyślnych.
W praktyce sprawdza się to na routerze brzegowym. Lista przekierowań portów pokazuje, które urządzenia w firmie są osiągalne z zewnątrz, a skan z Internetu potwierdza, czy po zmianach rzeczywiście zniknęły. Osobno trzeba sprawdzić routery LTE i modemy, które serwis czasem montuje przy sterowniku, bo omijają one firmowy router i nie widać ich w jego konfiguracji. Pełnomocnik zwraca uwagę właśnie na urządzenia łączące się z Internetem przez sieć komórkową.
Zdalny dostęp dla serwisu chłodniczego
Serwis chłodniczy zwykle potrzebuje zdalnego dostępu do sterownika, żeby odbierać alarmy i zmieniać nastawy bez przyjazdu. Po odcięciu panelu od Internetu serwis nadal może pracować zdalnie, zmienia się tylko sposób połączenia. Pełnomocnik i CERT-FR zalecają to samo: serwis łączy się przez VPN, czyli szyfrowane połączenie do sieci firmy, a Pełnomocnik dodaje do tego uwierzytelnianie wieloskładnikowe i rejestrowanie zdalnych działań z czasem, celem i źródłem połączenia.
CERT-FR dopuszcza w pilnej sytuacji ograniczenie dostępu na zaporze do adresów IP firmy serwisowej, ale zaznacza, że nie jest to rozwiązanie na stałe. Przy VPN dobrze jest dać każdej firmie serwisowej osobne konto z dostępem tylko do jej urządzeń i wyłączać je, gdy współpraca się kończy.
Znaczenie dostawcy serwisu pokazał atak na francuską służbę krwiodawstwa EFS. Według Associated Press 2 listopada 2026 roku zaatakowano systemy dostawcy chłodni Coolworld, co dotknęło trzech miejsc, w których EFS przechowuje osocze. EFS podało, że progi temperatury podniesiono do bardzo wysokich wartości, a tygodnik Le Canard Enchaîné, na który powołuje się AP, pisał o zmianie nastaw z minus 30 nawet do plus 110 stopni. Coolworld podał, że luka dotyczyła komponentu innej firmy. Atak dotarł więc do EFS przez dostawcę urządzeń chłodniczych (stan na 8.11.2026).
Hasła i aktualizacje oprogramowania sterownika
Hasło ustawione przy montażu bywa takie samo jak w instrukcji producenta albo znają je wszyscy pracownicy firmy instalacyjnej. Pełnomocnik zaleca zamianę domyślnych danych logowania na silne hasła i wyłączenie kont, z których nikt nie korzysta. Przy sterownikach Danfoss CERT-FR wymienia dodatkowo ustawienie trybu bezpieczeństwa Strict.
Drugą sprawą jest oprogramowanie. Danfoss w biuletynie DSA-2025-03-01 z marca 2025 roku opisał błąd uwierzytelniania w sterownikach AK-SM 8xxA starszych niż wersja 4.2. Amerykańska agencja CISA w ostrzeżeniu ICSA-25-140-03 wymienia dla tej serii dwie kolejne luki, poprawione w wersji 4.3.1, i zaleca ograniczenie dostępu do urządzeń sterujących z sieci do niezbędnego minimum.
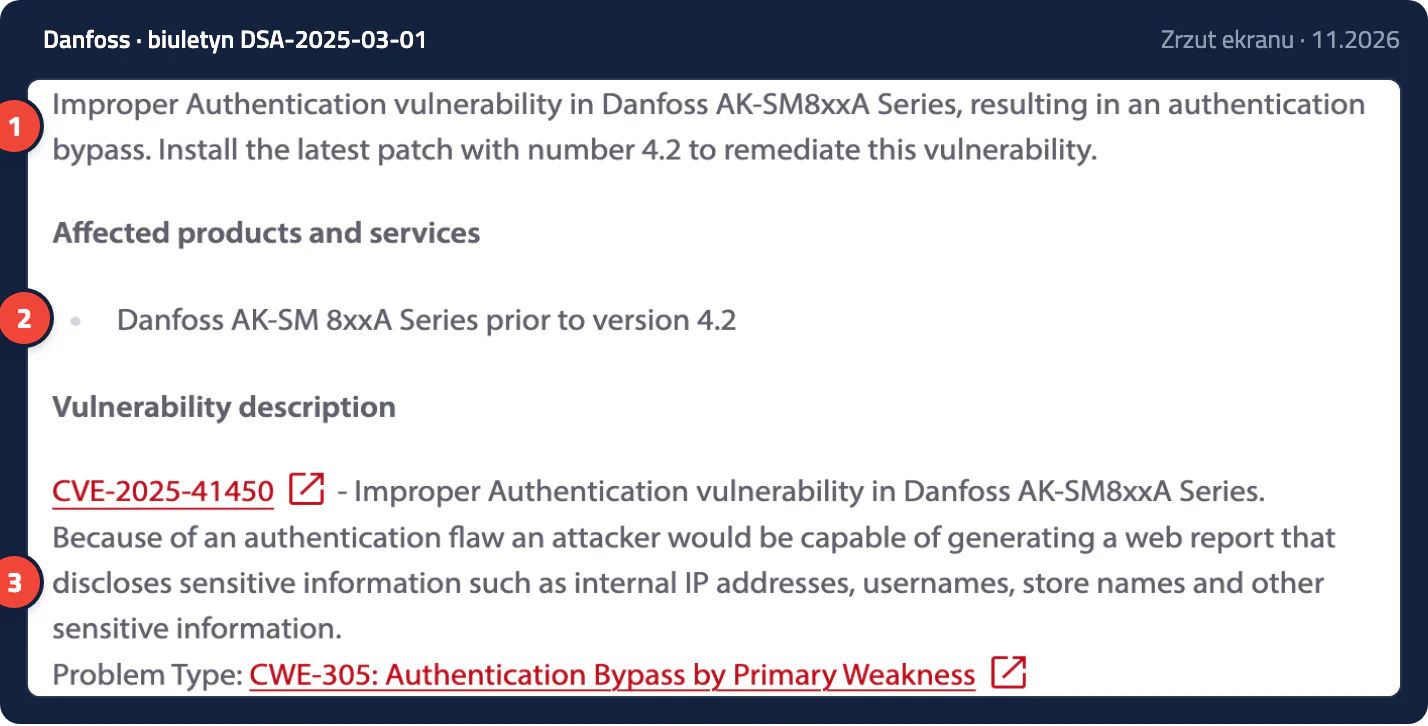
Biuletyn Danfoss DSA-2025-03-01. 1 Producent zaleca instalację poprawki w wersji 4.2. 2 Luka dotyczy sterowników AK-SM 8xxA starszych niż 4.2. 3 Błąd pozwala uzyskać raport z wewnętrznymi adresami IP, nazwami użytkowników i nazwami sklepów.
Aktualizacja sterownika wymaga uzgodnienia z serwisem chłodniczym, bo po zmianie wersji trzeba sprawdzić nastawy i alarmy. Pełnomocnik radzi aktualizować systemy sterowania, gdy to możliwe, przy planowanym wyłączeniu instalacji. Przy chłodniach dobrą porą jest przegląd serwisowy albo okres mniejszego obciążenia.
Sterownik bez wsparcia producenta
Najtrudniejszy przypadek to urządzenie, do którego producent nie wydaje już poprawek. Według Infosecurity Magazine Danfoss potwierdził, że większość przejętych w październiku sterowników to starsze modele bez aktualizacji bezpieczeństwa (AK-SM800 i AK-SC355) albo nowsze modele AK-SM800A z nieaktualnym oprogramowaniem. CERT-FR pisze wprost, że urządzenie bez poprawek, które nadal jest dostępne z Internetu, ma bardzo duże prawdopodobieństwo przejęcia, a przywrócenie ustawień fabrycznych tego nie zmienia.
Dla takiego sterownika są dwie rozsądne drogi: wymiana na model, który producent wspiera, albo całkowite odcięcie od Internetu i dostęp serwisu wyłącznie przez VPN do osobnej sieci urządzeń. Pierwsza jest pewniejsza, druga daje czas na zaplanowanie wymiany. Tę samą decyzję podejmuje się przy starych rejestratorach kamer i centralach telefonicznych.
Dlaczego warto zrobić to teraz
Po pierwszej fali ataków wiele firm we Francji zareagowało szybko. Badacze firmy Censys, cytowani przez Infosecurity Magazine, policzyli, że między 11 a 14 października 2026 roku liczba sterowników Danfoss widocznych z Internetu we Francji spadła o 71%, głównie dlatego, że operatorzy po prostu odłączyli je od sieci. Pierwszy i najważniejszy krok, czyli odcięcie panelu od Internetu, nie wymaga więc zakupu nowego sprzętu.
Czas ma tu znaczenie, bo luki w oprogramowaniu urządzeń są wykorzystywane coraz szybciej po ich opisaniu. Google Threat Intelligence podaje, że w pierwszych ośmiu miesiącach 2026 roku w atakach wykorzystywano średnio 18 podatności miesięcznie, wobec 10,5 w 2025 roku. Wzrost dotyczy głównie luk już opisanych, a Google uważa za możliwe, że atakujący używają modeli AI do porównywania wersji oprogramowania i poprawek, żeby szybciej przygotować atak. Dla właściciela sklepu, hurtowni czy zakładu przetwórczego skutkiem przejęcia sterownika jest strata towaru i przestój, a w branży spożywczej także konieczność oceny, czy żywność nadaje się jeszcze do sprzedaży.
Te same zasady dla kamer, central i automatyki budynku
Zalecenia Pełnomocnika dotyczą wszystkich systemów sterowania, nie tylko chłodni. Wśród dodatkowych środków wymienia on segmentację sieci, czyli oddzielenie urządzeń od komputerów biurowych, oraz zdalny dostęp włączany na żądanie i rejestrowany.
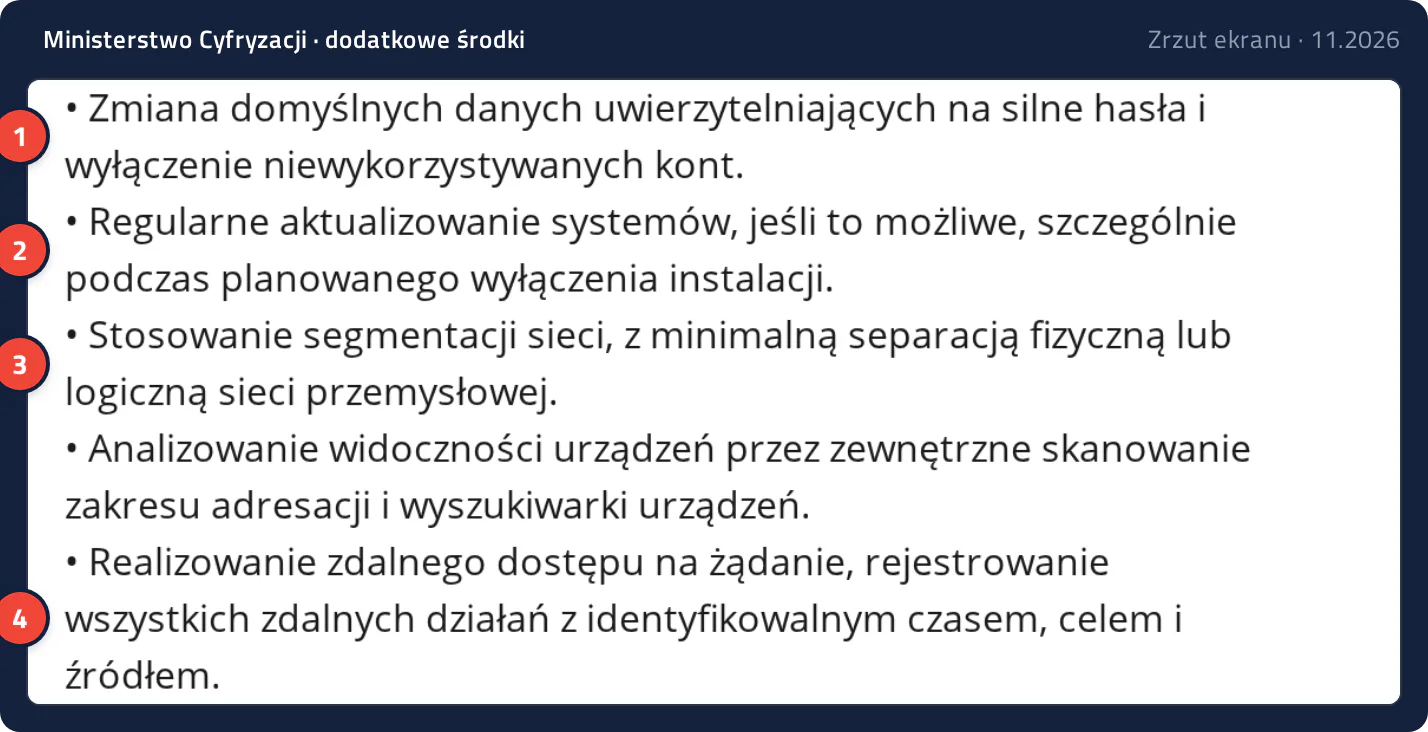
Dodatkowe środki bezpieczeństwa z komunikatu Pełnomocnika. 1 Zmiana domyślnych danych logowania na silne hasła. 2 Regularne aktualizacje, najlepiej przy planowanym wyłączeniu instalacji. 3 Segmentacja sieci, czyli oddzielenie sieci urządzeń. 4 Zdalny dostęp na żądanie, z zapisem czasu, celu i źródła połączenia.
Rejestratory kamer, centrale telefoniczne i automatyka budynku mają te same słabe punkty co sterowniki chłodni: panel w przeglądarce, hasło z dnia montażu i serwis, który łączy się zdalnie. Dlatego sprawdzamy je razem i stosujemy te same zasady. Osobna sieć dla urządzeń sprawia, że nawet przejęty sterownik nie daje dostępu do komputerów z danymi firmy.
Pomiar temperatury niezależny od sterownika
Atak na EFS zakończył się bez strat, bo według Associated Press systemy monitoringu szybko wykryły zmianę temperatury i pracownicy zdążyli przenieść albo zabezpieczyć osocze. Główny Inspektor Sanitarny po atakach na sklepy zalecił regularne sprawdzanie temperatury niezależnym termometrem i porównywanie wyników z tym, co pokazuje system. Czujnik, który nie zależy od sterownika, i alarm wysyłany do konkretnej osoby dają firmie czas na reakcję, zanim towar się zepsuje.
Jak zabezpieczamy urządzenia w Telbit24
Przy audycie bezpieczeństwa sieci zaczynamy od routera brzegowego i zapory, bo to one decydują, co z firmy widać w Internecie. Skanujemy sieć, spisujemy wszystkie urządzenia, także sterowniki chłodni, rejestratory i centrale, i od razu wprowadzamy najważniejsze zmiany: zamykamy zbędne przekierowania portów, aktualizujemy oprogramowanie i zmieniamy domyślne hasła. Z serwisem chłodniczym i instalatorem kamer ustalamy, jak mają się łączyć przez VPN, a z właścicielem rozmawiamy o urządzeniach bez wsparcia producenta. Po zmianach pozostajemy pod telefonem, gdyby któreś urządzenie zaczęło działać inaczej niż wcześniej. Opis stałej opieki nad siecią i urządzeniami jest na stronie obsługi IT dla firm.
Telbit24 działa w Dębicy od 1994 roku i zajmuje się sieciami, monitoringiem i telekomunikacją w firmach z Podkarpacia i całej Polski. Jeśli chcą Państwo sprawdzić, jak zabezpieczone są sterowniki i inne urządzenia w Państwa firmie, zapraszamy do kontaktu.