

W skrócie
- Serwis zewnętrzny powinien łączyć się z urządzeniami firmy przez VPN z drugim składnikiem logowania, a nie przez przekierowany port ani stale uruchomiony program do zdalnego pulpitu.
- Każda firma serwisowa ma własne konto z dostępem tylko do swoich urządzeń, włączane na czas prac, a połączenia są zapisywane.
- Routery LTE i modemy montowane przez serwis omijają firmowy router; CERT Polska opisał atak, w którym dostęp do urządzeń dała źle skonfigurowana prywatna sieć komórkowa.
- Program do zdalnej pomocy i brama VPN też wymagają aktualizacji, bo luki w nich bywają wykorzystywane kilka dni po ujawnieniu.
Spis treści
- Dlaczego przekierowanie portu jest złym sposobem na dostęp serwisu
- Programy do zdalnej pomocy i bramy VPN też wymagają aktualizacji
- Routery LTE i modemy montowane przez serwis
- Jak urządzić dostęp serwisu przez VPN
- Dlaczego warto uporządkować to teraz
- Te same zasady dla kamer, central i automatyki budynku
- Jak porządkujemy zdalny dostęp w Telbit24
Firma serwisowa powinna łączyć się z urządzeniami w firmie przez VPN z uwierzytelnianiem dwuskładnikowym, na własnym koncie, z dostępem tylko do swoich urządzeń i najlepiej tylko na czas prac. Przekierowanie portu na routerze albo program do zdalnego pulpitu uruchomiony na stałe są wygodne, ale otwierają do urządzeń drogę z Internetu, nad którą firma nie ma kontroli. Tak zalecają Pełnomocnik Rządu do spraw Cyberbezpieczeństwa i CERT Polska, a po listopadowych atakach na chłodnie CSIRT Centrum e-Zdrowia zalecił także przegląd uprawnień dostawców zewnętrznych (stan na 9.11.2026).
Najczęściej spotykane sposoby połączenia serwisu z urządzeniem różnią się tym, co widać z Internetu i co firma wie o połączeniach:
| Sposób połączenia | Co widać z Internetu | Co firma wie o połączeniach | Ocena według zaleceń |
|---|---|---|---|
| Przekierowanie portu na routerze | Panel urządzenia pod publicznym adresem IP | Zwykle nic | Pełnomocnik zaleca nie udostępniać paneli i portów urządzeń |
| Program do zdalnego pulpitu działający na stałe | Komputer obok urządzenia, dostępny przez usługę producenta programu | Tyle, ile zapisuje program | Pełnomocnik zaleca nie dopuszczać takich połączeń do systemów sterowania |
| Router LTE lub modem serwisu | Urządzenie w sieci operatora komórkowego, poza firmowym routerem | Zwykle nic | Pełnomocnik zaleca przegląd modemów i dostępu podwykonawców |
| VPN z drugim składnikiem, osobne konto dla każdej firmy | Tylko brama VPN | Kto, kiedy i do czego się łączył | Zalecany sposób zdalnego dostępu |
O samych atakach na chłodnie pisaliśmy w artykule o ataku na lodówki w sklepach, a o zabezpieczeniu samego urządzenia w tekście o tym, jak zabezpieczyć sterownik chłodniczy. Tutaj opisujemy, jak urządzić dostęp dla firm, które te urządzenia serwisują.
Dlaczego przekierowanie portu jest złym sposobem na dostęp serwisu
Instalator, który chce mieć dostęp do sterownika chłodni, rejestratora kamer albo centrali telefonicznej, najprościej ustawia na routerze przekierowanie portu. Od tej chwili panel urządzenia odpowiada pod publicznym adresem firmy każdemu, kto go znajdzie, także programom, które przeszukują Internet w poszukiwaniu takich urządzeń. Hasło jest wtedy jedynym zabezpieczeniem, a często jest to hasło ustawione przy montażu.
Pełnomocnik Rządu do spraw Cyberbezpieczeństwa w komunikacie z 25 lutego 2025 roku wymienia wprost, czego nie robić przy systemach sterowania: nie dopuszczać połączeń przez VNC, RDP i oprogramowanie wsparcia technicznego, nie udostępniać panelu WWW, nawet przy silnym haśle, i nie wystawiać do Internetu portów urządzeń. Zdalny odczyt i sterowanie mają się odbywać przez VPN z uwierzytelnianiem wieloskładnikowym. CERT Polska w rekomendacjach dla systemów OT z maja 2024 roku zaleca to samo.
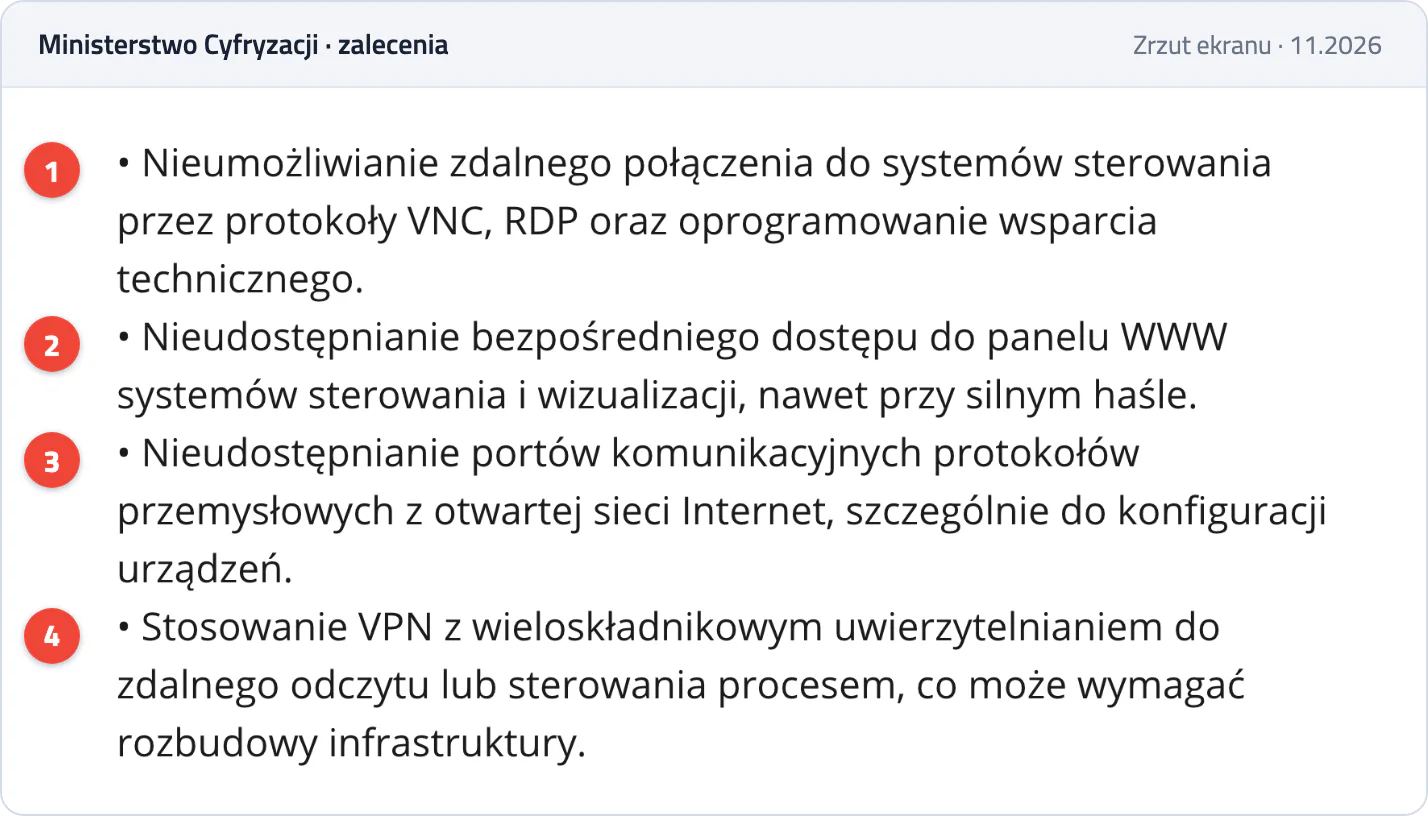
Podstawowe zalecenia z komunikatu Pełnomocnika.
- 1Bez zdalnych połączeń przez VNC, RDP i oprogramowanie wsparcia technicznego.
- 2Bez bezpośredniego dostępu do panelu WWW, nawet przy silnym haśle.
- 3Bez portów protokołów przemysłowych dostępnych z Internetu.
- 4Zdalny odczyt i sterowanie przez VPN z wieloskładnikowym uwierzytelnianiem.
Francuski CERT-FR w alercie po atakach na supermarkety dopuszcza w pilnej sytuacji ograniczenie dostępu na zaporze do adresów IP firmy chłodniczej, ale zaznacza, że nie jest to rozwiązanie na stałe. Przy takim filtrze panel nadal odpowiada z Internetu, choć tylko z adresów serwisu, a firma nie wie, kto z firmy serwisowej i kiedy się łączył.
Programy do zdalnej pomocy i bramy VPN też wymagają aktualizacji
Drugim częstym sposobem jest program do zdalnego pulpitu zainstalowany na komputerze, z którego da się obsłużyć urządzenie. Działa bez zmian na routerze, dlatego bywa zostawiany na stałe, z jednym hasłem znanym kilku osobom w firmie serwisowej. Pełnomocnik zalicza oprogramowanie wsparcia technicznego do sposobów połączenia, których przy systemach sterowania nie należy dopuszczać.
Sam program do zdalnej pomocy może być celem ataku. Google Threat Intelligence w raporcie z 30 września 2026 roku opisuje lukę CVE-2026-1731 w produktach BeyondTrust do zdalnej pomocy i zdalnego dostępu uprzywilejowanego. Lukę, która pozwalała wykonać polecenia bez logowania, znalazł samodzielnie agent badawczy AI firmy Hacktron. W ciągu czterech dni od jej ujawnienia Google zaobserwował pierwszą grupę atakujących, która ją wykorzystywała, a w ciągu siedmiu dni pięć kolejnych.
To samo dotyczy bramy VPN, przez którą łączy się serwis. CSIRT Centrum e-Zdrowia 2 listopada 2026 roku ostrzegł przed lukami w bramach VPN Ivanti Connect Secure, które mogą pozwolić na przejęcie urządzenia, i zalecił aktualizację oraz ograniczenie dostępu administracyjnego do zaufanych adresów IP. VPN chroni urządzenia za nim tylko wtedy, gdy sam ma aktualne oprogramowanie.
Routery LTE i modemy montowane przez serwis
Serwis chłodniczy albo dostawca automatyki czasem montuje przy urządzeniu własny router LTE z kartą SIM, żeby nie zależeć od sieci klienta. Takie połączenie omija firmowy router i zaporę, więc nie widać go w ich konfiguracji, a właściciel często nie wie, że istnieje. Pełnomocnik zwraca uwagę, że urządzenia łączące się przez sieć komórkową mają adresy operatora, więc w razie problemu nie da się nawet skontaktować z ich właścicielem, i zaleca przegląd zdalnego dostępu, zwłaszcza modemów komórkowych i dostępu podwykonawców.
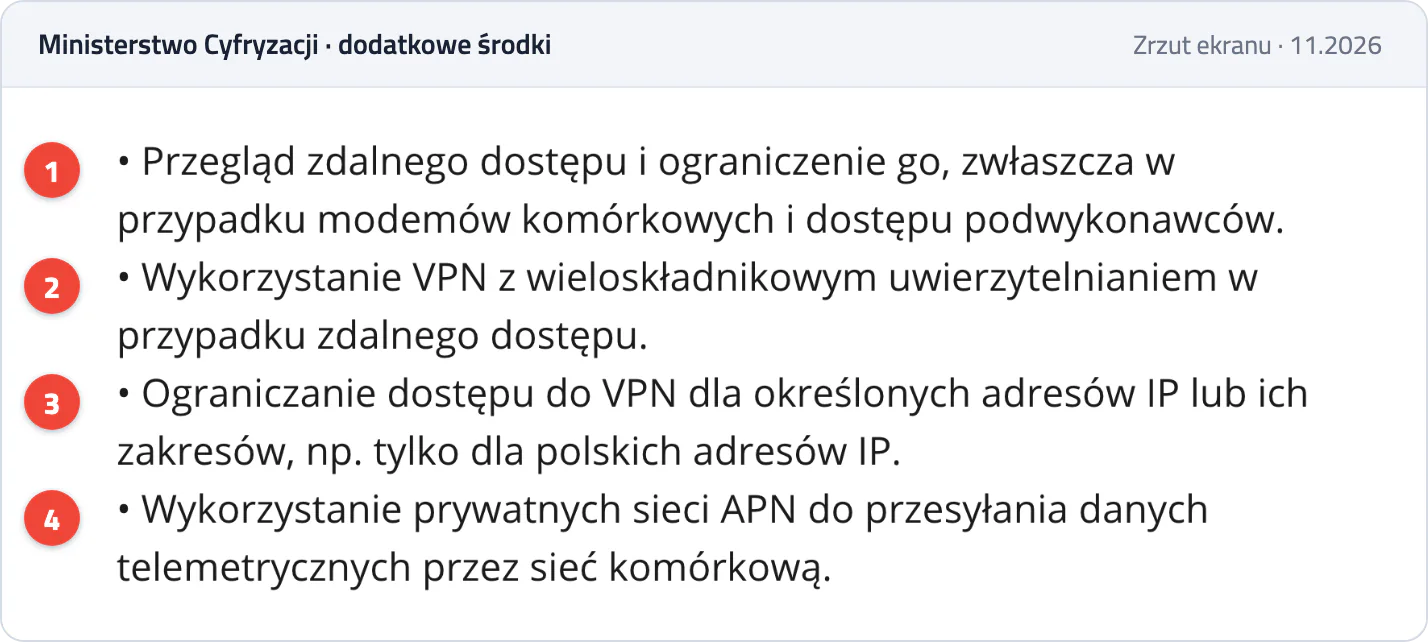
Dodatkowe środki bezpieczeństwa z komunikatu Pełnomocnika.
- 1Przegląd i ograniczenie zdalnego dostępu, zwłaszcza modemów komórkowych i podwykonawców.
- 2VPN z wieloskładnikowym uwierzytelnianiem przy każdym zdalnym dostępie.
- 3Dostęp do VPN tylko z określonych adresów IP.
- 4Prywatne sieci APN do przesyłania danych przez sieć komórkową.
Prywatna sieć APN, czyli wydzielona sieć komórkowa dla urządzeń jednej firmy, też musi być dobrze skonfigurowana. CERT Polska w uzupełnieniu raportu z 8 sierpnia 2026 roku opisał atak z grudnia 2025 roku na elektrociepłownię, w której zatrzymano turbinę parową. Atakujący dostał się do sieci urządzeń przez prywatny APN, a umożliwiła to konfiguracja pozwalająca na połączenia między dowolnymi urządzeniami w tej sieci. Według ankiet CERT Polska była to w Polsce często spotykana konfiguracja.
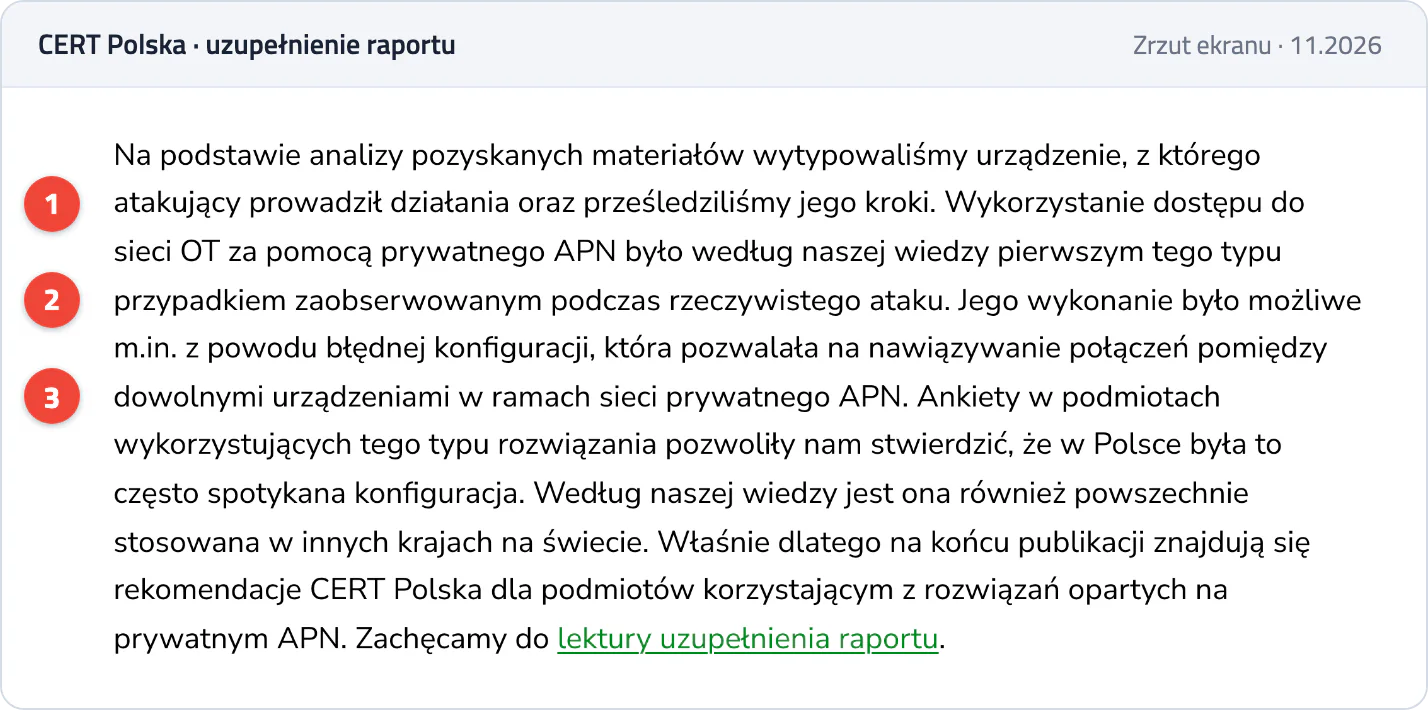
Fragment uzupełnienia raportu CERT Polska.
- 1Dostęp do sieci urządzeń przez prywatny APN, pierwszy taki przypadek zaobserwowany w rzeczywistym ataku.
- 2Błędna konfiguracja pozwalała na połączenia między dowolnymi urządzeniami w sieci APN.
- 3W Polsce była to często spotykana konfiguracja.
Dlatego przy przeglądzie zdalnego dostępu spisuje się także modemy i routery komórkowe, ustala, kto nimi zarządza, i sprawdza, czy z ich sieci da się dotrzeć do czegoś więcej niż do jednego urządzenia.
Jak urządzić dostęp serwisu przez VPN
Dobrze urządzony dostęp serwisu nie utrudnia mu pracy. Zmienia się tylko droga połączenia, a firma wie, kto i kiedy łączył się z jej urządzeniami. Zwykle robimy to w takiej kolejności:
- Spisanie firm, które łączą się zdalnie, i urządzeń, do których każda z nich potrzebuje dostępu.
- Zamknięcie przekierowań portów na routerze i wyłączenie stałych połączeń przez programy do zdalnego pulpitu.
- Uruchomienie VPN z drugim składnikiem logowania i osobnym kontem dla każdej firmy, a w niej najlepiej dla każdego serwisanta.
- Reguły na zaporze, które pozwalają każdemu kontu łączyć się tylko z jego urządzeniami.
- Ustalenie z serwisem, czy dostęp jest włączany na czas prac, czy działa stale, i jak zgłasza on potrzebę połączenia w nocy albo w dzień wolny.
- Zapis połączeń: kto, kiedy i z jakiego adresu się łączył; Pełnomocnik zaleca rejestrowanie każdego zdalnego działania z czasem, celem i źródłem.
- Wyłączanie kont, gdy kończy się współpraca z firmą serwisową albo odchodzi serwisant.
Dostęp włączany na czas prac nie przeszkadza w odbieraniu alarmów. Sterownik może wysyłać powiadomienia na zewnątrz bez otwierania drogi do siebie, a serwis łączy się dopiero wtedy, gdy musi coś zmienić.
Dlaczego warto uporządkować to teraz
Ataki na chłodnie z października i listopada 2026 roku pokazały, że droga do urządzeń może prowadzić przez ich dostawcę. Według Associated Press atak na francuską służbę krwiodawstwa EFS z 2 listopada 2026 roku przeszedł przez systemy dostawcy chłodni, firmy Coolworld, i dotknął trzech miejsc przechowywania osocza. Dwa dni później CSIRT Centrum e-Zdrowia zalecił polskim placówkom medycznym między innymi ograniczenie i kontrolę dostępu zdalnego do systemów technicznych oraz przegląd uprawnień administratorów i dostawców zewnętrznych (stan na 9.11.2026).
Atakującym coraz częściej pomaga też AI. Anthropic opisał w listopadzie 2025 roku kampanię wymierzoną w około trzydzieści organizacji, w której model AI rozpoznawał infrastrukturę, wyszukiwał i testował luki oraz pisał kod do ich wykorzystania. Według firmy AI wykonało od 80 do 90 procent pracy, a ludzie włączali się tylko co jakiś czas. Dla sklepu, hurtowni czy zakładu z Podkarpacia skutkiem przejęcia urządzenia przez otwarty dostęp serwisowy może być strata towaru i przestój, a uporządkowanie tego dostępu nie wymaga wymiany urządzeń.
Te same zasady dla kamer, central i automatyki budynku
Z urządzeniami w firmie łączy się zwykle kilka firm: serwis chłodniczy, instalator monitoringu, dostawca centrali telefonicznej, integrator automatyki budynku. Każda ma swój sposób na zdalny dostęp i nie zawsze wie o pozostałych. Przy rejestratorach kamer popularne jest przekierowanie portu, a przy centralach i automatyce program do zdalnej pomocy. Dla wszystkich stosujemy te same zasady, a osobna sieć dla urządzeń sprawia, że konto serwisu kamer nie daje dostępu do sterowników chłodni ani do komputerów biurowych.
Jak porządkujemy zdalny dostęp w Telbit24
Przy audycie bezpieczeństwa sieci zaczynamy od routera brzegowego i zapory, bo tam widać przekierowania portów i stałe połączenia z zewnątrz. Skanujemy sieć, budujemy mapę urządzeń i zapisujemy, kto łączy się z którym z nich. Klient nie musi niczego przygotowywać; o dane kontaktowe firm serwisowych i potrzebne dostępy pytamy w trakcie pracy. Od razu zamykamy zbędne przekierowania, aktualizujemy oprogramowanie routera i zapory, uruchamiamy VPN z osobnymi kontami i ustalamy z serwisantami, jak mają się łączyć. Po zmianach jesteśmy pod telefonem, gdyby któryś serwis nie mógł się połączyć albo urządzenie zaczęło działać inaczej. Opis stałej opieki nad siecią i urządzeniami jest na stronie obsługi IT dla firm.
Telbit24 działa w Dębicy od 1994 roku i zajmuje się sieciami, monitoringiem i telekomunikacją w firmach z Podkarpacia i całej Polski. Jeśli chcą Państwo sprawdzić, kto i w jaki sposób łączy się z urządzeniami w Państwa firmie, zapraszamy do kontaktu.