

W skrócie
- 10 listopada 2026 roku wykryto i zatrzymano cyberatak na ePUAP, a w nocy system prewencyjnie odłączono; termin przywrócenia nie jest znany.
- Ministerstwo Cyfryzacji nie podało, jak przebiegał atak; według jego przedstawiciela system nie został naruszony.
- Do czasu powrotu skrzynek pisma trzeba składać inną drogą, a wiadomości o ePUAP i e-Doręczeniach warto czytać ostrożnie.
- Sposób reakcji na atak pokazuje, czego potrzebuje także mała firma: wykrycia, możliwości odcięcia systemu i planu pracy bez niego.
Spis treści
We wtorek 10 listopada 2026 roku wieczorem wicepremier i minister cyfryzacji Krzysztof Gawkowski poinformował, że wykryto i zatrzymano cyberatak na państwowy system ePUAP. W nocy system prewencyjnie odłączono od sieci, a skrzynki ePUAP są niedostępne dla obywateli i urzędów. Ministerstwo nie podało terminu przywrócenia ani tego, jak przebiegał atak (stan na 12.11.2026, rano).
Przebieg wydarzeń według źródeł:
- 10 listopada 2026, wieczórMinister cyfryzacji informuje o wykrytym i zatrzymanym ataku. Zespoły bezpieczeństwa podejmują działania, żeby utrzymać stabilność systemu.
- Noc z 10 na 11 listopadaePUAP zostaje świadomie odłączony od sieci, jak podaje ministerstwo, dla pewności, że dalsza praca systemu będzie bezpieczna.
- 11 listopada, ranoNa stronie epuap.gov.pl widnieje komunikat o przerwie w dostępie do skrzynek. Termin powrotu nie jest znany.
- 12 listopada, ranoWedług Wprost ePUAP nadal nie działa, trwają prace nad przywróceniem pełnej funkcjonalności, a ministerstwo liczy, że nastąpi to jak najszybciej.
Co wiadomo o ataku na ePUAP
Według wypowiedzi ministra, którą przytacza RMF24, zespoły odpowiedzialne za bezpieczeństwo systemu od razu podjęły działania, żeby utrzymać jego stabilność. Infrastruktura Centralnego Ośrodka Informatyki jest według niego bezpieczna, a trwają prace techniczne nad przywróceniem pełnej funkcjonalności.
W nocy system odłączono od sieci. Marek Gieorgica z Ministerstwa Cyfryzacji wyjaśnił Wirtualnej Polsce, że atakujący nie naruszyli ePUAP, a system wyłączono świadomie, prewencyjnie, dla bezpieczeństwa. W rozmowie z Interią dodał, że trudno powiedzieć, kiedy pełna funkcjonalność wróci.
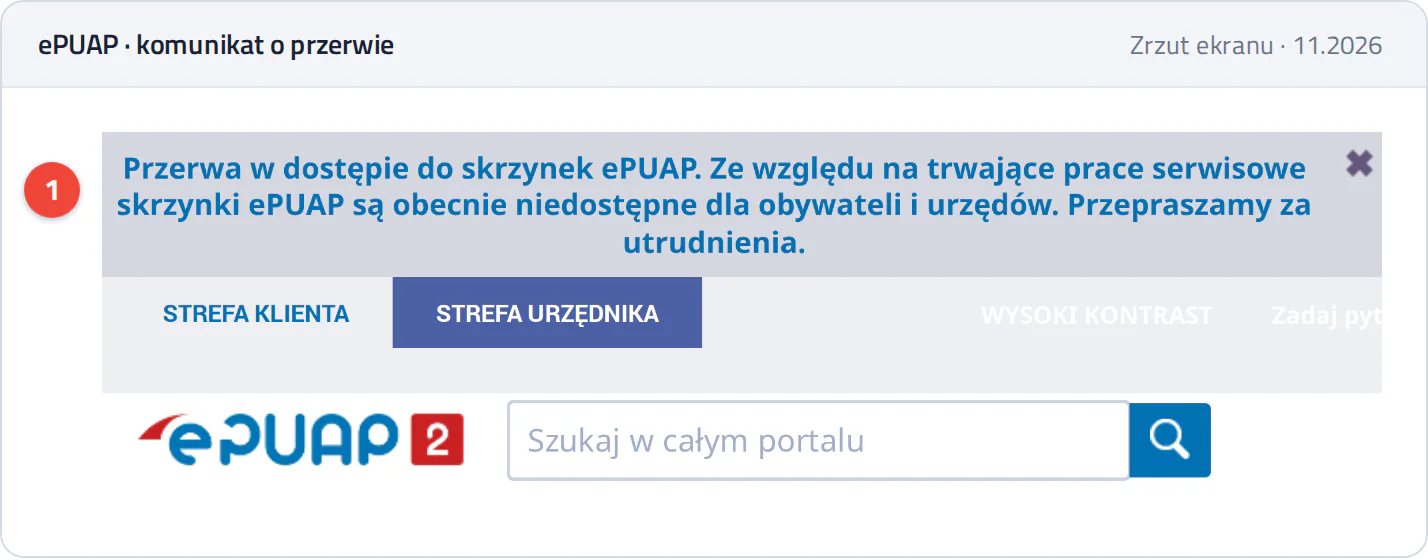
Strona epuap.gov.pl rano 11 listopada 2026 roku. Na stronie komunikat wyświetla się u dołu okna, na zrzucie przenieśliśmy go nad nagłówek.
- 1Komunikat o przerwie: skrzynki ePUAP są niedostępne dla obywateli i urzędów.
Ministerstwo nie ujawniło, jakiego rodzaju był to atak, którędy próbowano się dostać ani kto za nim stoi. Do czasu oficjalnych ustaleń nie ma podstaw, żeby o tym przesądzać, więc w tym tekście opisujemy wyłącznie to, co podały ministerstwo i media.
Co przerwa w działaniu ePUAP oznacza dla firm i instytucji
Przez ePUAP firmy, szkoły, przychodnie i urzędy gmin, także na Podkarpaciu, wysyłają i odbierają pisma urzędowe. Dopóki skrzynki są niedostępne, tą drogą nie da się złożyć wniosku ani odebrać korespondencji. Gdy w tym czasie mija termin na złożenie pisma, rozsądnie jest zadzwonić do urzędu i zapytać, jak je złożyć inną drogą, a potwierdzenia pism wysłanych wcześniej zachować.
Od ePUAP trzeba odróżnić e-Doręczenia, czyli osobną usługę do korespondencji z urzędami. Według gov.pl firma zarejestrowana w KRS lub CEiDG ma obowiązek korzystać z e-Doręczeń według ustawowego harmonogramu, a urzędy i inne podmioty publiczne korzystają z nich od 1 stycznia 2025 roku.
Głośny incydent jest też okazją dla oszustów. CERT Polska w kwietniu 2025 roku ostrzegał przed fałszywymi wiadomościami o rzekomo nieodebranych e-Doręczeniach, które prowadziły do stron wyłudzających hasła do poczty. Wiadomości o „przywróceniu dostępu” albo „konieczności ponownego logowania” do ePUAP lub e-Doręczeń najlepiej więc otwierać, wpisując adres usługi samodzielnie, a podejrzane wiadomości zgłaszać przez incydent.cert.pl.
Czego uczy sposób reakcji na atak
Z tego, co podało ministerstwo, wynika kolejność działań: atak wykryto, zatrzymano, a system na wszelki wypadek odcięto od sieci i poinformowano o tym publicznie. W małej firmie ta sama kolejność wymaga kilku rzeczy, o które rzadko ktoś dba na co dzień. Ktoś musi w ogóle zauważyć, że dzieje się coś niepokojącego, więc router, zapora, serwer i kopie zapasowe powinny wysyłać alarmy do osoby, która je czyta. Musi się też dać odciąć jedną część sieci bez zatrzymywania całej firmy, a to umożliwia podział sieci na osobne segmenty. Wreszcie firma powinna wiedzieć, jak będzie pracować przez kilka dni bez systemu, z którego korzysta, i mieć kopie danych, których atak nie dosięgnie.
Ostatnia sprawa to komunikacja. CERT Polska w październiku 2026 roku opublikował poradnik o komunikacji po incydencie i zwraca w nim uwagę, że klienci i pracownicy oczekują przede wszystkim odpowiedzi na kilka prostych pytań, a szybko przekazane zalecenia pozwalają im się chronić.
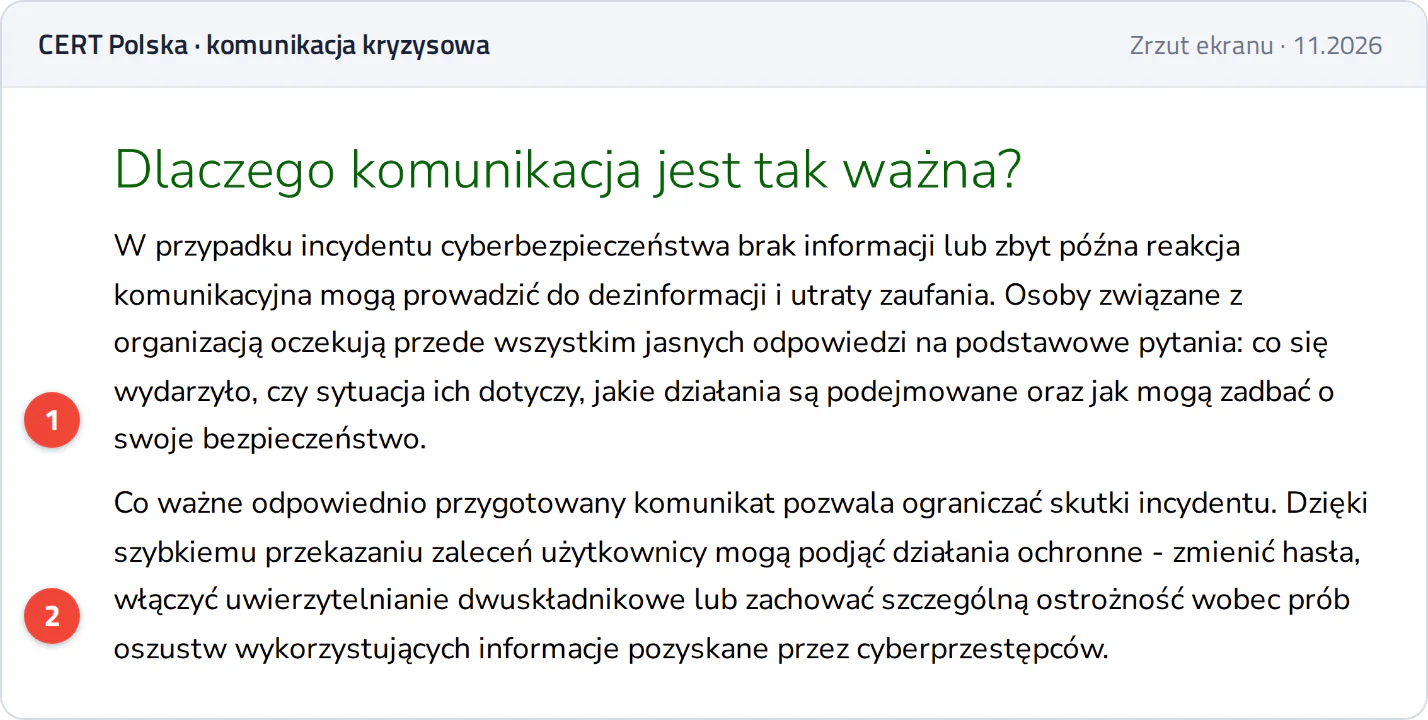
Wpis CERT Polska z października 2026 roku.
- 1Pytania, na które czekają klienci i pracownicy: co się wydarzyło, czy ich to dotyczy, co się robi i jak mogą się chronić.
- 2Zalecenia przekazane od razu pozwalają zmienić hasła, włączyć uwierzytelnianie dwuskładnikowe i uważać na próby oszustw.
Dla małej firmy wystarczy tu krótka, spisana zawczasu odpowiedź na pytanie, kto i jak informuje klientów, gdy na przykład przez kilka dni nie działa poczta albo system sprzedaży.
Dlaczego warto zająć się tym teraz
Atak na ePUAP jest kolejnym w krótkim czasie. Na początku listopada szef CERT Polska potwierdził w TVN24 atak na urządzenie chłodnicze w Polsce, w ramach fali, w której zdalnie przestawiano sterowniki chłodni w sklepach w całej Europie. Celem były tam sklepy i zakłady spożywcze, często niewielkie.
Coraz szybciej wykorzystuje się też luki w oprogramowaniu. Google podaje, że w pierwszych ośmiu miesiącach 2026 roku w atakach wykorzystywano średnio 18 podatności miesięcznie, wobec 10,5 w 2025 roku, i wiąże ten wzrost głównie z szybkim przerabianiem opisanych już luk na działające ataki; za możliwe uważa, że atakujący używają do tego narzędzi AI. Microsoft w omówieniu raportu Digital Defense Report 2026 z 3 listopada 2026 roku pisze, że od wykrycia luki do powstania narzędzia, które ją wykorzystuje, mija w medianie mniej niż doba. Modele AI pomagają też znajdować stare błędy: w październiku 2026 roku twórcy języka PHP wydali pilne poprawki błędów, które według Fortune znaleźli badacze pracujący z AI, a jeden z nich tkwił w PHP od 14 lat.
Dla małej firmy skutki udanego ataku są zwykle bardzo konkretne: kilka dni bez poczty, programu księgowego czy systemu sprzedaży, utracone dane, a przy oprogramowaniu szyfrującym także żądanie okupu, opisane w bazie wiedzy gov.pl. Za ePUAP stoją zespoły bezpieczeństwa, które wykryły atak i od razu zareagowały. Mała firma zwykle takiego zespołu nie ma, ale może zadbać o to, żeby jej sieć była aktualna, a alarmy z niej trafiały do kogoś, kto na nie zareaguje.
Jak pomagamy firmom w Telbit24
Przy audycie bezpieczeństwa sieci zaczynamy od routera brzegowego i zapory, potem sprawdzamy przełączniki i Wi-Fi. Skanujemy infrastrukturę, budujemy mapę tego, co jest w sieci i jak jest połączone, i od razu aktualizujemy oprogramowanie urządzeń, w którym są publicznie znane luki. Klient nie musi niczego przygotowywać, bo o potrzebne dostępy prosimy w trakcie pracy.
Następnie sprawdzamy serwery, wirtualizację, kopie zapasowe i zapasowe łącza, rozmawiamy z właścicielem o tym, co firma chce osiągnąć, i konfigurujemy to, czego brakuje, także alarmy o awariach i nieudanych kopiach. Po zmianach jesteśmy pod telefonem i od razu poprawiamy to, co aktualizacja mogła naruszyć. Opis stałej opieki, którą prowadzimy w firmach, jest na stronie obsługi IT dla firm.
Telbit24 działa w Dębicy od 1994 roku i zajmuje się sieciami, monitoringiem i telekomunikacją w firmach i instytucjach z całego regionu. Jeśli chcą Państwo sprawdzić, jak Państwa firma poradziłaby sobie z podobnym incydentem, zapraszamy do kontaktu.