

W skrócie
- Segmentacja dzieli sieć firmy na osobne części, zwykle VLAN-y, tak żeby sterowniki, kamery, centrala i automatyka nie były w jednej sieci z komputerami biurowymi.
- Ruch między częściami sieci przechodzi przez zaporę, która przepuszcza tylko potrzebne połączenia; sam podział na VLAN-y bez takich reguł daje niewiele.
- Segmentację zalecają CERT Polska, Pełnomocnik Rządu do spraw Cyberbezpieczeństwa i CISA, a po ataku na chłodnie francuskiej służby krwiodawstwa CSIRT Centrum e-Zdrowia zalecił wydzielenie urządzeń bez aktualizacji do osobnego VLAN-u.
- Podział zaczyna się od spisu urządzeń i ustalenia, z czym każde z nich musi się łączyć.
Spis treści
Segmentacja sieci polega na podzieleniu sieci firmowej na kilka osobnych części, najczęściej VLAN-ów, tak żeby sterowniki chłodni, kamery, centrala telefoniczna i automatyka budynku nie pracowały w tej samej sieci co komputery biurowe. Ruch między tymi częściami przechodzi przez zaporę, która przepuszcza tylko połączenia potrzebne do pracy. Gdy ktoś przejmie jedno urządzenie, nie ma stamtąd prostej drogi do pozostałych. Segmentację zalecają CERT Polska i Pełnomocnik Rządu do spraw Cyberbezpieczeństwa, a po listopadowych atakach na chłodnie CSIRT Centrum e-Zdrowia zalecił placówkom medycznym wydzielenie urządzeń bez aktualizacji do osobnego VLAN-u (stan na 10.11.2026).
W małej firmie zwykle wystarcza kilka sieci. Tak wygląda podział, od którego najczęściej zaczynamy:
| Sieć | Co w niej pracuje | Z czym może się łączyć |
|---|---|---|
| Biuro | Komputery, drukarki, serwer plików | Internet i serwery firmy; do urządzeń tylko wskazane komputery |
| Urządzenia techniczne | Sterowniki chłodni, automatyka budynku, liczniki | System alarmów i brama VPN serwisu; bez Internetu, jeśli go nie potrzebują |
| Monitoring wizyjny | Kamery i rejestrator | Kamery tylko z rejestratorem; podgląd przez rejestrator |
| Telefonia | Centrala i telefony IP | Telefony z centralą, centrala z operatorem |
| Goście | Wi-Fi dla klientów i gości | Tylko Internet |
O samych atakach na chłodnie pisaliśmy w artykule o ataku na lodówki w sklepach, o zabezpieczeniu samego urządzenia w tekście o tym, jak zabezpieczyć sterownik chłodniczy, a o połączeniach firm serwisowych w artykule o zdalnym dostępie przez VPN. Tutaj opisujemy, jak oddzielić urządzenia od reszty sieci.
VLAN, czyli osobna sieć na tych samych przełącznikach
VLAN to wydzielona sieć logiczna, która działa na tych samych przełącznikach i punktach dostępowych Wi-Fi co reszta sieci firmy. Przełącznik zarządzalny przypisuje każde gniazdo, a punkt dostępowy każdą nazwę sieci Wi-Fi, do konkretnego VLAN-u. Urządzenia z różnych VLAN-ów nie widzą się bezpośrednio, więc kamera nie może połączyć się z komputerem księgowej, a komputer z panelem sterownika, dopóki nie pozwoli na to reguła na routerze albo zaporze.
Drugą możliwością jest separacja fizyczna, czyli osobne przełączniki i okablowanie dla urządzeń. Efekt jest ten sam, ale potrzeba więcej sprzętu i przewodów, dlatego w firmach, które mają już okablowaną sieć, częściej stosujemy VLAN-y. Pełnomocnik Rządu do spraw Cyberbezpieczeństwa dopuszcza oba sposoby.
Sam podział na VLAN-y niewiele daje, jeśli router przepuszcza ruch między nimi bez ograniczeń. Wtedy urządzenia są w osobnych sieciach tylko z nazwy. Ochronę daje dopiero zapora, na której ruch między sieciami jest domyślnie zablokowany, a przepuszczane są tylko połączenia, o których wiadomo, po co są.
Co zalecają CERT Polska, Pełnomocnik i CISA
CERT Polska w rekomendacjach dla systemów OT z 17 maja 2024 roku zaleca segmentację co najmniej na styku sieci urządzeń przemysłowych z innymi sieciami, a w większych sieciach także wewnątrz nich. Systemami OT nazywa się urządzenia sterujące procesami fizycznymi, więc należy do nich także sterownik chłodni w sklepie czy automatyka budynku.
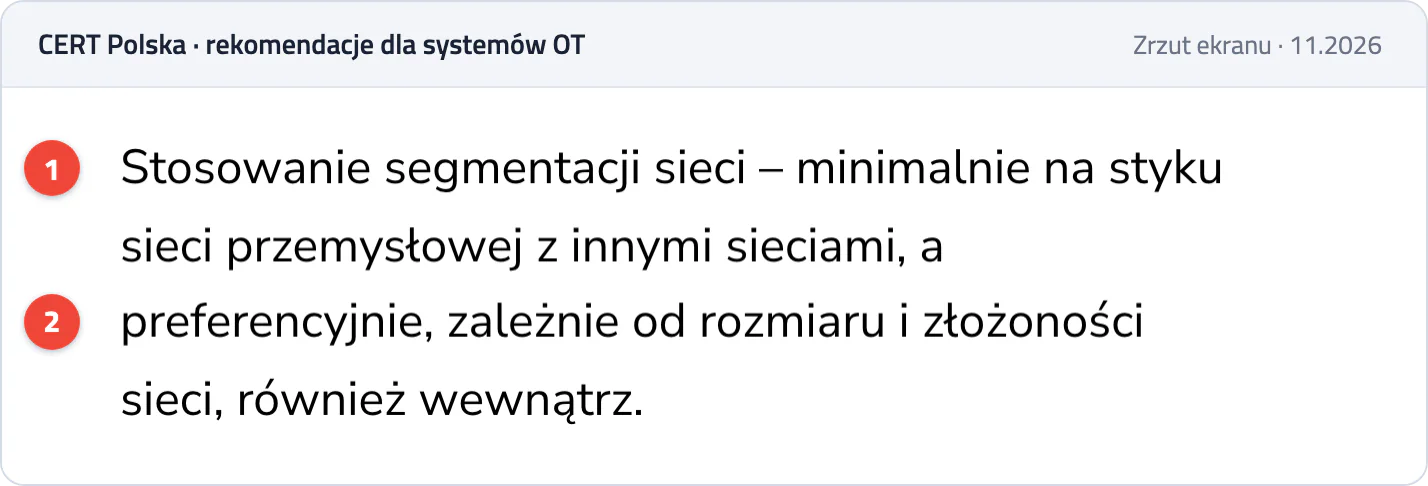
Rekomendacja CERT Polska dotycząca segmentacji.
- 1Podział co najmniej tam, gdzie sieć urządzeń styka się z innymi sieciami.
- 2W większych i bardziej złożonych sieciach również wewnątrz sieci urządzeń.
Pełnomocnik Rządu do spraw Cyberbezpieczeństwa w komunikacie z 25 lutego 2025 roku wymienia segmentację wśród dodatkowych środków bezpieczeństwa dla systemów sterowania i zaleca co najmniej logiczną albo fizyczną separację sieci urządzeń. Zaraz obok zaleca sprawdzanie z zewnątrz, które urządzenia firmy widać w Internecie.
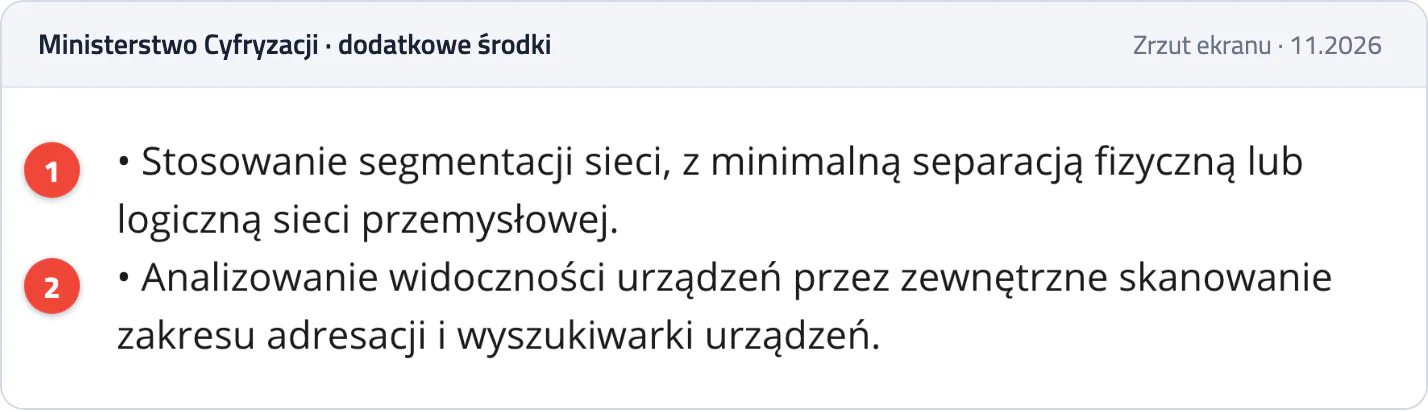
Dwa z dodatkowych środków bezpieczeństwa z komunikatu Pełnomocnika.
- 1Segmentacja sieci z co najmniej fizyczną albo logiczną separacją sieci urządzeń.
- 2Sprawdzanie widoczności urządzeń przez skanowanie z zewnątrz i wyszukiwarki urządzeń.
Amerykańska agencja CISA w zaleceniach z 6 maja 2025 roku wymienia oddzielenie sieci urządzeń od sieci biurowej obok usunięcia urządzeń z publicznego Internetu i zmiany haseł domyślnych. Francuski CERT-FR w alercie po atakach na supermarkety zalecił, żeby do paneli sterowników chłodniczych łączyć się wyłącznie przez bezpieczny VPN albo z chronionej sieci.
Dlaczego podział sieci ma dziś większe znaczenie
W płaskiej sieci, w której wszystkie urządzenia widzą się nawzajem, przejęcie jednego z nich otwiera drogę do reszty. Atakujący wykorzystują przy tym nowe luki coraz szybciej. Microsoft w omówieniu raportu Digital Defense Report 2026, opublikowanym 3 listopada 2026 roku, podaje, że od wykrycia luki do powstania narzędzia, które ją wykorzystuje, mija dziś w medianie mniej niż doba, a do znalezienia luki i napisania takiego narzędzia często wystarcza dobrze sformułowane polecenie dla modelu AI. Opisuje też grupę Storm-1175, która od wykorzystania luki w usłudze dostępnej z Internetu do uruchomienia oprogramowania szyfrującego Medusa potrzebowała w najszybszych przypadkach 24 godzin.
Przykład z ostatnich tygodni dotyczy właśnie urządzeń. Według Associated Press atak na francuską służbę krwiodawstwa EFS z 2 listopada 2026 roku przeszedł przez systemy dostawcy chłodni i dotknął trzech miejsc przechowywania osocza. Dwa dni później CSIRT Centrum e-Zdrowia zalecił polskim placówkom medycznym między innymi segmentację sieci urządzeń technicznych od sieci biurowych oraz odseparowanie od Internetu urządzeń niewspieranych lub nieaktualizowanych i wydzielenie ich do osobnego VLAN-u (stan na 10.11.2026). Wcześniej, 3 listopada, Główny Inspektor Sanitarny ostrzegł przed atakami na chłodnie w przemyśle spożywczym.
Dla sklepu, hurtowni, przychodni czy zakładu przetwórstwa z Podkarpacia skutkiem takiego ataku może być zepsuty towar, przestój albo żądanie okupu za zaszyfrowane dane. Podział sieci nie usuwa luk w urządzeniach, ale sprawia, że przejęty sterownik albo kamera nie daje dostępu do komputerów i serwera firmy, a przejęty komputer do sterowników.
Jak podzielić sieć firmy na VLAN-y
Podział sieci najlepiej robić grupa po grupie, tak żeby w każdej chwili było wiadomo, co już przeniesiono i co działa. Zwykle przebiega to w takiej kolejności:
- Spis urządzeń i mapa sieci: co jest podłączone, do którego przełącznika i gniazda, kto tym zarządza i która firma to serwisuje.
- Ustalenie dla każdej grupy urządzeń, z czym musi się łączyć, na przykład sterownik z systemem alarmów, rejestrator z aplikacją do podglądu, centrala z operatorem.
- Sprawdzenie, czy przełączniki i punkty dostępowe obsługują VLAN-y i mają aktualne oprogramowanie.
- Utworzenie VLAN-ów i przenoszenie do nich urządzeń, jednej grupy na raz.
- Reguły na zaporze: ruch między sieciami zablokowany, wyjątki tylko dla połączeń ustalonych w drugim kroku.
- Odcięcie od Internetu urządzeń, które go nie potrzebują, a w pierwszej kolejności tych, dla których producent nie wydaje już aktualizacji.
- Sprawdzenie z pracownikami i serwisantami, czy wszystko działa, i zapisanie podziału w dokumentacji sieci.
Pełnomocnik ujmuje zasadę z piątego kroku wprost: połączenia do sieci urządzeń i z niej należy ograniczyć do niezbędnego minimum. W tym samym miejscu zaleca przegląd zdalnego dostępu, zwłaszcza modemów komórkowych i dostępu podwykonawców. Takie połączenia potrafią ominąć cały podział sieci, dlatego spisujemy je razem z urządzeniami.
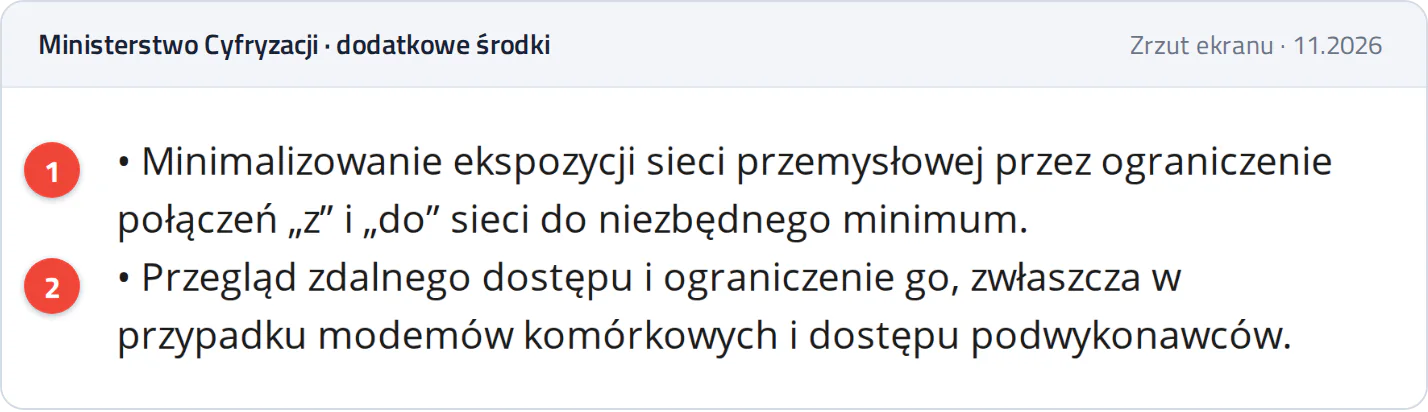
Dodatkowe środki bezpieczeństwa z komunikatu Pełnomocnika.
- 1Połączenia do sieci urządzeń i z niej ograniczone do niezbędnego minimum.
- 2Przegląd i ograniczenie zdalnego dostępu, zwłaszcza modemów komórkowych i podwykonawców.
W starszych sieciach często pracują przełączniki niezarządzalne, które VLAN-ów nie obsługują. Wtedy trzeba je wymienić albo przynajmniej podłączyć urządzenia techniczne do osobnego przełącznika. Warto też pamiętać, że część aplikacji do podglądu kamer czy obsługi automatyki wyszukuje urządzenia tylko w tej samej sieci; po podziale trzeba wpisać w nich stały adres urządzenia albo dodać dla nich regułę na zaporze.
Te same zasady dla kamer, central i automatyki budynku
Rejestrator z kamerami w osobnym VLAN-ie nagrywa tak samo jak wcześniej, a podgląd z biura czy z telefonu idzie przez rejestrator, bez bezpośredniego dostępu do kamer. Centrala telefoniczna i telefony IP często mają już własny VLAN, bo ułatwia to zapewnienie jakości rozmów, ale nie zawsze jest on oddzielony regułami od reszty sieci. Automatyka budynku, sterowanie oświetleniem i ogrzewaniem czy kontrola dostępu trafiają zwykle do sieci urządzeń technicznych, razem ze sterownikami chłodni. Konto VPN firmy serwisowej daje wtedy dostęp tylko do tej części sieci, której ta firma potrzebuje.
Jak dzielimy sieć w Telbit24
Przy audycie bezpieczeństwa sieci zaczynamy od routera brzegowego i zapory, a potem przechodzimy do przełączników i Wi-Fi. Skanujemy sieć, budujemy mapę urządzeń i ustalamy z właścicielem, co musi się z czym łączyć. Klient nie musi niczego przygotowywać; o dostępy do urządzeń i kontakty do firm serwisowych pytamy w trakcie pracy. Od razu aktualizujemy oprogramowanie routera, zapory i przełączników, konfigurujemy VLAN-y i reguły między nimi i przenosimy urządzenia grupa po grupie. Po zmianach jesteśmy pod telefonem, gdyby któreś urządzenie albo aplikacja przestały działać. Projekty i budowę sieci LAN, światłowodowych i Wi-Fi opisujemy na stronie sieci strukturalnych.
Telbit24 działa w Dębicy od 1994 roku i zajmuje się sieciami, monitoringiem i telekomunikacją w firmach z Podkarpacia i całej Polski. Jeśli chcą Państwo sprawdzić, jak podzielona jest sieć w Państwa firmie, zapraszamy do kontaktu.