W skrócie
- Atak DDoS na dostawcę internetu zalewa jego sieć sztucznym ruchem, więc firmy, które mają u niego łącze, tracą Internet albo pracują na bardzo wolnym połączeniu, choć same nie były celem.
- Od jesieni 2026 roku takie ataki dotknęły wielu lokalnych operatorów w Polsce, w listopadzie także dwóch z Jasła; według branży klienci tracili między innymi terminale płatnicze i realizację e-recept.
- Rządowe zalecenie dla operatorów z 23 października 2026 roku radzi łącze awaryjne od innego dostawcy i telefonię niezależną od Internetu; ta sama zasada sprawdza się w firmie.
- Firmie najwięcej daje łącze zapasowe od innego operatora z automatycznym przełączaniem, sprawdzone w teście, oraz wiedza, które usługi muszą na nim działać.
Spis treści
Atak DDoS na dostawcę internetu sprowadza się do zasypania sieci operatora masą sztucznego ruchu. Sieć operatora nie jest w stanie przetworzyć takiej ilości pakietów, przez co wszyscy jego klienci odczuwają spowolnienie ładowania stron, zrywane albo całkowicie niemożliwe połączenia, choć żadna z tych firm nie była celem ataku. Samej możliwości przejęcia danych klientów atak nie daje. Każda godzina bez łącza to jednak paraliż terminali płatniczych, brak pracy telefonów IP i programów w chmurze. Najlepszym sposobem obrony jest łącze zapasowe u innego operatora, z automatycznym przełączaniem przez router (stan na 21.11.2026).
| Co przestaje działać bez Internetu | Co pomaga |
|---|---|
| Terminale płatnicze i kasy podłączone do sieci firmy | Łącze zapasowe albo terminal, który może łączyć się przez sieć komórkową |
| Telefony IP i centrala w chmurze | Łącze zapasowe z testem rejestracji telefonów albo przekierowanie numeru na komórki |
| Programy w chmurze, poczta, e-recepty, KSeF | Łącze zapasowe od innego operatora, najlepiej w innej technologii |
| VPN do oddziałów i zdalny podgląd kamer | Łącze zapasowe i reguły zapory przygotowane dla obu łączy |
Ataki DDoS na lokalnych operatorów w Polsce
Od jesieni 2026 roku ataki DDoS trafiają w szereg małych i średnich firm świadczących usługi internetowe. W sierpniu serwis branżowy TELKO.in pisał o serii ataków, której początek datuje się na koniec 2025 roku, a intensywność wzrosła wiosną. W październiku i listopadzie serwis niemal co kilka dni informował o nowych ofiarach, m.in. z Warszawy, Wyszkowa, Wrocławia i Rydzyny. Na podstawie rozmowy ze Stowarzyszeniem małych i średnich operatorów telekomunikacyjnych Super Biznes podał w listopadzie, że atakom uległo blisko stu lokalnych dostawców internetu, co skutkowało brakiem terminali płatniczych w sklepach i brakiem obsługi e-recept w aptekach. Jak donosi OKO.press, operatorzy otrzymują żądania okupu za zakończenie ataku, sprawą zajmuje się Prokuratura Regionalna w Lublinie, a Urząd Komunikacji Elektronicznej powołał zespół w tej sprawie. Organy państwa nie podały, kto stoi za atakami, więc tego nie przesądzamy.
Fala dotarła także na Podkarpacie, w okolice Jasła. 10 listopada TELKO.in poinformował o ataku na operatora AP-Media z Jasła. 9 listopada ten sam dostawca przekazał swoim klientom, że ograniczona praca internetu jest skutkiem zewnętrznego ataku, dane klientów są bezpieczne, a routerów nie należy restartować. 17 listopada TELKO.in informował o kolejnym operatorze z Jasła, Sigmie, w którego sieci wciąż mogły występować przerwy w połączeniach. Jeszcze jeden jasielski dostawca, Telgam, został zaatakowany w sierpniu. W raporcie kwartalnym spółka wskazała, że kupiła dodatkowe specjalistyczne urządzenia oraz współpracuje z NASK, o czym pisze TELKO.in.
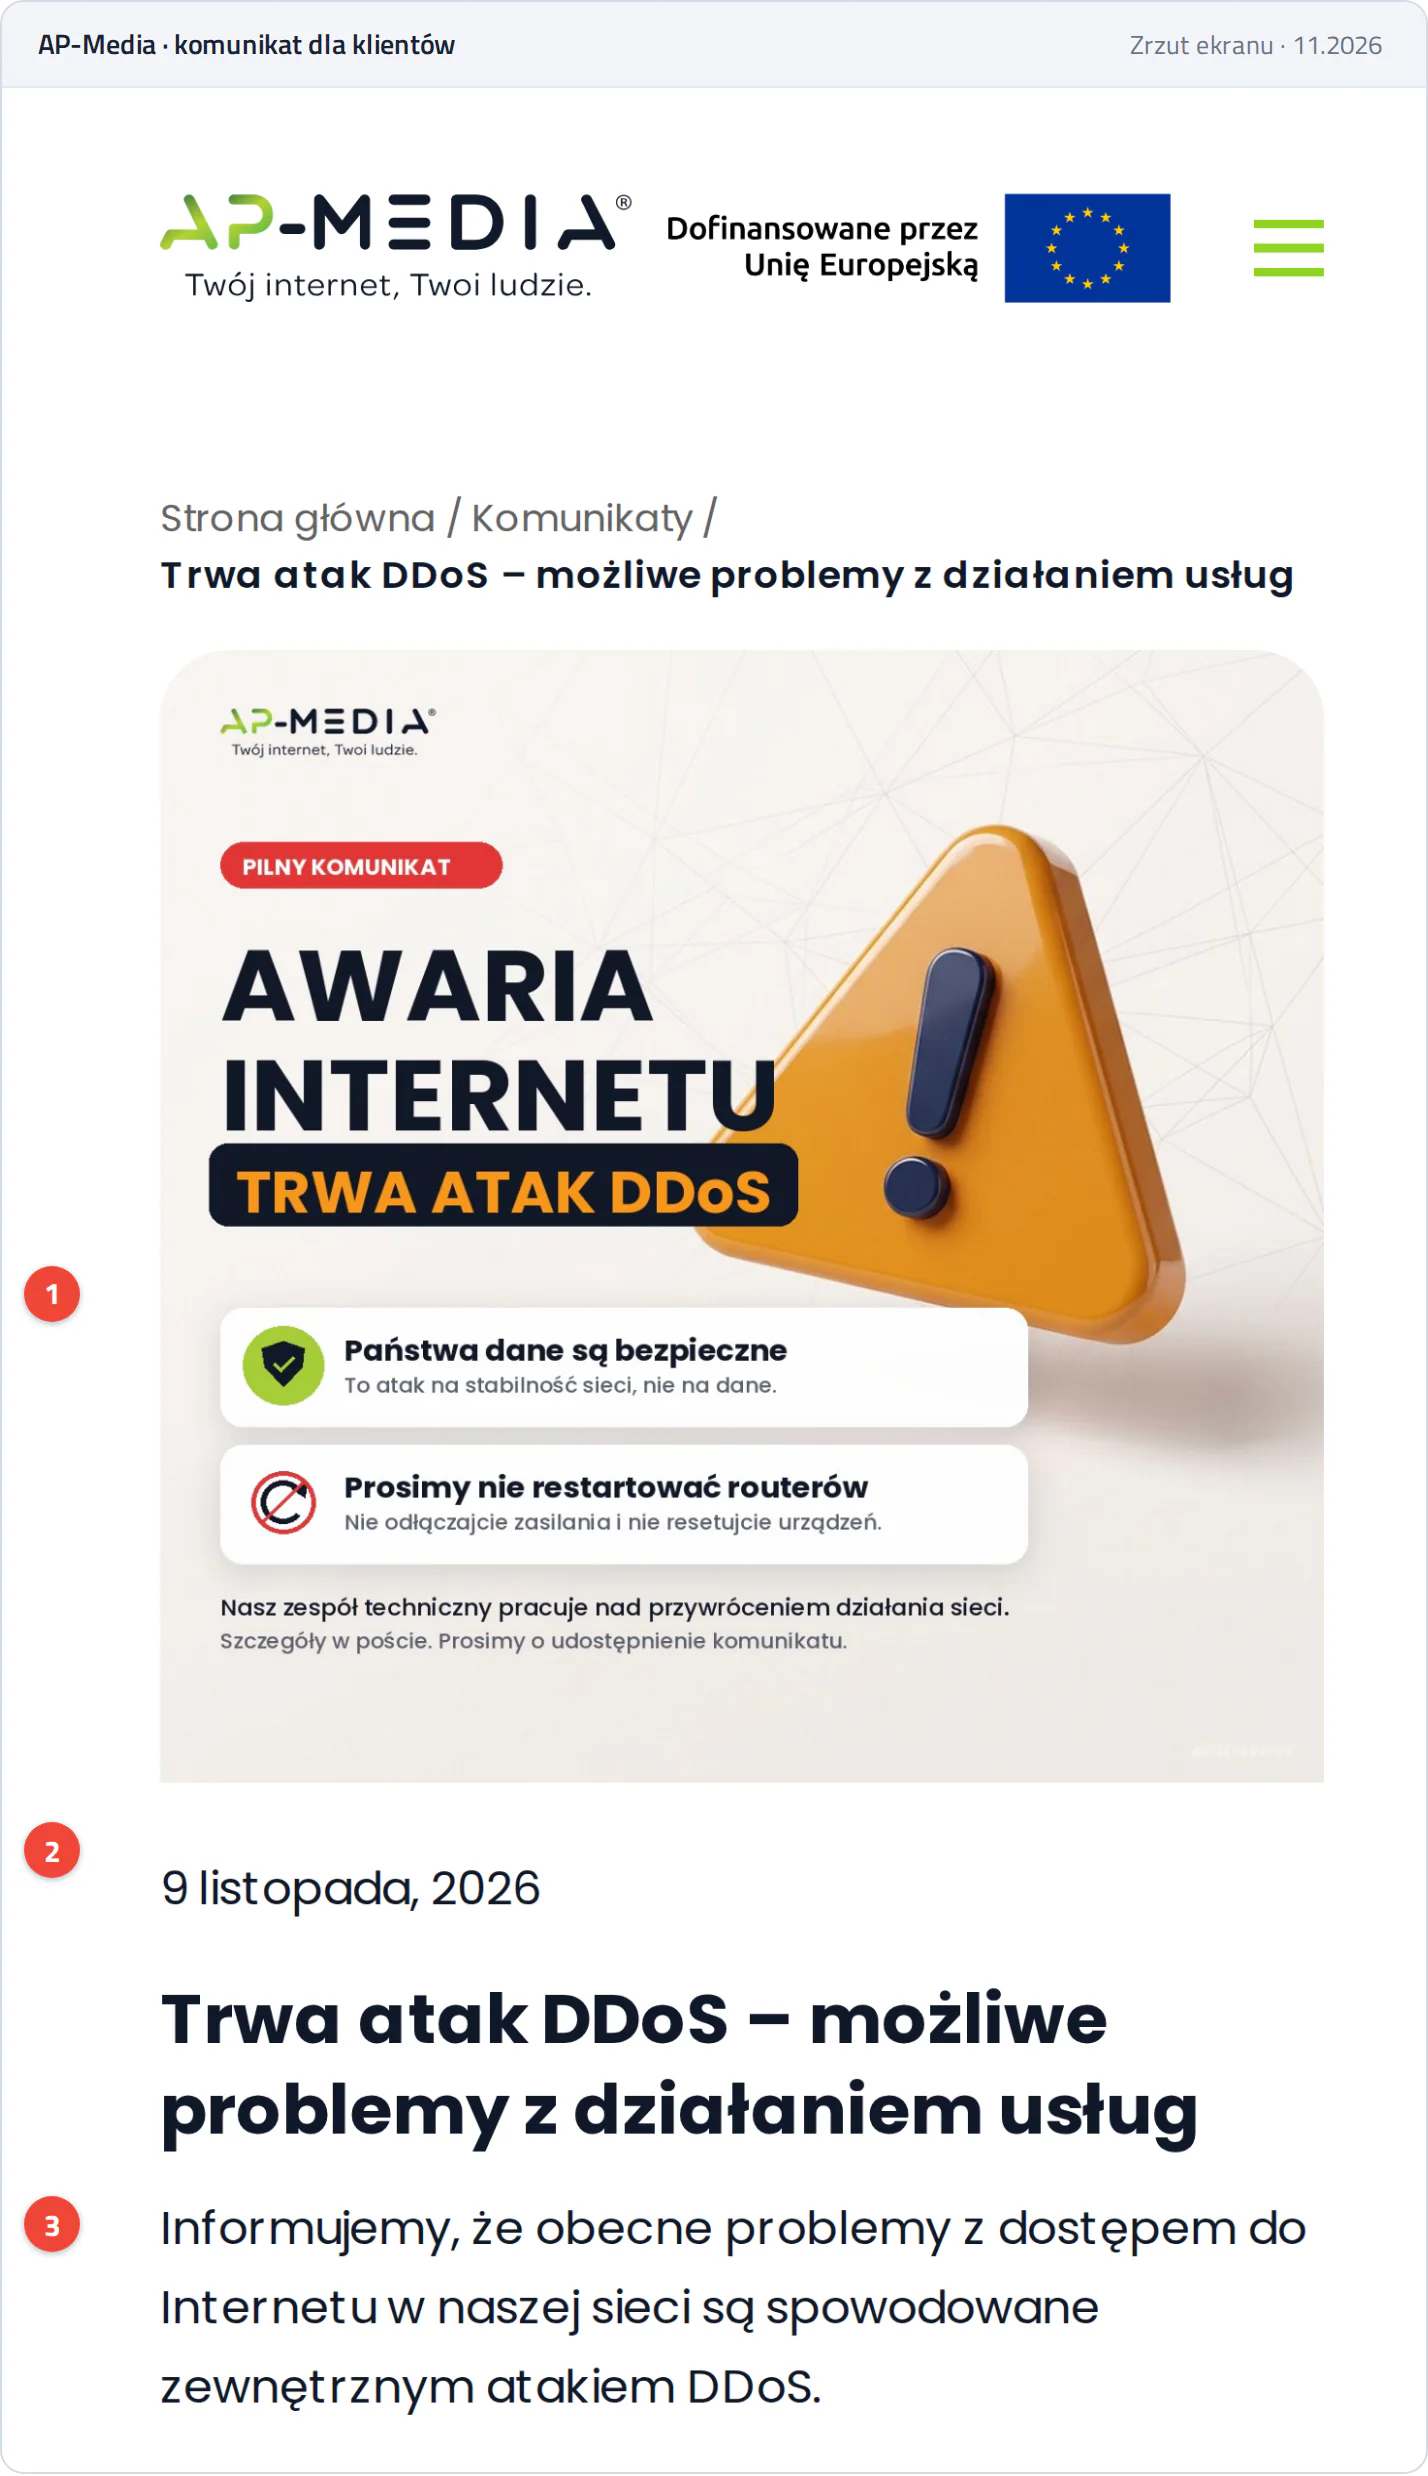
Komunikat na stronie AP-Media.
- 1Grafika operatora: trwa atak DDoS, dane klientów są bezpieczne, routerów nie należy restartować.
- 2Data komunikatu, 9 listopada 2026 roku.
- 3Problemy z dostępem do Internetu w sieci operatora wynikają z zewnętrznego ataku DDoS.
Dlaczego atak na operatora dotyczy firmy
Jak wyżej napisaliśmy, atak nie ma charakteru włamania do systemów informatycznych i danych firmy. Operatorzy zazwyczaj również tak to formułują. Jednak ponieważ połączenie firmy ze światem przechodzi przez infrastrukturę danego dostawcy, a on nie jest w stanie zapewnić odpowiedniej przepustowości, dla firmy jest to sytuacja identyczna, jak gdyby ktoś fizycznie przeciął kabel. Sklep, gabinet medyczny czy biuro rachunkowe tracą dostęp do kluczowych systemów.
Dodatkowym problemem, o którym informował TELKO.in w przypadku ataku na Sigmę, jest podszywanie się atakujących pod adresy IP należące do sieci tego operatora. W konsekwencji zabezpieczenia niektórych platform internetowych mogły czasowo odrzucać także ruch jego klientów. Oznacza to, że nawet jeśli łącze firmy wróci do normy, nadal może ona mieć trudności z dostępem do niektórych serwisów.
Niestety nie zawsze ataki mają krótkotrwały charakter. Raport przygotowany na rzecz operatora Netia, o którym pisał GSMonLine, wykazał, iż w 2025 roku kolejny atak na jego klientów zaczynał się średnio co 36 minut, przy czym 68 procent ataków kończyło się w ciągu pięciu minut. Jesienią 2026 roku ataki na lokalnych operatorów trwały znacznie dłużej, np. w sieci operatora z Wyszkowa (FUZ) według TELKO.in od 5 do co najmniej 9 listopada.
Co zaleca rząd operatorom i co z tego wynika dla firmy
Pełnomocnik Rządu do Spraw Cyberbezpieczeństwa 23 października 2026 roku przedstawił zaktualizowaną rekomendację w zakresie zabezpieczenia dostawców internetu przed atakami DDoS, przygotowaną we współpracy z CSIRT NASK, CSIRT GOV i UKE. Dokument jest przeznaczony dla operatorów, niemniej zawiera dwie istotne z perspektywy firm wskazówki. Po pierwsze, należy posiadać łącze awaryjne od innego dostawcy, na które przełączenie można wykonać w skali minut. Po drugie, powinna istnieć telefonia niezależna od Internetu, umożliwiająca odbieranie połączeń nawet przy silnym ataku. Zalecenie zostaje uzupełnione o informację, iż należy zweryfikować, czy ustalony plan zadziała w rzeczywistości.
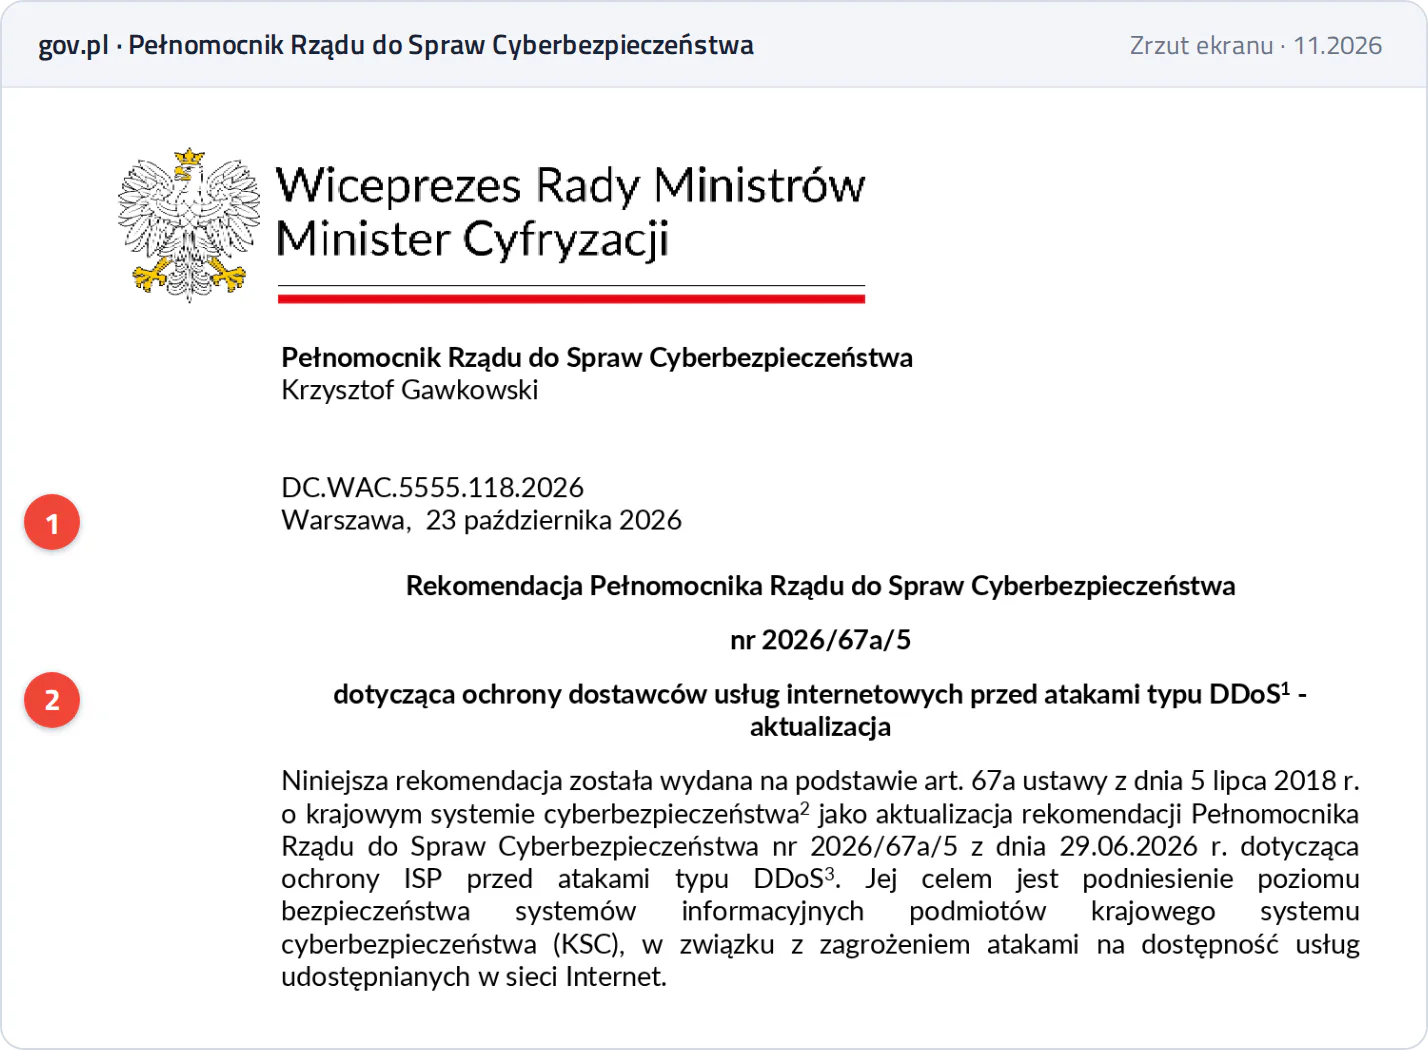
Pierwsza strona rekomendacji w formacie PDF, opublikowanej na stronie Ministerstwa Cyfryzacji.
- 1Data wydania, 23 października 2026 roku.
- 2Tytuł: ochrona dostawców usług internetowych przed atakami DDoS, aktualizacja.
Dla firmy najważniejszym rozwiązaniem będzie zatem drugie łącze od innego operatora. Należy dążyć, aby było to połączenie prowadzone do budynku innym odcinkiem lub wykorzystujące inną technologię (LTE/5G), gdyż w przeciwnym wypadku oba łącza mogą ulec przerwie w tym samym czasie. Brak dostępu do Internetu na łączu głównym powinien być automatycznie wykrywany przez router, który przełączy cały ruch. Konieczne będzie również przetestowanie, czy na tym drugim łączu działają telefony IP, oraz ewentualne przekierowanie numerów firmowych na telefony komórkowe (przy centrali w chmurze). Podobnie warto zapytać dostawcę terminali, czy mają one możliwość korzystania z sieci komórkowej w przypadku problemów.
Dlaczego ataków przybywa
Większość ataków DDoS realizowana jest z użyciem tysięcy przejętych urządzeń (kamer, rejestratorów, routerów), najczęściej w wyniku braku zmiany domyślnego hasła lub nieaktualizowanego oprogramowania. W raporcie za III kwartał 2026 roku firma Cloudflare informuje, iż po rozbiciu wcześniej w bieżącym roku czterech dużych sieci przejętych urządzeń wkrótce pojawiły się nowe. Liczba ataków o krótkim czasie trwania (poniżej dziesięciu minut) i niskiej intensywności (poniżej 1 Gb/s) wzrosła w tym okresie o 208%. Zatem należy dbać o zmianę domyślnych haseł i aktualizację oprogramowania kamer i innych urządzeń w firmie.
Proces przejęcia urządzenia czy serwera staje się coraz prostszy. W raporcie o bezpieczeństwie IT w Niemczech (BSI, 19 listopada 2026 roku) informuje się, że średni czas od ujawnienia luki do jej pierwszego wykorzystania w praktyce wynosił w II kwartale 2026 roku 8 dni (wcześniej: 53 dni). Oczekuje się, iż wykorzystanie modeli AI doprowadzi do dalszego skrócenia tego okresu. 16 listopada Google podał informację o pierwszym przypadku, w którym narzędzia AI same znalazły i wykorzystały lukę, bez ingerencji człowieka. Więcej o tym temacie piszemy w artykule o cyberataku z użyciem AI. Powyższe nie odnosi się bezpośrednio do ataków na lokalnych dostawców internetu, lecz daje obraz obecnej sytuacji.
Utrata Internetu w małej firmie może skutkować ograniczeniem się do sprzedaży za gotówkę, brakiem kontaktu z klientami, a w niektórych przypadkach wstrzymaniem wysyłek i wystawiania faktur. Łącze zapasowe nie pozwoli uniknąć ataku na dostawcę, ale umożliwi kontynuację działalności, choć czasem w ograniczonym zakresie.
Jak przygotować firmę na awarię łącza
Należy przeanalizować, jakiego rodzaju systemy wymagają działania Internetu i jaki byłby koszt jego braku. Przykładowo w sklepie będzie to głównie praca terminali i systemu sprzedaży, w przychodni możliwość rejestracji i przyjmowania telefonów, a w biurach dostęp do poczty i chmury. Na tej podstawie można oszacować minimalny zakres, jaki musi być dostępny na łączu awaryjnym.
Następnym krokiem jest analiza aktualnego routera i zapory: czy obsługują dwa połączenia i automatyczne przełączanie między nimi. Należy pamiętać, że router oferowany przez dostawcę internetu często tego nie wspiera. Konfigurację należy zweryfikować, odłączając łącze główne i upewniając się, że odbierane są telefony, przyjmowane płatności, a VPN łączy się z pozostałymi lokalizacjami firmy. Konieczne będzie również dostosowanie reguł zapory do obecności drugiego łącza oraz ustalenie, czy system monitoringu zgłosi fakt pracy w trybie awaryjnym (patrz artykuł o monitoringu infrastruktury IT).
Na koniec warto znać kontakt do działu wsparcia technicznego danego operatora oraz miejsce, gdzie udostępnia on komunikaty o awariach. Zdarza się, że w czasie ataku strona operatora nie jest osiągalna z jego sieci. Możliwe będzie jednak sprawdzenie jej za pomocą telefonu w sieci komórkowej.
Łącze zapasowe w Telbit24
Sprawdzenie łączy głównych oraz zapasowych, wraz z analizą routera brzegowego, zapory i sieci wewnętrznej, jest częścią audytu bezpieczeństwa IT. Po rozmowie z właścicielem firmy o tym, co musi działać przy awarii, dobieramy odpowiednie rozwiązanie (drugie łącze od innego operatora lub w sieci komórkowej) i wprowadzamy niezbędne ustawienia przełączania i zapory, po czym weryfikujemy całość, odłączając łącze główne. Klient nie musi niczego przygotowywać. Po zmianach pozostajemy dostępni telefonicznie.
Telbit24 działa w Dębicy od 1994 roku, tworząc sieci komputerowe i telekomunikacyjne dla przedsiębiorstw i jednostek publicznych na Podkarpaciu, od Jasła i Krosna po Tarnów. Zapraszamy do kontaktu, jeśli chcą Państwo ocenić gotowość firmy do pracy w warunkach zakłóceń łącza.