
W skrócie
- 16 listopada 2026 roku Google opisał narzędzie, które bez udziału człowieka porównuje kod programów przed poprawką i po niej, przygotowuje atak i sam go przeprowadza.
- Najbardziej narażone są programy i urządzenia widoczne z Internetu, w których nikt nie zainstalował poprawki.
- Przy lukach w serwerach wydruku PaperCut od ujawnienia luki do ataku na setki organizacji minęły cztery dni.
- Małej firmie najwięcej daje wiedza, co z jej sieci widać z Internetu, i szybkie aktualizacje właśnie tych urządzeń.
Spis treści
Cyberatak AI, o którym od kilku dni piszą media, to przypadek opisany 16 listopada 2026 roku przez Google Threat Intelligence Group: przestępcy zbudowali narzędzie, które samo wyszukuje luki w popularnym oprogramowaniu stron internetowych, przygotowuje atak i go przeprowadza, bez udziału człowieka na żadnym etapie. Narzędzie szuka luk w miejscach, które producent właśnie załatał, więc zagrożone są przede wszystkim programy i urządzenia bez aktualnych poprawek, widoczne z Internetu. Dla małej firmy oznacza to, że czas na zainstalowanie poprawki liczy się dziś w dniach (stan na 18.11.2026).
Najważniejsze informacje z raportu i z tego, co z nich wynika:
| Co opisał Google | Co to oznacza dla firmy |
|---|---|
| Narzędzie exploit_agent porównuje kod programów przed poprawką i po niej, a potem samo przygotowuje i wykonuje atak | Lukę można wykorzystać zaraz po opublikowaniu poprawki, zanim ktokolwiek napisze o niej w mediach |
| Celem były strony internetowe, w tym strony z sektora edukacji, a raport pokazuje analizę wtyczki do WordPressa | Firmowa strona na popularnym systemie i jego wtyczkach jest w tym samym położeniu co serwer czy router |
| Przy lukach w serwerach wydruku PaperCut atak na setki organizacji ruszył cztery dni po ujawnieniu luk | Urządzenia i programy dostępne z Internetu trzeba aktualizować w ciągu dni, a panele administracyjne ukryć przed Internetem |
Co opisał Google w raporcie z 16 listopada
Google Threat Intelligence Group to zespół Google, który śledzi grupy przestępcze i państwowe oraz publikuje raporty o tym, jak używają one sztucznej inteligencji. W raporcie z 16 listopada 2026 roku zespół pisze, że w ostatnim kwartale po raz pierwszy zaobserwował przestępców, którzy w pełni zautomatyzowali wyszukiwanie i wykorzystywanie luk w oprogramowaniu przy pomocy modeli językowych, czyli tej samej technologii, na której działają popularne czaty AI.
Google znalazł exploit_agent na serwerze przestępców, który był dostępny z Internetu. Oprócz samego mechanizmu ataku leżały tam dane wykradzione ofiarom oraz skrypty do dalszych działań po włamaniu: rozpoznania sieci od środka, odgadywania haseł i instalowania na serwerze ofiary ukrytego programu, przez który atakujący wraca, kiedy chce. Na jednej z ilustracji raport pokazuje, jak narzędzie analizuje sprawdzanie uprawnień we wtyczce Spectra do WordPressa, popularnego systemu, na którym działa wiele stron firmowych.
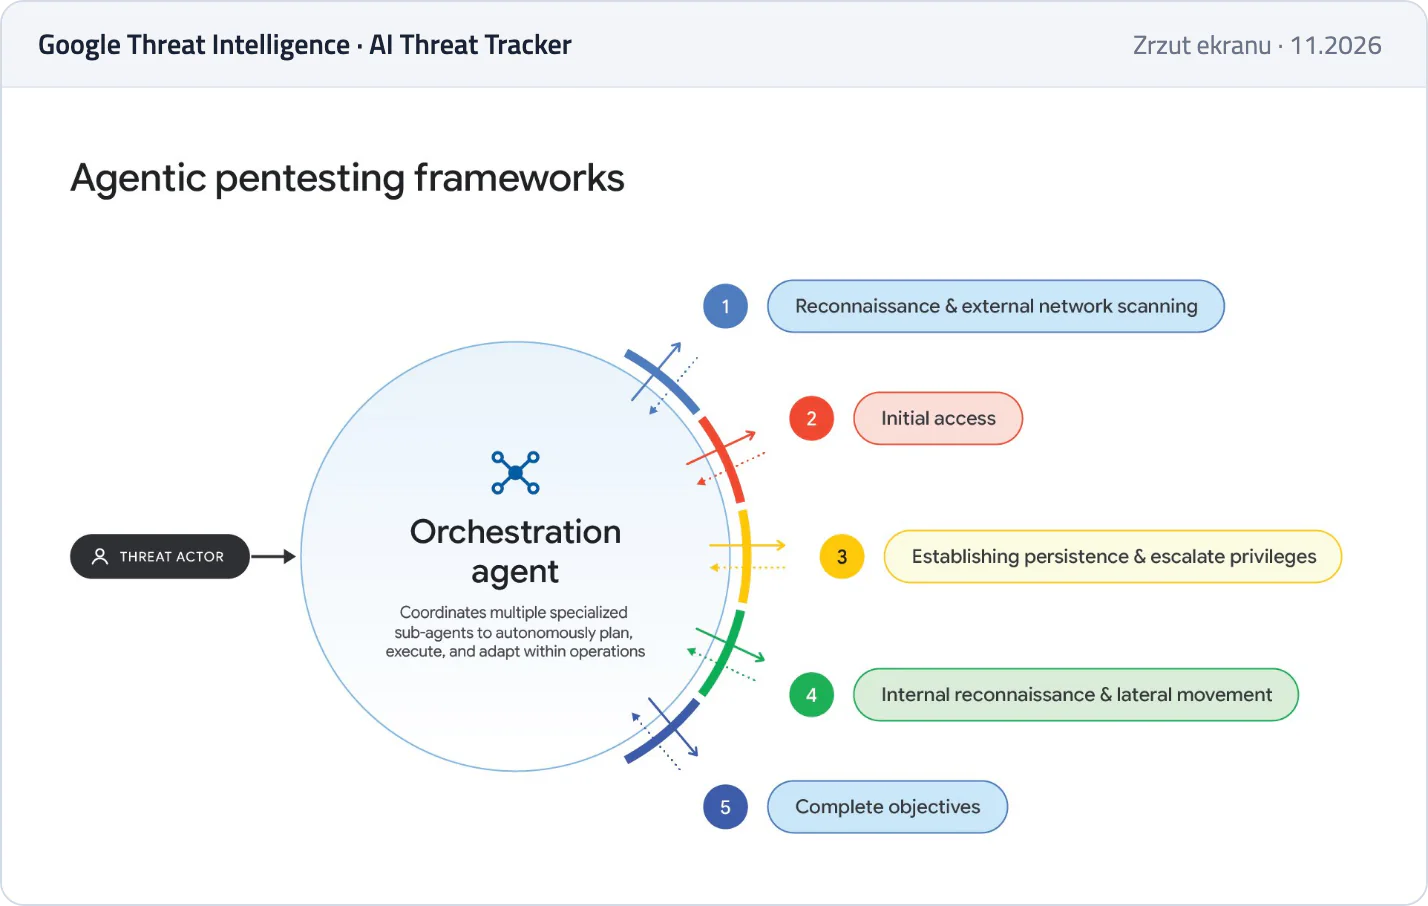
Schemat z raportu Google Threat Intelligence Group z 16 listopada 2026 roku, pokazujący, jak działają narzędzia do ataków prowadzonych przez agentów AI. Agent koordynujący rozdziela zadania między kilka wyspecjalizowanych agentów AI i sam prowadzi atak etapami: rozpoznanie i skanowanie sieci z zewnątrz (1), pierwsze wejście (2), utrwalenie dostępu i podniesienie uprawnień (3), rozpoznanie sieci od środka (4) i osiągnięcie celu (5).
Google nie przypisał narzędzia żadnej znanej grupie. W raporcie pokazał fragment pliku konfiguracyjnego z komentarzami po rosyjsku, o czym piszą też polskie media, między innymi TVN24. Raport nie przesądza, kto stoi za atakami, więc nie piszemy o tym więcej.
Jak szybko luki zamieniają się dziś w ataki
W tym samym raporcie Google przytacza przykład z sierpnia 2026 roku. Dotyczy on PaperCut, programu do zarządzania drukiem, z którego korzystają biura i szkoły. Pod koniec sierpnia przestępcy wykorzystywali dwie luki w serwerach PaperCut, które razem pozwalały przejąć serwer bez logowania. Badacze bezpieczeństwa z pomocą modeli językowych napisali działające ataki w ciągu doby od ujawnienia luk. Cztery dni po ujawnieniu trwała już kampania, w której atakujący najpewniej z pomocą AI przygotował ataki, ułożył listę celów i uderzył w setki organizacji, a od pierwszego przejętego serwera do uprawnień administratora całej sieci dochodził w ciągu minut.
Raport pokazuje też, że luk wykorzystywanych w atakach przybywa. Według Google między styczniem a sierpniem 2026 roku liczba ujawnionych luk i ataków na nie prawie się podwoiła, a luk wykorzystanych, zanim producent wydał poprawkę, było średnio 8 miesięcznie w 2025 roku, 11 miesięcznie w 2026 roku i 22 w samym sierpniu.
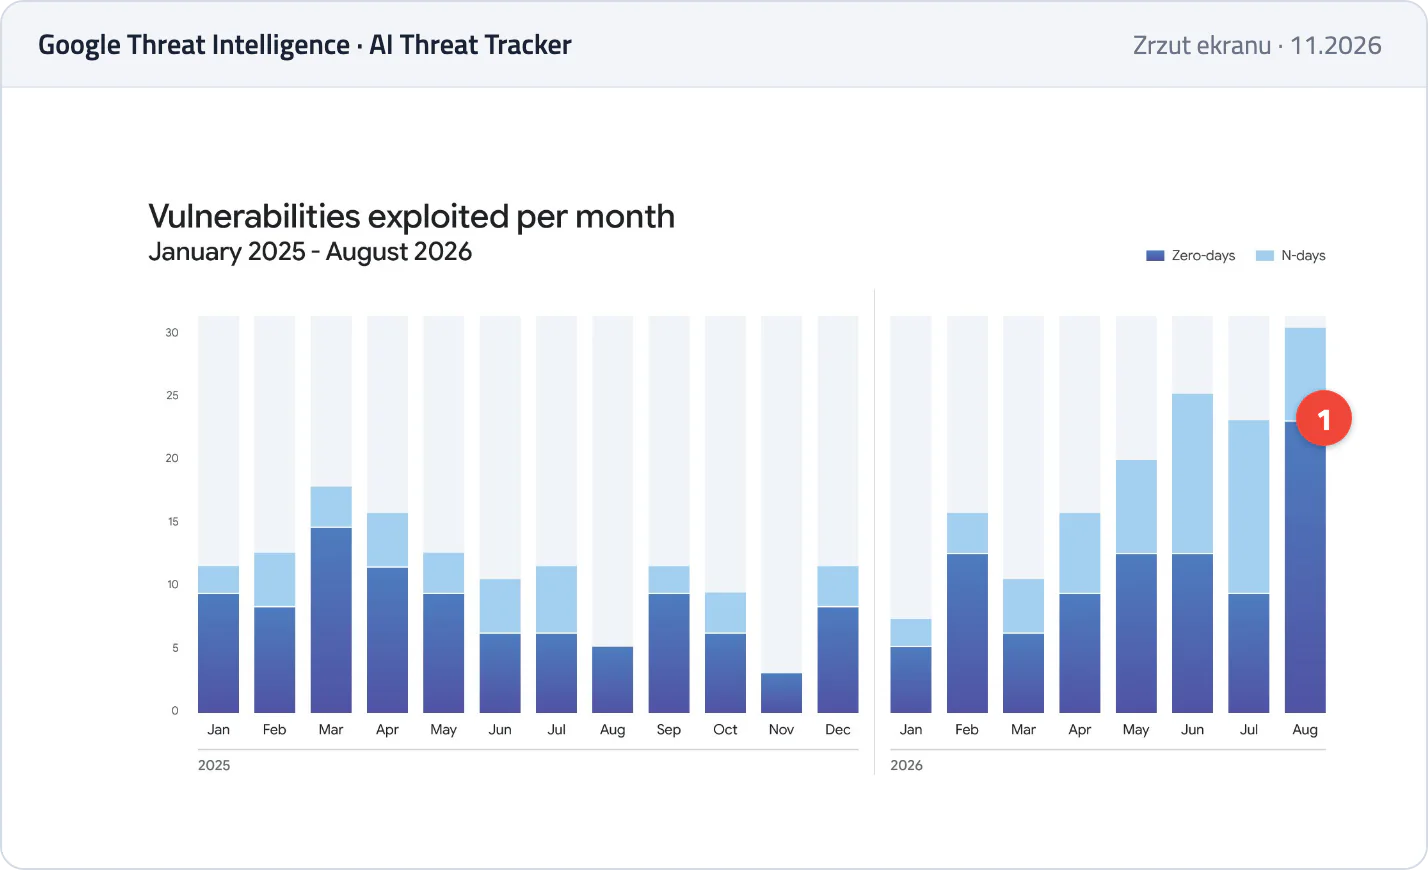
Wykres z raportu Google Threat Intelligence Group: luki wykorzystane w atakach w kolejnych miesiącach. Ciemniejsza część słupka to luki bez poprawki w chwili ataku, jaśniejsza to luki już załatane przez producenta.
- 1W sierpniu 2026 roku liczba wykorzystanych luk bez poprawki wzrosła do 22.
Producent wydał poprawki i opisał sprawę w biuletynie bezpieczeństwa z 27 sierpnia 2026 roku. Potwierdza w nim włamania u klientów i zaleca zainstalowanie wersji z poprawkami, a dopóki to niemożliwe, ograniczenie dostępu do panelu serwera zaporą sieciową tylko do zaufanych adresów. Jeśli serwer został przejęty, producent zaleca jego całkowite wyczyszczenie i odtworzenie z czystej kopii zapasowej. W bieżącym stanie biuletynu PaperCut pisze, że serwery, które nadal są dostępne z Internetu i nie mają poprawek, wciąż są atakowane.
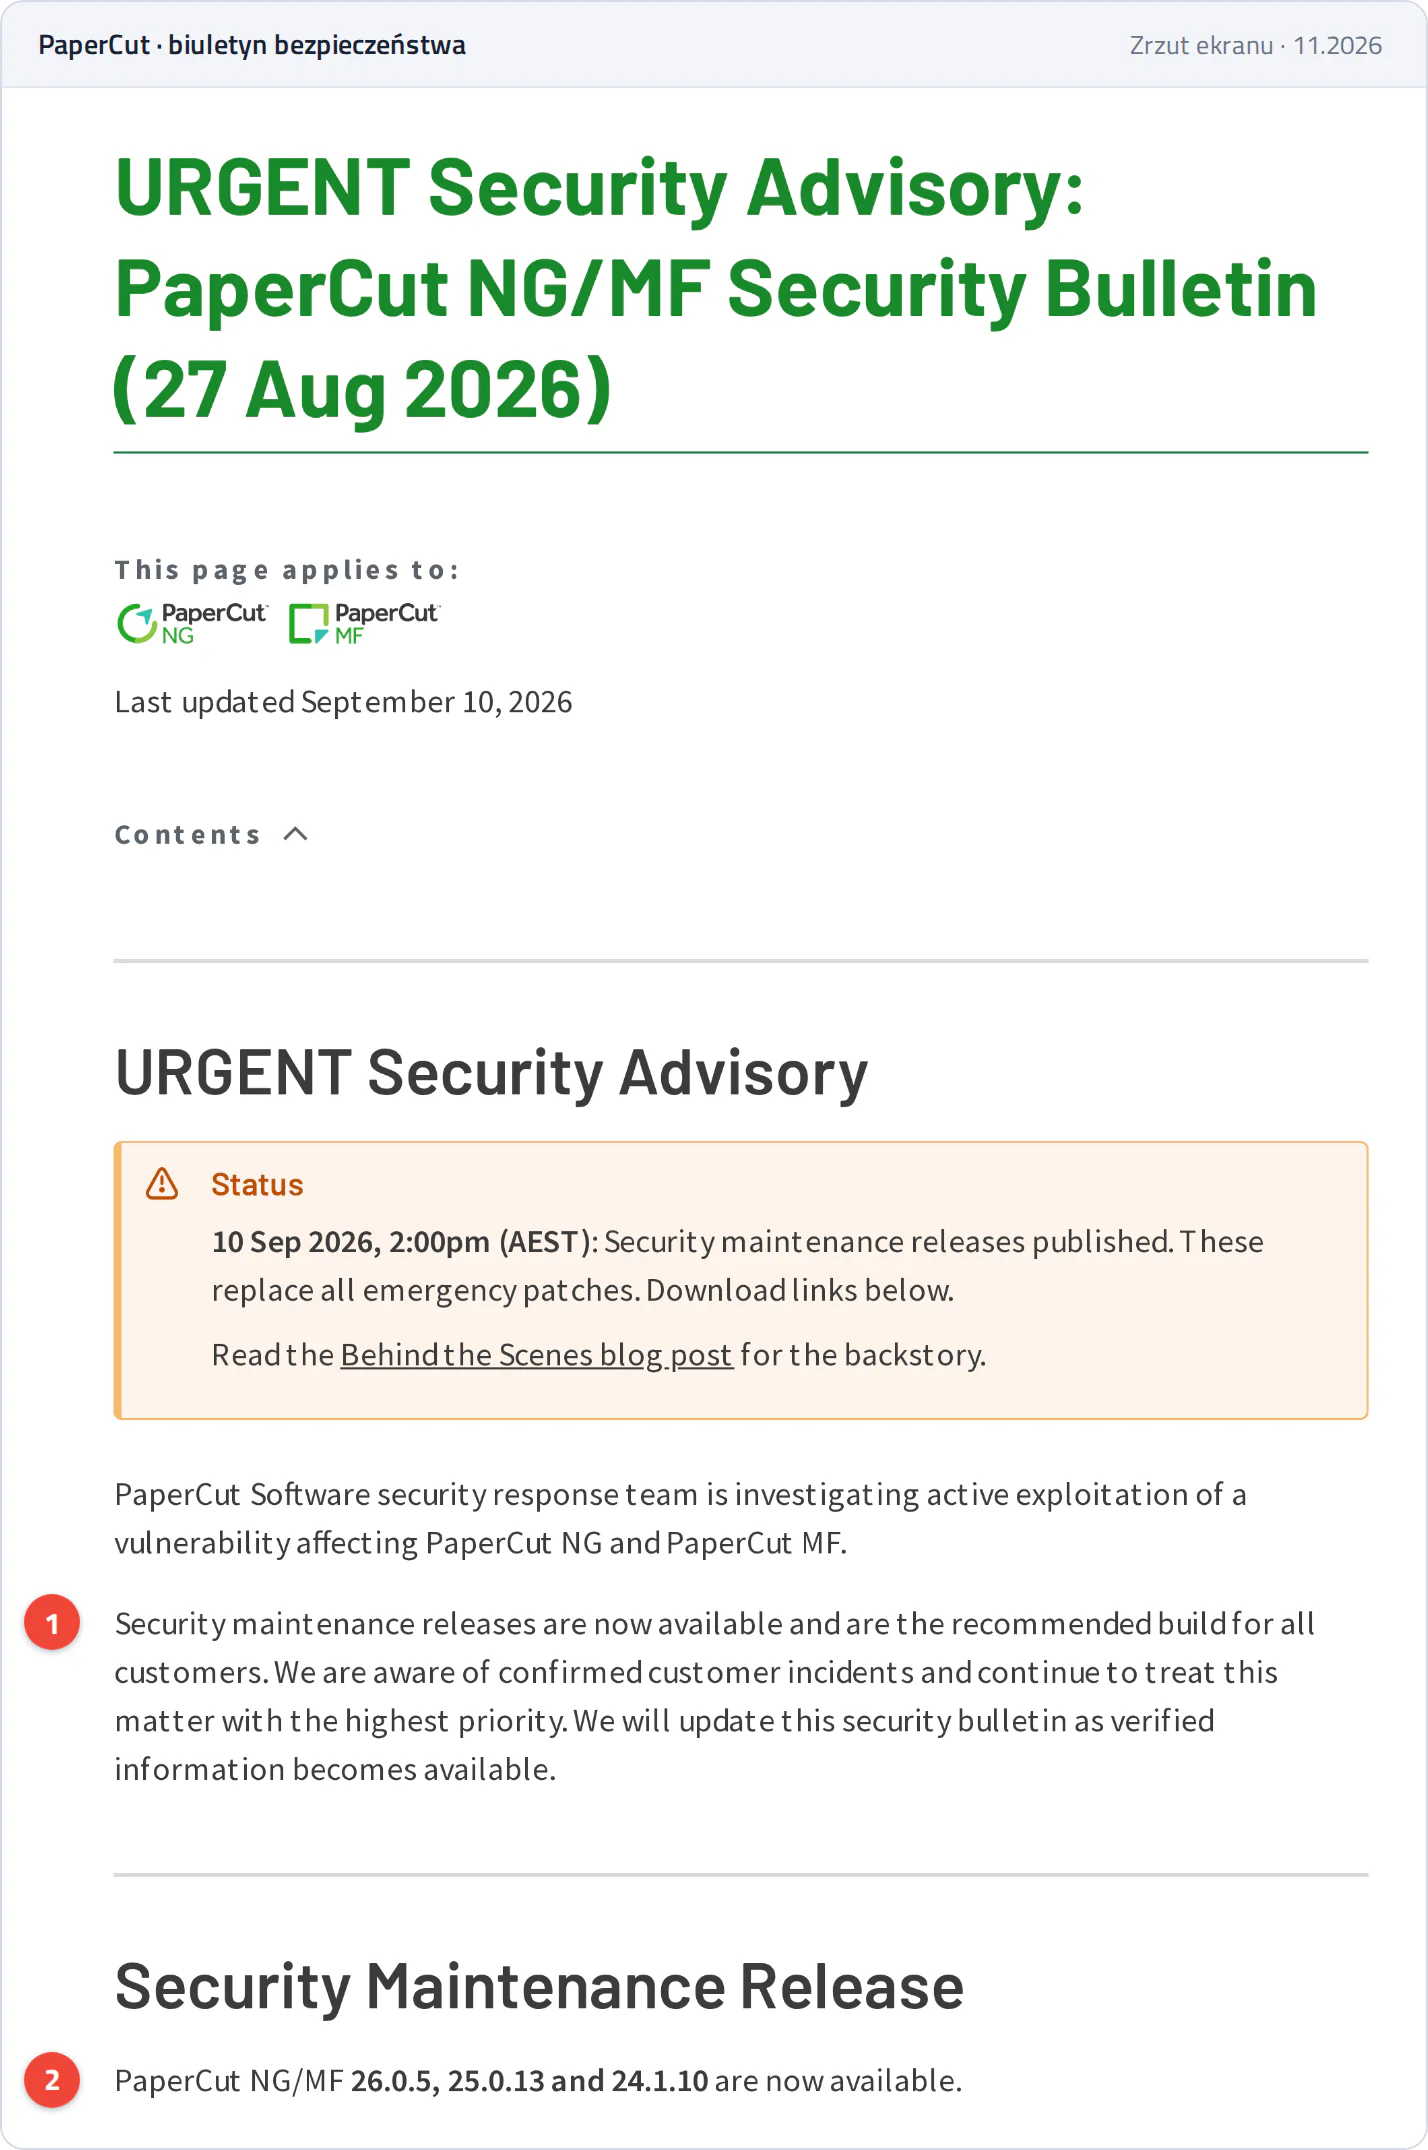
Biuletyn PaperCut z 27 sierpnia 2026 roku, aktualizowany do 10 września.
- 1Producent potwierdza incydenty u klientów i zaleca wszystkim wersje z poprawkami.
- 2Wersje 26.0.5, 25.0.13 i 24.1.10 usuwają opisane luki.
Co cyberatak AI oznacza dla małej firmy
Narzędzia opisane przez Google nie wybierają ofiar według wielkości firmy ani branży. Szukają w Internecie konkretnego programu w konkretnej wersji i atakują każdy serwer, który go ma. Firma z Dębicy czy Mielca, która ma router z panelem dostępnym z Internetu, stronę na WordPressie z nieaktualnymi wtyczkami albo dysk sieciowy wystawiony do pracy zdalnej, trafia na taką listę tak samo jak duża organizacja.
Skutki udanego ataku są dla małej firmy bardzo konkretne. To przestój poczty, programu księgowego albo systemu sprzedaży, utracone dane, a przy oprogramowaniu szyfrującym także żądanie okupu, opisane w bazie wiedzy gov.pl. Przykład PaperCut pokazuje też, jak wygląda sprzątanie: przejęty serwer trzeba wyczyścić i odtworzyć z czystej kopii zapasowej, więc o długości przestoju decyduje to, czy taka kopia istnieje.
Podobną zmianę tempa opisała Autopay po ataku z 11 listopada: według spółki atakujący z pomocą automatyzacji wspieranej przez AI przechodzili od zdobycia dostępu do szerszych uprawnień w ciągu godzin, a nie tygodni. Z obu przypadków wynika, że przy aktualizacjach i porządkowaniu sieci firma nie ma już kilku miesięcy zapasu.
Od czego zacząć zabezpieczenie firmy
Najważniejsze jest to, co z sieci firmy widać z Internetu, bo właśnie tam trafiają automatyczne narzędzia. Zwykle są to:
- router brzegowy i zapora, a zwłaszcza ich panel administracyjny i brama VPN,
- przekierowania portów do kamer, rejestratora, centrali telefonicznej albo sterowników,
- dysk sieciowy NAS i serwer udostępnione do pracy zdalnej,
- strona internetowa firmy z systemem zarządzania treścią i wtyczkami,
- programy z panelem w przeglądarce, takie jak serwer wydruku czy system rezerwacji.
Każde z tych urządzeń powinno mieć oprogramowanie z aktualnymi poprawkami producenta, a panele administracyjne nie powinny być dostępne z Internetu. Jeśli serwis albo pracownicy muszą łączyć się z zewnątrz, lepiej robić to przez VPN z drugim składnikiem logowania niż przez otwarty port. Jak sprawdzić, co z firmy widać z zewnątrz, opisujemy w tekście o otwartych portach na routerze; pomaga w tym też bezpłatna usługa moje.cert.pl, w której CERT Polska powiadamia o podatnych urządzeniach w zgłoszonej sieci.
Druga sprawa to wiedza, kto aktualizuje każde z tych urządzeń. W małej firmie router skonfigurował kiedyś dostawca Internetu, stronę zrobiła agencja, a rejestrator kamer zamontował instalator, i często nikt nie ma w obowiązkach sprawdzania nowych wersji. Trzecia to kopia zapasowa poza siecią firmy, z której odtworzenie zostało sprawdzone, bo od niej zależy, jak szybko przejęty serwer wróci do pracy.
Jak zabezpieczamy sieć firmy w Telbit24
Przy audycie i zabezpieczeniu sieci zaczynamy od routera brzegowego i zapory, bo przez nie przechodzi wszystko, co firma wystawia do Internetu. Skanujemy infrastrukturę, budujemy mapę tego, co jest w sieci i jak jest połączone, i od razu aktualizujemy oprogramowanie urządzeń, w którym są publicznie znane luki. Potem przechodzimy do przełączników, Wi-Fi, serwerów, kopii zapasowych i zapasowych łączy i z właścicielem ustalamy, co firma chce osiągnąć. Klient nie musi niczego przygotowywać, bo o potrzebne dostępy prosimy w trakcie pracy, a po zmianach jesteśmy pod telefonem i od razu poprawiamy to, co aktualizacja mogła naruszyć.
Telbit24 działa w Dębicy od 1994 roku i zajmuje się sieciami, bezpieczeństwem i telekomunikacją w firmach i instytucjach z Podkarpacia i całej Polski. Jeśli chcą Państwo sprawdzić, co z sieci Państwa firmy widać dziś z Internetu, zapraszamy do kontaktu.