

W skrócie
- 11 listopada 2026 roku Autopay stwierdziło nieautoryzowany dostęp do swojej infrastruktury i części danych o płatnościach; skopiowania danych nie potwierdziło, ale go nie wyklucza.
- Według Autopay atak był w dużej mierze zautomatyzowany z pomocą AI, a sprawcy działali na prawdziwych kontach administratorów.
- Firmy i klienci powinni sprawdzać historię transakcji i ostrożnie traktować wiadomości i telefony powołujące się na ten incydent.
- Z tego ataku wynika lekcja także dla małej firmy: kto ma konta administratora w jej sieci, jak są chronione i czy ktoś zauważy, gdy ktoś ich użyje.
Spis treści
W piątek 13 listopada 2026 roku Autopay, polska spółka obsługująca płatności internetowe, poinformowała, że padła ofiarą cyberataku. Dwa dni wcześniej, 11 listopada, spółka stwierdziła nieautoryzowany dostęp do swojej infrastruktury i do części danych o płatnościach, które przetworzyła. Autopay nie potwierdziło, że dane zostały skopiowane albo wykorzystane, ale nie wyklucza tego i informuje bezpośrednio klientów, których mogą one dotyczyć (stan na 15.11.2026).
Przebieg wydarzeń według źródeł:
- 11 listopada 2026Autopay stwierdza nieautoryzowany dostęp do infrastruktury i części danych o płatnościach, blokuje go i zabezpiecza system.
- 13 listopada, po południuSpółka publikuje komunikat o cyberataku. Zgłasza sprawę prezesowi UODO, policji i CSIRT KNF.
- 13 listopada, wieczórMenedżer ds. bezpieczeństwa Autopay przekazuje serwisowi Sekurak opis przebiegu ataku i informację, że sprawcy korzystali z automatyzacji wspieranej przez AI. Według spółki trwa wymiana kluczy z partnerami i analiza powłamaniowa, a usługi, których dostępność była ograniczona, działają już normalnie.
- 15 listopadaSpółka nadal nie podała, jakie dane o płatnościach były dostępne dla atakujących ani ilu osób to dotyczy.
Co wiadomo o ataku na Autopay
Autopay, dawniej Blue Media, to według Rzeczpospolitej polska firma założona w 1999 roku, przez którą płaci się rachunki, doładowuje telefony, robi zakupy w Internecie i płaci za autostrady. Sklepom internetowym udostępnia bramkę płatniczą, czyli pośredniczy w przekazaniu pieniędzy od kupującego do sklepu przez BLIK, przelew albo kartę.
W komunikacie spółki, który w całości przytacza Sekurak, Autopay pisze, że od razu po wykryciu zdarzenia zablokowało nieuprawniony dostęp, zabezpieczyło system i wdrożyło dodatkowe mechanizmy monitorowania. W wiadomości do redakcji spółka podkreśla, że środki klientów są bezpieczne. Nie podała, jakie dokładnie dane o płatnościach były dostępne dla atakujących ani ilu osób może to dotyczyć.
Autopay zaleca klientom regularne sprawdzanie historii transakcji, niezwłoczne zgłaszanie bankowi operacji, których nie zlecali, oraz ostrożność wobec wiadomości i telefonów powołujących się na to zdarzenie. Sprawę zgłoszono prezesowi Urzędu Ochrony Danych Osobowych, policji oraz CSIRT KNF, czyli zespołowi reagowania na incydenty przy Komisji Nadzoru Finansowego.
Jak przebiegał atak według Autopay
Wieczorem 13 listopada menedżer ds. bezpieczeństwa Autopay przekazał Sekurakowi opis ataku, a jego słowa przytacza też Rzeczpospolita. Według niego po okresie inkubacji atak gwałtownie przyspieszył: pojawiły się serie operacji na dziesiątkach zasobów w ciągu sekund, natychmiastowa zmiana drogi po każdej blokadzie i narzędzia pisane na bieżąco pod infrastrukturę spółki. Spółka twierdzi, że ma dowody na automatyzację wspieraną przez AI, i ocenia, że czas od zdobycia dostępu do przejęcia szerszych uprawnień skraca się przez to z tygodni do najwyżej godzin.
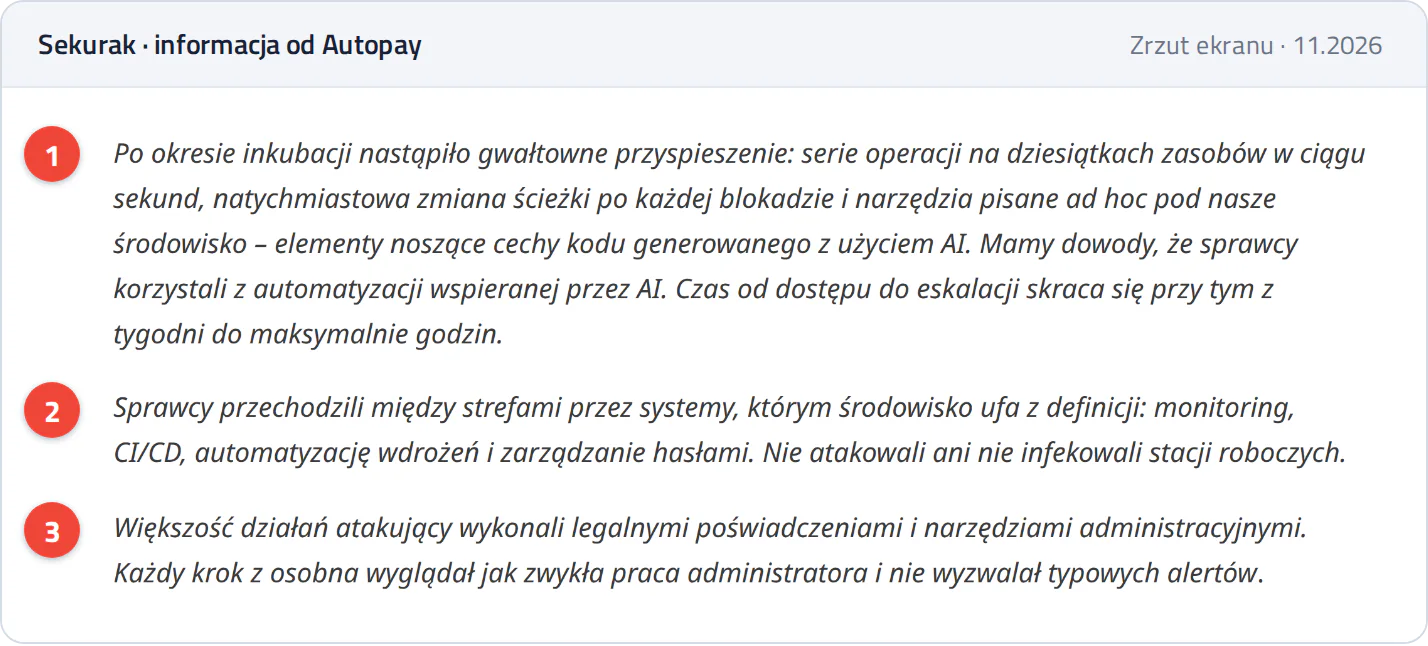
Informacja od Autopay opublikowana przez Sekurak 13 listopada 2026 roku.
- 1Gwałtowne przyspieszenie ataku i ślady automatyzacji wspieranej przez AI.
- 2Przechodzenie przez systemy, którym środowisko ufa: monitoring, automatyzację wdrożeń i zarządzanie hasłami.
- 3Działania na prawdziwych poświadczeniach i narzędziach administratorów, które nie wywoływały alarmów.
Dla innych firm najwięcej wynika z dwóch zdań tej wypowiedzi. Atakujący przechodzili między częściami sieci przez systemy, którym wszystko inne ufa z założenia, takie jak monitoring, automatyzacja wdrożeń i zarządzanie hasłami. Większość działań wykonali prawdziwymi poświadczeniami i narzędziami administratorów, więc każdy krok z osobna wyglądał jak zwykła praca administratora i nie uruchamiał alarmów. Komputerów pracowników, jak podaje spółka, nie atakowali.
Autopay nie podało, kto stoi za atakiem ani jak atakujący zdobyli pierwsze poświadczenia. Do czasu oficjalnych ustaleń nie ma podstaw, żeby o tym przesądzać, więc opisujemy wyłącznie to, co przekazała spółka.
Co atak na Autopay oznacza dla firm
Firma, która przyjmuje płatności przez Autopay albo sama płaci przez nie rachunki, powinna przez najbliższe tygodnie zwracać uwagę na dwie sprawy. Pierwsza to historia transakcji: spółka zaleca ją regularnie sprawdzać i od razu zgłaszać bankowi każdą operację, której nikt w firmie nie zlecał. Druga to wiadomości i telefony, które powołują się na incydent. Głośny atak jest dla oszustów gotowym pretekstem, a wiadomość o „zwrocie”, „ponownej weryfikacji płatności” czy „nowym numerze rachunku” wygląda wtedy wiarygodnie. Bezpieczniej jest wejść na stronę usługi, wpisując jej adres samodzielnie, i zadzwonić do opiekuna pod numer znany wcześniej, a podejrzane wiadomości zgłaszać przez incydent.cert.pl.
Autopay podaje też, że trwa wymiana kluczy z partnerami. Jeśli sklep internetowy dostanie prośbę o zmianę kluczy integracji z bramką płatniczą, warto ją potwierdzić w panelu Autopay albo u opiekuna, a nie przez link z wiadomości.
Ten atak przypomina także, że dane firmy i jej klientów przechowują usługi zewnętrzne, na których zabezpieczenia firma nie ma wpływu. Pod koniec września 2026 roku internetowy program do faktur Fakturownia poinformował, że osoba nieuprawniona przez półtorej doby miała dostęp do jego systemów i skopiowała dużą część bazy danych. Fakturownia zaleciła użytkownikom ustawienie nowego hasła, wpisanie nowych kluczy API w integracjach i telefoniczne potwierdzanie każdej prośby o przelew na zmieniony rachunek.
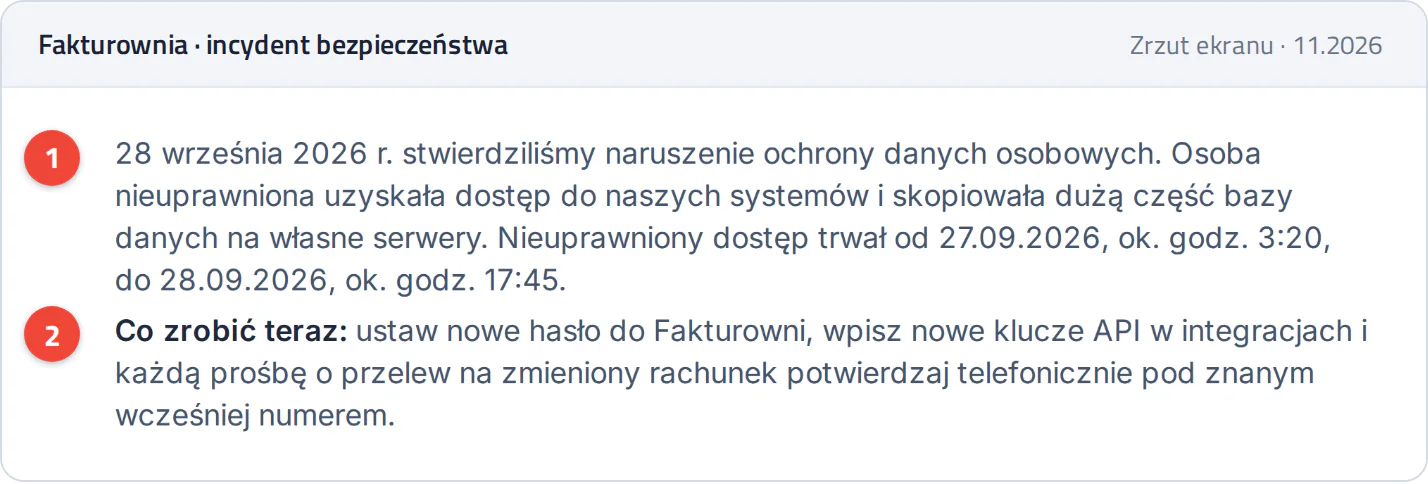
Strona fakturownia.pl/incydent w aktualizacji z 1 października 2026 roku; dwa akapity o wysyłce zawiadomień pominęliśmy.
- 1Opis incydentu: dostęp osoby nieuprawnionej od 27 do 28 września i skopiowanie dużej części bazy.
- 2Zalecenia: nowe hasło, nowe klucze API i potwierdzanie przelewów na zmieniony rachunek telefonicznie.
Te zalecenia dobrze pasują do każdej usługi, z której firma korzysta przez Internet. Po wiadomości o incydencie u dostawcy zmienia się hasło do jego serwisu i do innych miejsc, gdzie użyto tego samego hasła, wymienia klucze w integracjach i przez kilka tygodni ostrożniej traktuje prośby o zmianę numeru rachunku.
Czego uczy atak na Autopay małą firmę
W małej firmie nie ma systemów wdrożeń ani zespołu bezpieczeństwa, ale są konta, którym sieć ufa tak samo. To konto administratora routera i zapory, konto w panelu serwera plików, konto w programie do kopii zapasowych, a także program do zdalnej pomocy, przez który łączy się informatyk albo serwis urządzeń. Jeśli ktoś przejmie takie konto, jego działania wyglądają jak zwykła praca administratora, tak jak w Autopay.
Dlatego przy przeglądzie sieci warto ustalić, kto ma takie konta i czy wszystkie są jeszcze potrzebne. Wspólne konta w rodzaju „admin” lepiej zastąpić imiennymi, stare konta byłych pracowników i dawnych serwisantów wyłączyć, a tam, gdzie urządzenie lub usługa na to pozwala, włączyć uwierzytelnianie dwuskładnikowe. Zdalny dostęp serwisu najlepiej prowadzić przez VPN włączany na czas prac, co opisujemy w tekście o bezpiecznym dostępie serwisu do urządzeń. Kopie zapasowe powinny mieć osobne poświadczenia i przynajmniej jedną kopię poza siecią firmy, żeby przejęte konto administratora nie dawało od razu dostępu do wszystkich kopii.
Druga sprawa to alarmy. W Autopay żaden pojedynczy krok nie wyglądał podejrzanie, a mała firma zwykle nie ma nikogo, kto czyta dzienniki zdarzeń. Rozsądnym minimum jest powiadomienie o każdym logowaniu na konto administratora routera i serwera, o założeniu nowego konta oraz o nieudanej kopii zapasowej, wysyłane do osoby, która na nie zareaguje.
Dlaczego warto zająć się tym teraz
Atak na Autopay jest kolejnym w krótkim czasie, o którym głośno w Polsce. Kilka dni wcześniej, 10 listopada, ministerstwo cyfryzacji poinformowało o zatrzymanym ataku na ePUAP, co opisaliśmy w tekście o cyberataku na ePUAP.
Opis z Autopay pokazuje, jak narzędzia AI zmieniają tempo ataków: według spółki od zdobycia dostępu do przejęcia szerszych uprawnień mija dziś najwyżej kilka godzin, a nie tygodnie. Podobny kierunek widać w danych o lukach w oprogramowaniu. Google podaje, że w pierwszych ośmiu miesiącach 2026 roku w atakach wykorzystywano średnio 18 podatności miesięcznie, wobec 10,5 w 2025 roku, i wiąże ten wzrost głównie z szybkim przerabianiem opisanych już luk na działające ataki; za możliwe uważa, że atakujący używają do tego narzędzi AI.
Dla małej firmy skutki udanego ataku są zwykle bardzo konkretne: kilka dni bez poczty, programu księgowego czy systemu sprzedaży, utracone dane, a przy oprogramowaniu szyfrującym także żądanie okupu, opisane w bazie wiedzy gov.pl. Autopay wykryło atak, odcięło dostęp i odbudowało zaatakowane serwery, bo ma ludzi i narzędzia do takiej pracy. Mała firma może zadbać przynajmniej o to, żeby konta administratorów w jej sieci były pod kontrolą, a alarmy trafiały do kogoś, kto je przeczyta.
Jak pomagamy firmom w Telbit24
Przy audycie bezpieczeństwa sieci zaczynamy od routera brzegowego i zapory, potem sprawdzamy przełączniki i Wi-Fi. Skanujemy infrastrukturę, budujemy mapę tego, co jest w sieci, jak jest połączone i kto ma do czego dostęp, i od razu aktualizujemy oprogramowanie urządzeń, w którym są publicznie znane luki. Klient nie musi niczego przygotowywać, bo o potrzebne dostępy prosimy w trakcie pracy.
Następnie sprawdzamy serwery, wirtualizację, kopie zapasowe i zapasowe łącza, rozmawiamy z właścicielem o tym, co firma chce osiągnąć, i konfigurujemy to, czego brakuje. Po zmianach jesteśmy pod telefonem i od razu poprawiamy to, co aktualizacja mogła naruszyć. Opis stałej opieki, którą prowadzimy w firmach, jest na stronie obsługi IT dla firm.
Telbit24 działa w Dębicy od 1994 roku i zajmuje się sieciami, monitoringiem i telekomunikacją w firmach i instytucjach z całego Podkarpacia. Jeśli chcą Państwo sprawdzić, kto i jak może dziś zarządzać siecią w Państwa firmie, zapraszamy do kontaktu.