

W skrócie
- Otwarte porty w firmie sprawdza się z dwóch stron: w panelu routera, gdzie widać przekierowania i UPnP, oraz skanem własnych adresów z zewnątrz.
- Bezpłatny serwis moje.cert.pl pokazuje otwarte porty, panele administracyjne i podatności widoczne z Internetu po dodaniu domen i adresów firmy.
- Routery LTE i modemy z kartą SIM, które montują firmy serwisowe, często omijają główny router, więc trzeba je spisać osobno.
- Panel sterownika, kamery czy centrali nie powinien być dostępny z Internetu nawet przy silnym haśle; serwis łączy się przez VPN.
Spis treści
Otwarte porty w firmie sprawdza się z dwóch stron. Od środka przegląda się panel routera brzegowego: listę przekierowań portów, urządzenia, które same otworzyły sobie porty przez UPnP, i ustawienia zdalnego zarządzania. Od zewnątrz skanuje się publiczne adresy IP firmy, najlepiej także w bezpłatnym serwisie moje.cert.pl prowadzonym przez CERT Polska, który pokazuje otwarte porty, panele administracyjne i znane podatności tak, jak widzi je ktoś z Internetu. Osobno trzeba spisać routery LTE i modemy z kartami SIM, bo urządzenie podłączone przez taki modem nie pojawi się w panelu głównego routera.
Każde z tych miejsc pokazuje inną część obrazu:
| Gdzie sprawdzić | Co widać | Czego nie widać |
|---|---|---|
| Panel routera brzegowego | Przekierowania portów, wpisy UPnP, strefa DMZ, zdalne zarządzanie samym routerem | Urządzenia podłączone do Internetu przez własny modem z kartą SIM |
| Skan publicznych adresów firmy z zewnątrz | Porty, które naprawdę odpowiadają z Internetu, także te otwarte przez pomyłkę | Tego, które urządzenie stoi za portem, jeśli nikt nie prowadzi mapy sieci |
| moje.cert.pl | Otwarte porty, panele administracyjne, używane technologie i podatności dla zgłoszonych domen i adresów | Adresów, których firma nie zgłosiła, w tym kart SIM w urządzeniach serwisowych |
| Spis urządzeń z kartą SIM | Routery LTE w chłodniach, kotłowniach, szafach z automatyką i u firm serwisowych | Konfiguracji tych modemów, jeśli nie ma do nich dostępu |
To kolejny tekst z serii o zabezpieczeniu urządzeń w firmie, którą zaczęliśmy po atakach na lodówki w sklepach. O tym, jak schować sterownik przed Internetem, pisaliśmy w tekście o tym, jak zabezpieczyć sterownik chłodniczy, o dostępie dla serwisu w artykule o zdalnym dostępie przez VPN, a o wydzieleniu urządzeń w tekście o segmentacji sieci VLAN. Tutaj opisujemy pierwszy krok przed tym wszystkim: jak ustalić, co z firmy widać z Internetu.
Skąd urządzenia w firmie biorą się w Internecie
W typowej małej firmie wszystkie komputery i urządzenia korzystają z jednego publicznego adresu IP routera i z Internetu nie są dostępne. Sytuacja zmienia się, gdy ktoś otworzy do nich drogę. Najczęściej robi to instalator albo serwisant, który ustawia na routerze przekierowanie portu, żeby mieć zdalny podgląd kamer, panel sterownika chłodni albo dostęp do centrali telefonicznej. Przekierowanie zostaje na routerze latami, także wtedy, gdy firma zmieniła serwis.
Drugie źródło to UPnP, mechanizm, przez który urządzenie w sieci samo prosi router o otwarcie portu. Korzystają z niego niektóre rejestratory kamer, konsole i aplikacje, a właściciel zwykle nie wie, że coś zostało otwarte. Trzecie to sam router: jego panel zarządzania albo usługa SSH bywają dostępne od strony Internetu, bo tak ustawił je operator, instalator albo poprzedni administrator. Czwarte to urządzenia, które w ogóle nie korzystają z firmowego łącza, bo mają własny modem z kartą SIM.
Dlaczego warto sprawdzić to teraz
Urządzenie widoczne z Internetu można znaleźć bez żadnej wiedzy o firmie, wystarczy przeskanować adresy. Tak zrobił NASK po atakach na sterowniki chłodnicze we Francji: przeskanował polską sieć w poszukiwaniu chłodni dostępnych z Internetu, a szef CERT Polska Marcin Dudek powiedział TVN24, że wykryto 140 takich urządzeń. Po powiadomieniu właścicieli około 70 firm odłączyło swoje urządzenia (stan na 13.11.2026). Pełnomocnik Rządu do spraw Cyberbezpieczeństwa już w komunikacie z 25 lutego 2025 roku informował o rosnącej liczbie ataków na systemy sterowania dostępne z Internetu.
Podobnie wyglądały ataki w Stanach Zjednoczonych. Amerykańska agencja CISA w ostrzeżeniu AA26-097A, opublikowanym 7 kwietnia i uzupełnionym 22 lipca 2026 roku, opisała przejmowanie sterowników PLC dostępnych z Internetu w wodociągach, energetyce i urzędach. Atakujący zmieniali logikę sterowników, wyłączali alarmy i zmieniali dane wyświetlane operatorom. Pierwszy krok, który zaleca CISA, to odłączenie sterowników od publicznego Internetu.
Na to nakłada się tempo, w jakim pojawiają się nowe luki. Google Threat Intelligence Group w analizie z 30 września 2026 roku policzył, że od stycznia do sierpnia 2026 roku w atakach wykorzystywano średnio 18 podatności miesięcznie, wobec 10,5 w 2025 roku, i uznał za możliwe, że atakujący przerabiają opisy luk na działające ataki z pomocą modeli AI. Z modeli AI korzystają też obrońcy: zespół CERT Polska opisał we wrześniu 2026 roku luki w routerach MikroTik, z których jedną znalazł z pomocą agentów AI, a według ostrzeżenia CERT Polska ataki na routery z usługą SSH dostępną z Internetu trwały już w dniach, w których producent publikował poprawki. Luka w urządzeniu, które ma port otwarty do Internetu, bywa więc dziś wykorzystywana szybciej niż jeszcze rok temu.
Przekierowania portów w panelu routera
Pierwsze miejsce do sprawdzenia to panel routera brzegowego, czyli urządzenia, które łączy firmę z Internetem. Lista przekierowań nazywa się różnie u różnych producentów: przekierowanie portów, port forwarding, serwer wirtualny, NAT albo reguły przychodzące zapory. Każdy wpis mówi, który port od strony Internetu prowadzi do którego urządzenia w sieci firmy. Przy każdym warto ustalić, co to za urządzenie, kto i po co poprosił o przekierowanie i czy ta osoba nadal z niego korzysta. Wpis, którego nikt nie potrafi wyjaśnić, zwykle można usunąć.
W tym samym panelu sprawdza się jeszcze trzy rzeczy. Strefa DMZ przekazuje do jednego urządzenia cały ruch z Internetu, więc w sieci firmowej nie powinna być włączona bez wyraźnego powodu. Lista UPnP pokazuje porty otwarte przez same urządzenia; jeśli żadne z nich tego nie potrzebuje, UPnP najlepiej wyłączyć. Ustawienia zdalnego zarządzania pokazują, czy panel routera, SSH albo inne usługi samego routera odpowiadają od strony Internetu. Przy okazji warto zapisać wersję oprogramowania routera i porównać ją z biuletynami producenta.
Jeśli firma ma także adresy IPv6, router może przepuszczać ruch do urządzeń bez żadnego przekierowania, bo każde z nich ma własny adres publiczny. Wtedy o tym, co widać z Internetu, decydują reguły zapory dla IPv6 i trzeba je przejrzeć osobno.
Skan z zewnątrz i bezpłatny serwis moje.cert.pl
Panel routera pokazuje, co powinno być otwarte. To, co naprawdę odpowiada z Internetu, sprawdza się skanem z zewnątrz, czyli z sieci spoza firmy, na przykład z telefonu na danych komórkowych albo z serwera w innej lokalizacji. Skan obejmuje wszystkie publiczne adresy IP firmy, także zapasowe łącze i adresy przydzielone przez operatora, o których nikt już nie pamięta. Proste narzędzia online sprawdzają zwykle tylko kilka popularnych portów, więc pełny skan wykonuje administrator odpowiednim programem. Skanuje się wyłącznie własne adresy.
Pełnomocnik Rządu do spraw Cyberbezpieczeństwa wymienia takie sprawdzenie wśród zaleceń dla właścicieli systemów sterowania.
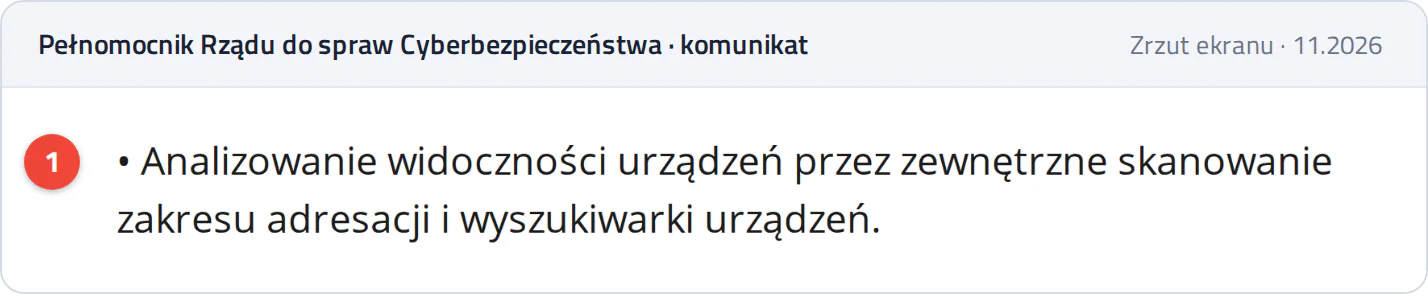
Zalecenie z komunikatu Pełnomocnika z 25 lutego 2025 roku.
- 1Widoczność urządzeń sprawdza się skanem własnych adresów z zewnątrz i w wyszukiwarkach urządzeń.
Firma bez administratora może skorzystać z serwisu moje.cert.pl, który CERT Polska udostępnia bezpłatnie. Po założeniu konta dodaje się domeny i adresy IP firmy, a serwis po ich weryfikacji regularnie je skanuje i powiadamia o wykrytych problemach. Według CERT Polska w 2026 roku do serwisu doszedł widok „Infrastruktura organizacji”, w którym w jednym miejscu widać subdomeny, używane technologie, panele administracyjne i otwarte porty, czyli infrastrukturę z perspektywy potencjalnego atakującego. CERT Polska udostępnia też publiczną wersję demonstracyjną z przykładową instytucją.
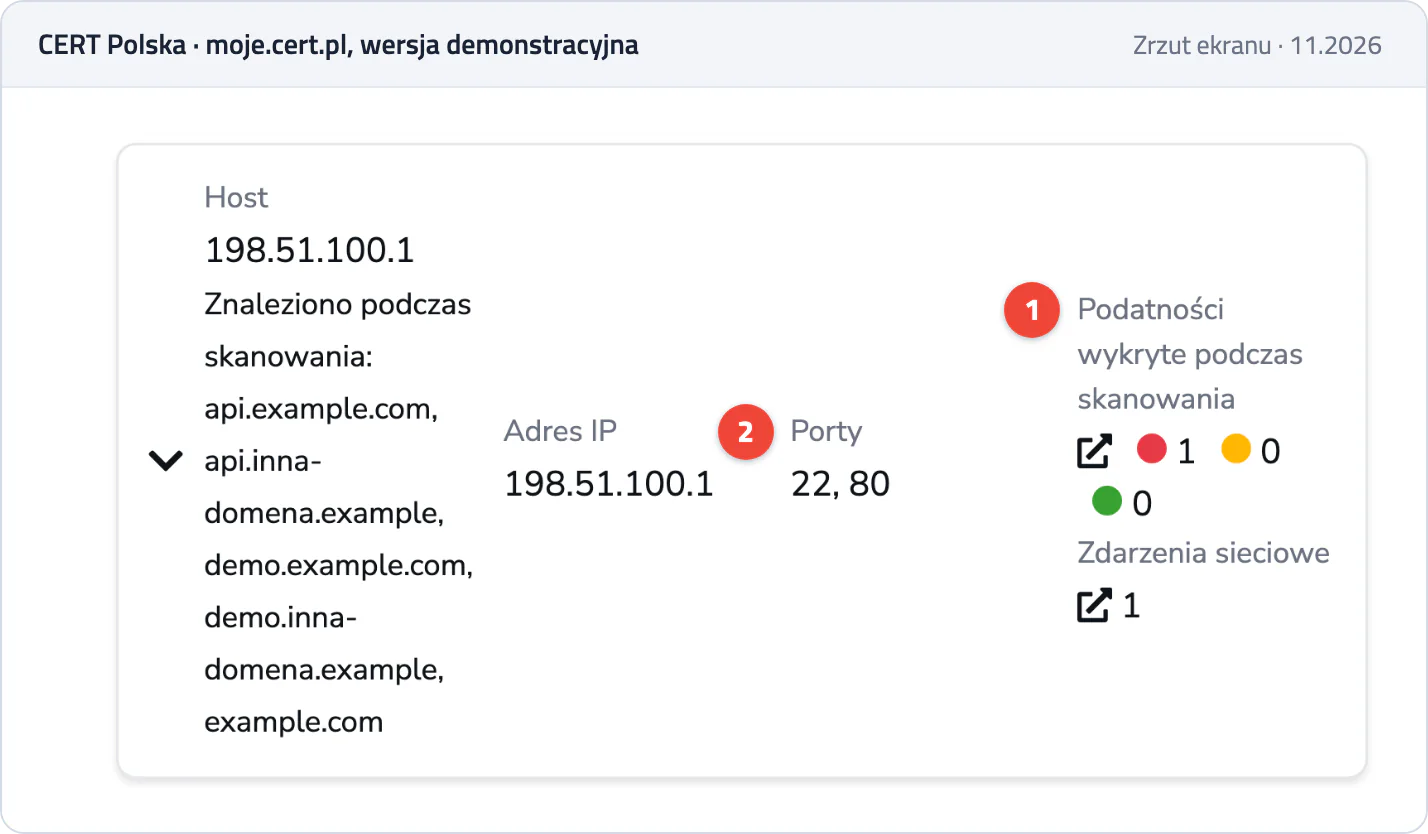
Przykładowy host w wersji demonstracyjnej moje.cert.pl.
- 1Podatności wykryte podczas skanowania, tu jedna wysokiego ryzyka.
- 2Porty widoczne z Internetu: 22, na którym zwykle działa SSH, i 80, na którym działa strona WWW, często panel urządzenia.
Skan z zewnątrz pokazuje porty, ale nie mówi, które urządzenie za nimi stoi. Dlatego wynik zestawia się z mapą sieci: listą urządzeń, ich adresów i tego, do czego służą. Bez takiej mapy każdy otwarty port wymaga osobnego śledztwa.
Routery LTE i modemy firm serwisowych
Sterownik chłodni, automatyka kotłowni czy rejestrator kamer w oddalonym magazynie często łączą się z Internetem przez własny router LTE. Montuje go zwykle firma serwisowa, żeby mieć zdalny dostęp do urządzenia. Taki router omija zaporę firmy, więc nie widać go ani w panelu głównego routera, ani w skanie firmowych adresów. Pełnomocnik zwraca uwagę, że adresy IP takich urządzeń wskazują na operatora sieci komórkowej, więc gdy ktoś zauważy problem, nie może skontaktować się z właścicielem systemu i informację przekazuje tylko operatorowi. Zaleca przegląd i ograniczenie zdalnego dostępu, szczególnie przez modemy komórkowe i dostęp podwykonawców.
W praktyce oznacza to obejście budynku i spisanie każdego urządzenia z anteną albo kartą SIM, a potem zapytanie firm serwisowych, jak się do niego łączą. Jeśli modem ma publiczny adres, jego porty trzeba sprawdzić tak samo jak porty firmowego routera.
Co zrobić z otwartym portem
Dla każdego otwartego portu są trzy możliwości. Jeśli nikt z niego nie korzysta, przekierowanie się usuwa. Jeśli korzysta z niego serwis, dostęp przenosi się na VPN z drugim składnikiem logowania i włącza na czas prac, tak jak opisaliśmy w artykule o zdalnym dostępie przez VPN. Otwarte zostają tylko usługi, które muszą być publiczne, na przykład serwer poczty albo strona WWW, i te muszą mieć aktualne oprogramowanie.
Panel urządzenia nie należy do usług, które muszą być publiczne. Pełnomocnik pisze o tym wprost.
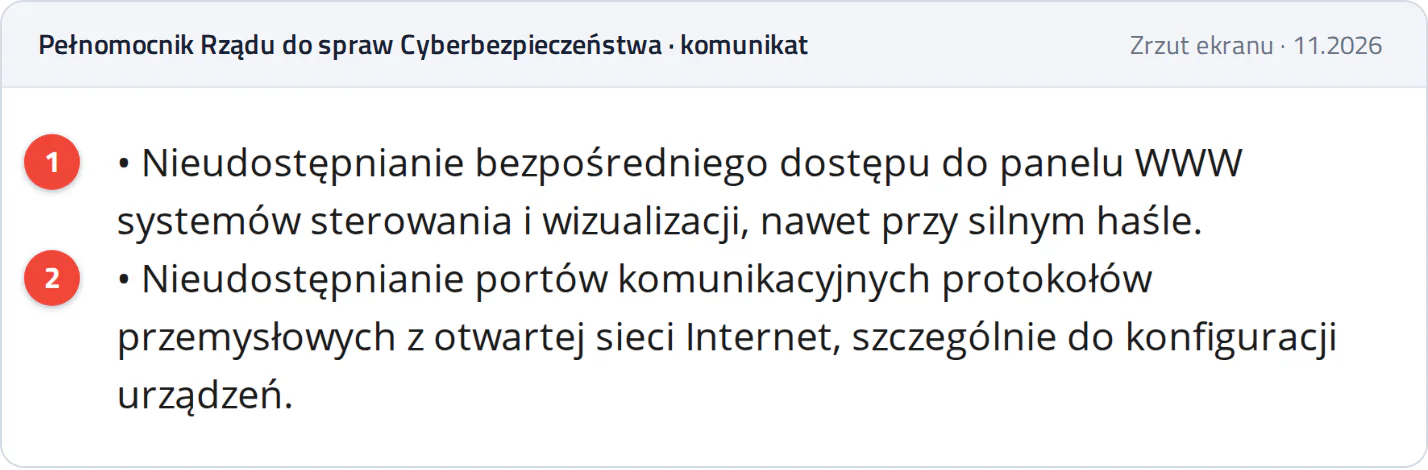
Zalecenia z komunikatu Pełnomocnika z 25 lutego 2025 roku.
- 1Panel WWW systemu sterowania nie powinien być dostępny bezpośrednio z Internetu, nawet przy silnym haśle.
- 2Porty protokołów przemysłowych, szczególnie te do konfiguracji urządzeń, nie powinny być otwarte od strony Internetu.
Zalecenie dotyczy systemów sterowania, ale tak samo traktujemy panele kamer, rejestratorów, central telefonicznych i automatyki budynku. Po zamknięciu portów warto jeszcze zaktualizować oprogramowanie urządzeń, które były widoczne z Internetu, zmienić ich hasła i sprawdzić, czy nikt nie dodał w nich własnego konta, bo przez lata otwartego dostępu ktoś mógł z niego skorzystać. Kolejnym krokiem jest przeniesienie urządzeń do osobnej sieci, opisane w tekście o segmentacji sieci VLAN.
Jak sprawdzamy to w Telbit24
Sprawdzenie, co z firmy widać z Internetu, jest pierwszym krokiem naszego audytu bezpieczeństwa sieci. Zaczynamy od routera brzegowego i zapory: przeglądamy przekierowania, UPnP i zdalne zarządzanie, skanujemy publiczne adresy firmy z zewnątrz i aktualizujemy oprogramowanie urządzeń, w którym są znane luki. Równolegle budujemy mapę sieci, więc przy każdym otwartym porcie wiadomo, które urządzenie za nim stoi. Niepotrzebne porty zamykamy od razu, a dostęp dla serwisu przenosimy na VPN. Klient nie musi niczego przygotowywać; o hasła do urządzeń i kontakty do firm serwisowych pytamy w trakcie pracy, a po zmianach jesteśmy pod telefonem, gdyby któreś urządzenie przestało działać. Stałą opiekę nad siecią i urządzeniami opisujemy na stronie obsługi informatycznej firm.
Telbit24 działa w Dębicy od 1994 roku i zajmuje się sieciami, monitoringiem i telekomunikacją w firmach z Podkarpacia i całej Polski. Jeśli chcą Państwo sprawdzić, co z Państwa firmy widać z Internetu, zapraszamy do kontaktu.