
W skrócie
- Monitoring infrastruktury IT stale sprawdza łącza, urządzenia sieciowe, serwery, kopie zapasowe, zasilanie i kamery, a gdy coś przestaje działać, wysyła alarm do konkretnej osoby.
- W małej firmie wystarczy jeden system monitoringu, mapa infrastruktury i ustalenie, kto reaguje na alarm w godzinach pracy i po nich.
- Według Mandiant w 2025 roku atakujący pozostawali w sieci ofiary niezauważeni w medianie 14 dni, a w ponad połowie przypadków organizacje same jako pierwsze wykryły atak.
- Monitoring pomaga też w bezpieczeństwie: nieudana kopia zapasowa, nowe urządzenie w sieci albo logowanie do panelu routera to sygnały, które warto zobaczyć od razu.
Spis treści
Monitoring infrastruktury IT to stałe sprawdzanie, czy działają łącza internetowe, router i zapora, przełączniki i Wi-Fi, serwery, kopie zapasowe, zasilanie awaryjne i rejestrator kamer, połączone z alarmem wysyłanym do konkretnej osoby, gdy coś przestaje działać albo zachowuje się nietypowo. W małej firmie wystarczy do tego jeden system monitoringu, aktualna mapa infrastruktury i jasna zasada, kto reaguje na alarm w godzinach pracy i po nich. Monitoring pokazuje awarie, zanim zauważą je pracownicy, a część z tych sygnałów, na przykład nieudana kopia zapasowa albo nowe urządzenie w sieci, ma znaczenie także dla bezpieczeństwa.
| Co monitorować | Co sprawdza system | Przykładowy alarm |
|---|---|---|
| Łącze internetowe i łącze zapasowe | Dostępność i opóźnienia, przełączenie na łącze zapasowe | Łącze główne nie odpowiada, ruch idzie przez łącze zapasowe |
| Router i zapora | Dostępność, obciążenie, logowania do panelu, wersja oprogramowania | Logowanie do panelu administracyjnego poza ustalonymi godzinami |
| Przełączniki i punkty dostępowe Wi-Fi | Stan portów, błędy, dostępność punktów dostępowych | Port, do którego podłączony jest serwer, przestał działać |
| Serwery i wirtualizacja | Procesor, pamięć, miejsce na dyskach, stan dysków i usług | Na dysku serwera kończy się miejsce, usługa bazy danych nie działa |
| Kopie zapasowe | Czy zadanie kopii się wykonało i zakończyło powodzeniem | Kopia z ostatniej nocy nie wykonała się |
| Zasilacz awaryjny (UPS) | Zasilanie z sieci, stan baterii, przewidywany czas pracy | Brak zasilania, serwerownia pracuje na baterii |
| Rejestrator kamer i kamery | Dostępność kamer, stan dysków rejestratora | Kamera bez obrazu, błąd dysku w rejestratorze |
Od czego zacząć: spis urządzeń i mapa sieci
Monitorować można tylko to, o czym się wie. CIS Controls, zestaw zabezpieczeń opracowany przez amerykańską organizację Center for Internet Security, zaczyna od kontroli nr 1: aktywnego prowadzenia spisu wszystkich urządzeń firmy, od komputerów i telefonów, przez urządzenia sieciowe i urządzenia IoT, po serwery, żeby wiedzieć, co trzeba monitorować i chronić. W małej firmie takim spisem jest mapa infrastruktury: lista urządzeń z adresami, wersjami oprogramowania i opisem, jak są połączone.
Bez mapy alarm „urządzenie niedostępne” niewiele mówi. Z mapą wiadomo, że niedostępny jest przełącznik w magazynie, za którym stoją trzy kamery i czytnik kart, więc najpierw sprawdza się ten przełącznik i jego zasilanie. Taka mapa przydaje się też przy audycie bezpieczeństwa, bo pokazuje urządzenia, o których nikt już nie pamięta, a które nadal działają w sieci.
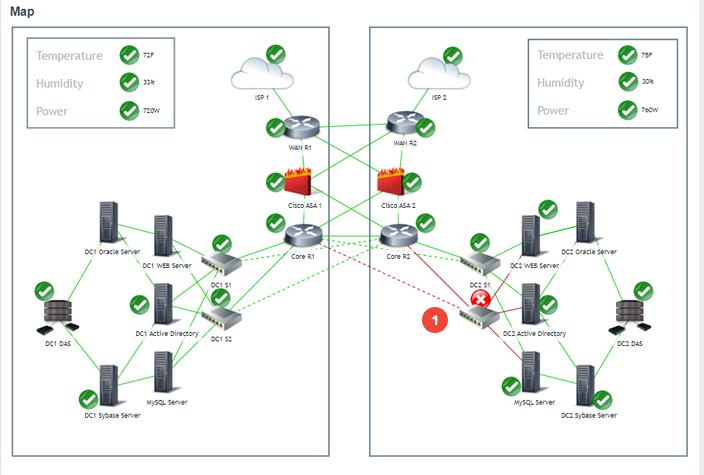
Mapa sieci na pulpicie Zabbix, zrzut ze strony producenta (zabbix.com). Każde urządzenie ma swój stan, a połączenia z niedziałającym urządzeniem zmieniają kolor na czerwony.
- 1Przełącznik oznaczony jako niedostępny i jego połączenia z resztą sieci.
Jak wygląda alarm w systemie monitoringu
Systemy monitoringu, takie jak Zabbix, PRTG czy Uptime Kuma, sprawdzają urządzenia co kilka sekund albo minut i zapisują historię pomiarów. Gdy pomiar przekroczy ustalony próg albo urządzenie przestanie odpowiadać, system tworzy problem i wysyła powiadomienie e-mailem, SMS-em albo w komunikatorze. Dokumentacja Zabbix pokazuje to na liście problemów, na której każdy wpis ma ważność, stan, urządzenie i opis.
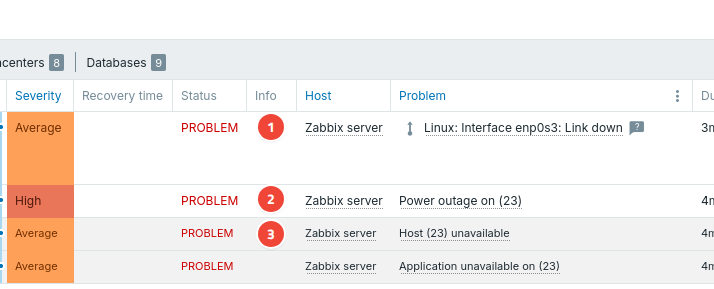
Lista problemów w systemie Zabbix, przykład z dokumentacji producenta.
- 1Interfejs sieciowy przestał działać (Link down).
- 2Brak zasilania, oznaczony jako problem o wysokiej ważności.
- 3Urządzenie niedostępne, zgrupowane pod brakiem zasilania jako jego skutek.
Na tym przykładzie widać, dlaczego ważne jest powiązanie alarmów. Brak zasilania pociąga za sobą kolejne problemy: niedostępne urządzenie i niedziałającą aplikację. System, który zna zależności, pokazuje przyczynę na górze, a skutki pod nią, więc osoba, która odbiera alarm w nocy, od razu wie, że najpierw trzeba sprawdzić zasilanie.
Pulpit monitoringu zbiera stan infrastruktury na jednym ekranie: listę urządzeń z otwartymi problemami, obciążenie serwerów, ruch w sieci i liczbę problemów według ważności.
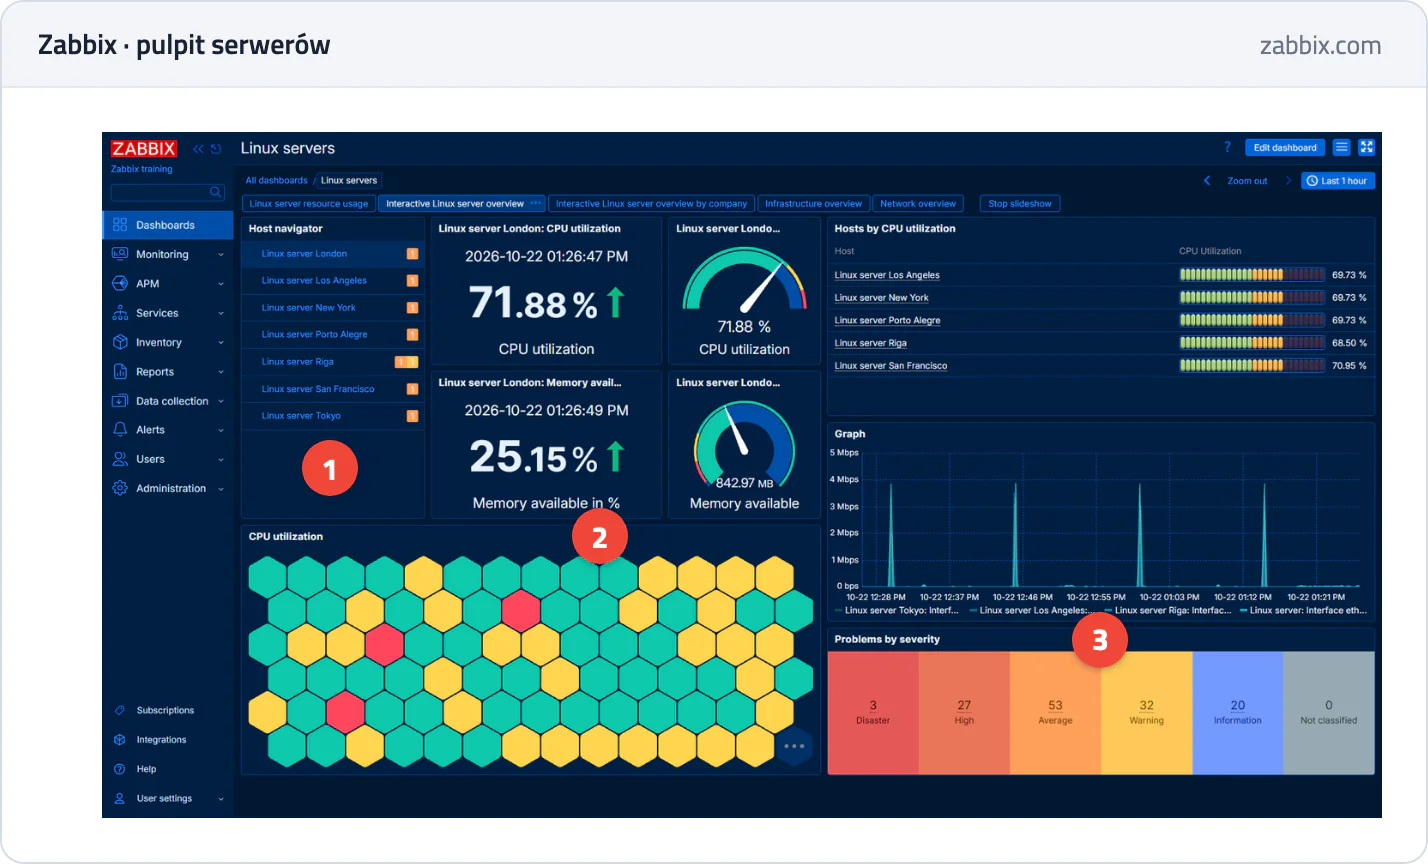
Pulpit Zabbix 8.0, zrzut ze strony producenta (zabbix.com).
- 1Lista serwerów z liczbą otwartych problemów przy każdym z nich.
- 2Obciążenie procesora wszystkich serwerów, kolor pokazuje, które zbliżają się do limitu.
- 3Problemy według ważności, od katastrofy po informację.
Kto reaguje na alarm
W małej firmie najsłabszym miejscem monitoringu jest zwykle brak ustalenia, kto odbiera alarm. Powiadomienie, które trafia na skrzynkę, której nikt nie czyta, niczego nie zmienia. Dlatego przed uruchomieniem monitoringu warto ustalić trzy rzeczy: kto dostaje alarmy w godzinach pracy, kto po godzinach i w weekendy oraz które alarmy są na tyle ważne, żeby kogoś obudzić. W firmie bez informatyka na etacie pierwszą osobą jest często właściciel albo kierownik, a drugą zewnętrzny serwis, który ma dostęp do systemu monitoringu i wie, co zrobić.
Drugą sprawą są progi. System, który wysyła dziesiątki alarmów dziennie, szybko przestaje być czytany. Lepiej zacząć od kilkunastu sprawdzeń, które naprawdę oznaczają problem, i dodawać kolejne, gdy pojawi się potrzeba. Mandiant w raporcie M-Trends 2026 zaleca jednak, żeby nie lekceważyć drobnych sygnałów, bo od pierwszego wejścia do sieci do przekazania dostępu grupie, która przeprowadza atak ransomware, mija dziś bardzo mało czasu.
Kopie zapasowe i dzienniki zdarzeń
Z punktu widzenia bezpieczeństwa najważniejszym alarmem w małej firmie jest często informacja, że kopia zapasowa się nie wykonała. Według M-Trends 2026 grupy ransomware w 2025 roku celowo atakowały infrastrukturę kopii zapasowych, usługi tożsamości i systemy zarządzania wirtualizacją, żeby uniemożliwić odtworzenie danych. Kopia, która od trzech tygodni się nie wykonuje, wychodzi na jaw zwykle dopiero wtedy, gdy jest potrzebna. Więcej o kopiach odpornych na atak piszemy w tekście o ataku ransomware w firmie.
Drugim źródłem sygnałów są dzienniki zdarzeń, czyli zapisy logowań, zmian konfiguracji i błędów na routerze, zaporze i serwerach. CIS Controls w kontroli nr 8 zaleca zbierać je, ustawiać na ich podstawie alarmy, przeglądać i przechowywać, bo pomagają wykryć atak, zrozumieć jego przebieg i odtworzyć działanie firmy.
W małej firmie nie trzeba od razu wdrażać systemu do analizy wszystkich dzienników. Wystarczy, że router, zapora i serwer wysyłają swoje dzienniki w jedno miejsce poza nimi samymi, a system monitoringu podnosi alarm przy kilku zdarzeniach: logowaniu do panelu administracyjnego, zmianie konfiguracji, wyłączeniu kopii zapasowej i pojawieniu się w sieci nowego urządzenia. Jak oddzielić urządzenia od komputerów, żeby takie alarmy były czytelne, opisaliśmy w tekście o segmentacji sieci i VLAN, a monitoring temperatury w chłodniach w tekście o monitoringu temperatury w chłodni.
Dlaczego szybkie wykrycie ma dziś większe znaczenie
Mandiant, zespół reagowania na incydenty należący do Google, podał w raporcie M-Trends 2026 z marca 2026 roku, że w 2025 roku atakujący pozostawali w sieciach ofiar niezauważeni w medianie 14 dni, wobec 11 dni rok wcześniej. W 52 procentach badanych przypadków organizacje same jako pierwsze wykryły ślady ataku, wobec 43 procent w 2024 roku, czyli własne systemy coraz częściej pozwalają zauważyć atak wcześniej niż zewnętrzne zawiadomienie.
Ten sam raport podaje, że w 2022 roku od pierwszego wejścia do sieci do przekazania dostępu kolejnej grupie mijało w medianie ponad 8 godzin, a w 2025 roku 22 sekundy. Atakujący działają też szybciej po ujawnieniu luk: Google Threat Intelligence Group opisał w raporcie z 16 listopada 2026 roku atak, w którym cztery dni po ujawnieniu luk w oprogramowaniu PaperCut atakujący, najpewniej z pomocą modeli językowych, zaatakował setki organizacji (stan na 19.11.2026). Dla firmy z Podkarpacia, która nie ma informatyka na miejscu, monitoring jest często jedynym sposobem, żeby o nietypowym logowaniu, wyłączonej kopii albo nowym urządzeniu w sieci dowiedzieć się tego samego dnia.
Jak wdrażamy monitoring w Telbit24
Monitoring zaczynamy od audytu bezpieczeństwa IT, bo w jego trakcie powstaje mapa infrastruktury: co jest w sieci, jak jest połączone i skonfigurowane. Najpierw sieć: router brzegowy i zapora, potem przełączniki i Wi-Fi, a na końcu serwery, wirtualizacja, kopie zapasowe i redundancja serwerów i łączy. Najważniejsze poprawki i aktualizacje wdrażamy od razu, a klient nie musi niczego przygotowywać. Na stronie o sieciach LAN, światłowodach i Wi-Fi opisujemy nadzór nad przełącznikami, routerami, punktami Wi-Fi i zasilaniem, który pokazuje stan portów, wydajność i alarmy w jednym miejscu i pozwala ustalić, co zmieniło się przed awarią. Z właścicielem ustalamy, które alarmy są ważne i kto na nie reaguje, a po zmianach jesteśmy pod telefonem.
Telbit24 działa w Dębicy od 1994 roku i zajmuje się sieciami, bezpieczeństwem i telekomunikacją w firmach i instytucjach z Podkarpacia i całej Polski. Jeśli chcą Państwo sprawdzić, co dziś wiadomo o stanie sieci i kopii w Państwa firmie, zapraszamy do kontaktu.