
W skrócie
- Przed atakiem ransomware chronią przede wszystkim kopia zapasowa, do której atakujący nie ma dostępu, aktualne urządzenia brzegowe, brak pulpitu zdalnego wystawionego do Internetu i drugi składnik logowania.
- CERT Polska odnotował w 2025 roku 179 ataków ransomware, najwięcej w historii swoich raportów, a w 46 z nich zaatakowana organizacja miała pulpit zdalny dostępny z Internetu.
- Atakujący celowo szukają serwerów kopii i dysków NAS, żeby usunąć kopie przed zaszyfrowaniem danych, a coraz częściej najpierw wykradają dane i grożą ich publikacją.
- Po ataku urządzenie trzeba odłączyć od sieci bez wyłączania zasilania, zachować notatkę z żądaniem okupu i zgłosić incydent do CERT Polska.
Spis treści
Przed atakiem ransomware małą firmę chronią przede wszystkim cztery rzeczy: kopia zapasowa, do której atakujący nie ma dostępu, aktualne oprogramowanie routera, zapory i dysku NAS, brak pulpitu zdalnego wystawionego do Internetu oraz drugi składnik logowania przy każdym zdalnym dostępie. Ransomware to złośliwe oprogramowanie, które szyfruje pliki na komputerach i serwerach, a za ich odblokowanie przestępcy żądają okupu. Coraz częściej przed zaszyfrowaniem danych wykradają je i grożą ich publikacją, więc sama kopia zapasowa nie zamyka sprawy, ale nadal decyduje o tym, czy firma wróci do pracy.
| Zabezpieczenie | Przed czym chroni | Jak sprawdzić u siebie |
|---|---|---|
| Kopia zapasowa poza zasięgiem sieci firmy, regularnie odtwarzana na próbę | Przed utratą danych, gdy zaszyfrowane zostaną komputery, serwer i dysk NAS | Kiedy ostatnio udało się odtworzyć z kopii pełny folder albo cały serwer |
| Aktualny router, zapora, brama VPN i dysk NAS | Przed wejściem do sieci przez znaną lukę w urządzeniu dostępnym z Internetu | Wersja oprogramowania w panelu urządzenia i data ostatniej aktualizacji |
| Brak pulpitu zdalnego (RDP) i paneli urządzeń dostępnych z Internetu | Przed odgadnięciem hasła i wejściem prosto na komputer albo serwer | Lista przekierowań portów na routerze i skan z zewnątrz |
| Drugi składnik logowania w poczcie, VPN i usługach w chmurze | Przed użyciem hasła wykradzionego albo wyłudzonego w phishingu | Ustawienia kont w poczcie firmowej i na bramie VPN |
| Osobne sieci dla komputerów, serwerów i urządzeń | Przed rozlaniem się ataku z jednego komputera na całą firmę | Czy kamery, drukarki i serwer są w tej samej sieci co laptopy |
Jak przebiega atak ransomware na firmę
Według Bazy wiedzy na gov.pl ransomware blokuje albo szyfruje pliki na urządzeniu, a przestępcy coraz częściej nie tylko szyfrują dane, ale też je wykradają, żeby potem szantażować ofiarę ich ujawnieniem albo powiadomieniem partnerów biznesowych. CERT Polska w raporcie rocznym za 2025 rok opisuje tę technikę jako double extortion, czyli podwójne wymuszenie: dane trafiają na serwery przestępców, zanim zostaną zaszyfrowane w firmie.
Z tego samego raportu wynika, że atak rzadko kończy się na jednym komputerze. Atakujący szukali w sieciach ofiar serwerów kopii zapasowych i serwerów wirtualizacji, czyścili dyski NAS z kopiami, szyfrowali pliki maszyn wirtualnych i usuwali ich migawki. Celem jest sytuacja, w której firma nie ma z czego odtworzyć danych i okup wydaje się jedynym wyjściem.
Ransomware dotyczy także małych firm. CERT Polska odnotował w 2025 roku 179 ataków ransomware, wobec 147 rok wcześniej i 161 w rekordowym dotąd 2023 roku; 129 zgłosiły podmioty prywatne, a wśród instytucji publicznych najczęściej samorządy, a po nich placówki edukacyjne (stan na 19.11.2026). Verizon w raporcie DBIR 2025 podał, że ransomware wystąpił w 88 procentach naruszeń w małych i średnich firmach.
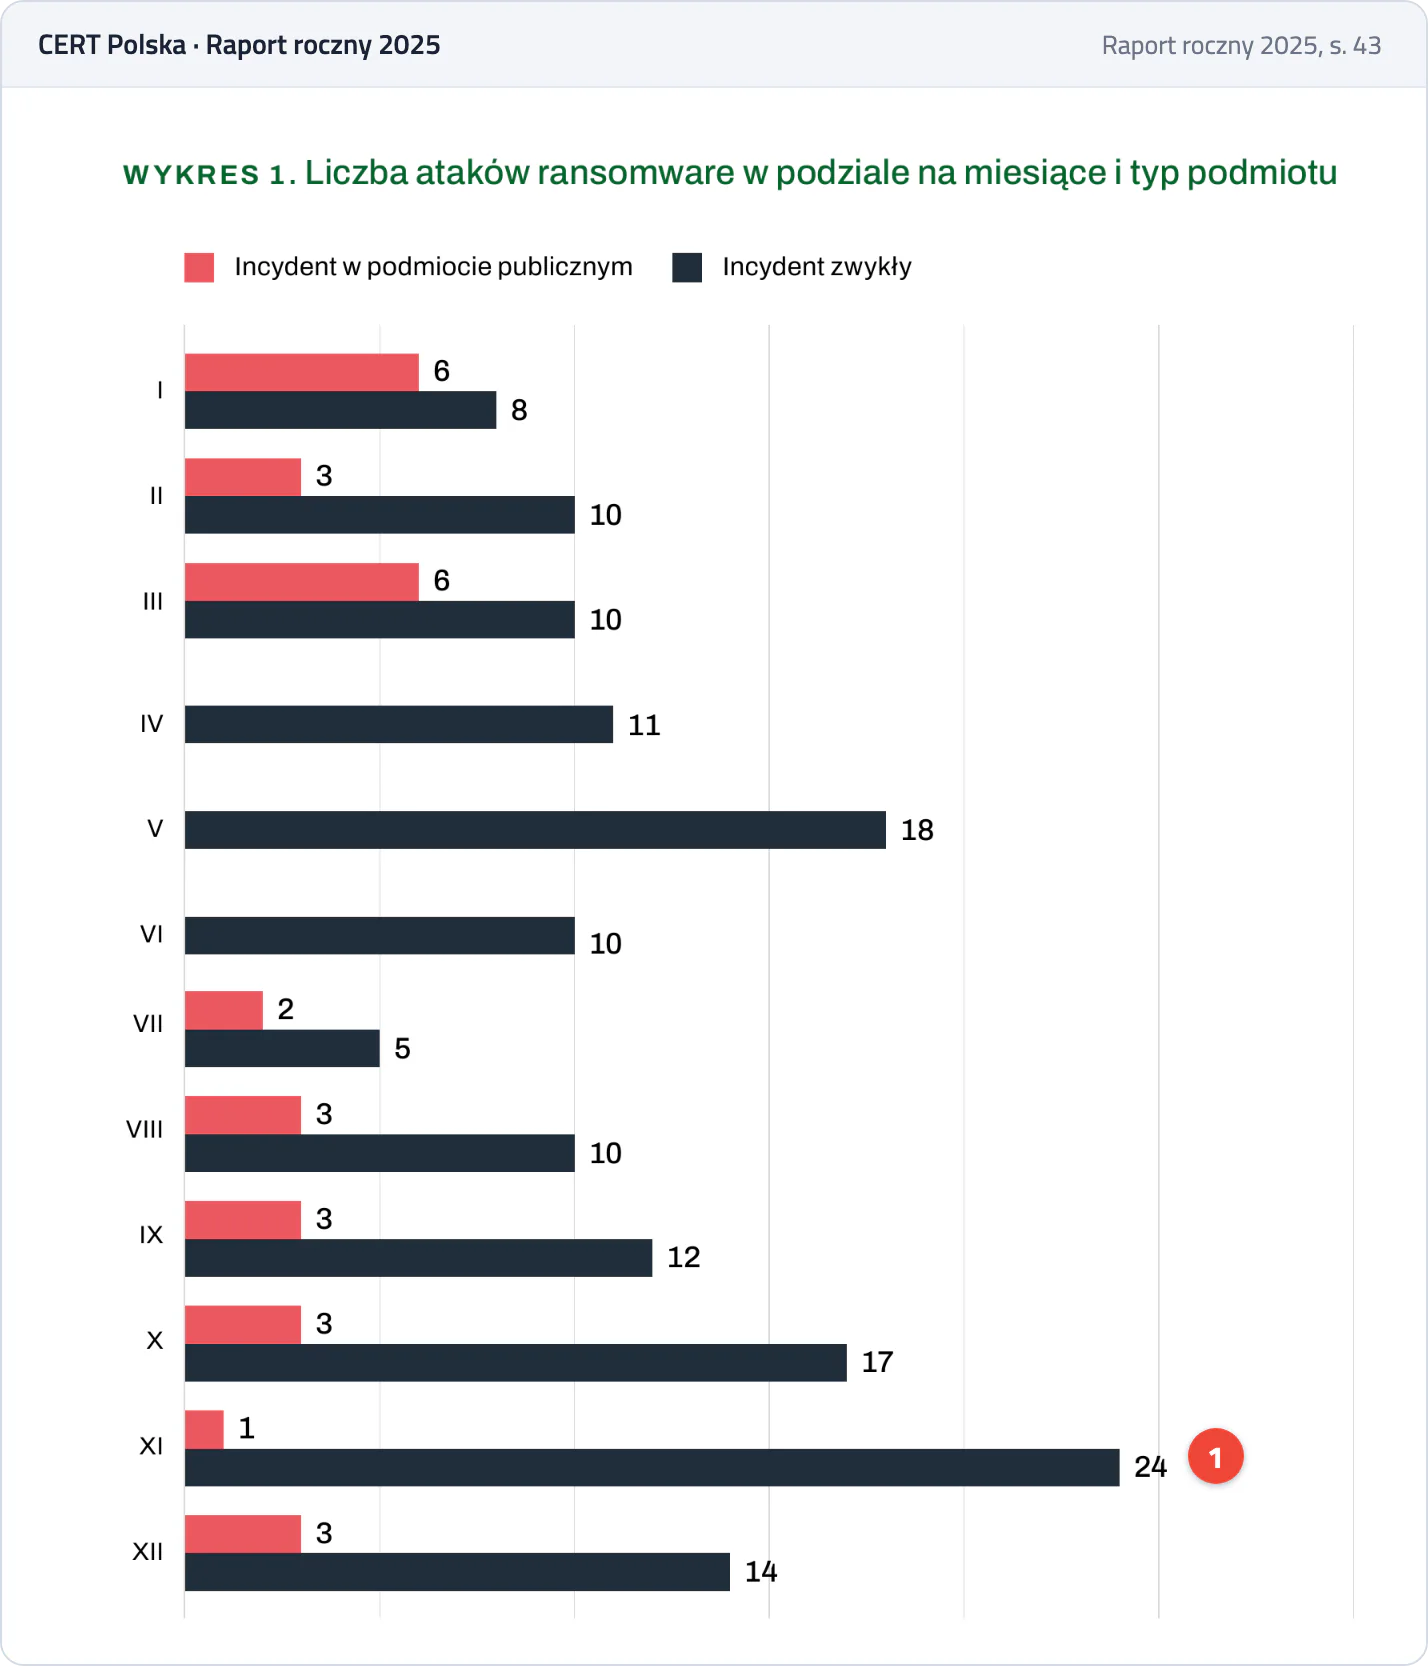
Wykres 1 z raportu rocznego CERT Polska za 2025 rok: ataki ransomware zgłoszone w kolejnych miesiącach, na czerwono w podmiotach publicznych, na granatowo w pozostałych.
- 1Najwięcej zgłoszeń dotyczących firm i innych podmiotów niepublicznych przypadło na listopad.
Którędy atakujący wchodzą do sieci
W raporcie CERT Polska za 2025 rok w 46 incydentach ransomware zaatakowana organizacja miała pulpit zdalny (RDP) dostępny z Internetu. W dwóch przypadkach od wystawienia pulpitu do Internetu do przełamania hasła i zaszyfrowania danych minęło mniej niż dwa tygodnie. W małych firmach zdarza się, że ktoś kiedyś przekierował port na routerze, żeby księgowa mogła pracować z domu, i nikt do tego nie wrócił. Jak sprawdzić, co z firmy widać z Internetu, opisaliśmy w tekście o tym, jak sprawdzić otwarte porty w firmie, a bezpieczne sposoby pracy zdalnej w tekście o zdalnym dostępie do sieci firmowej.
Drugą drogą są urządzenia, które stoją na styku z Internetem i nie mają aktualnego oprogramowania. CERT Polska 3 listopada 2026 roku ostrzegł przed atakami ransomware na dyski Synology z nieaktualnym systemem DSM, w których atakujący wykorzystują między innymi lukę naprawioną w grudniu 2024 roku. Dysk, na którym firma trzyma dokumenty i często także kopie zapasowe, może więc zostać zaszyfrowany przez lukę, na którą od prawie dwóch lat jest poprawka.
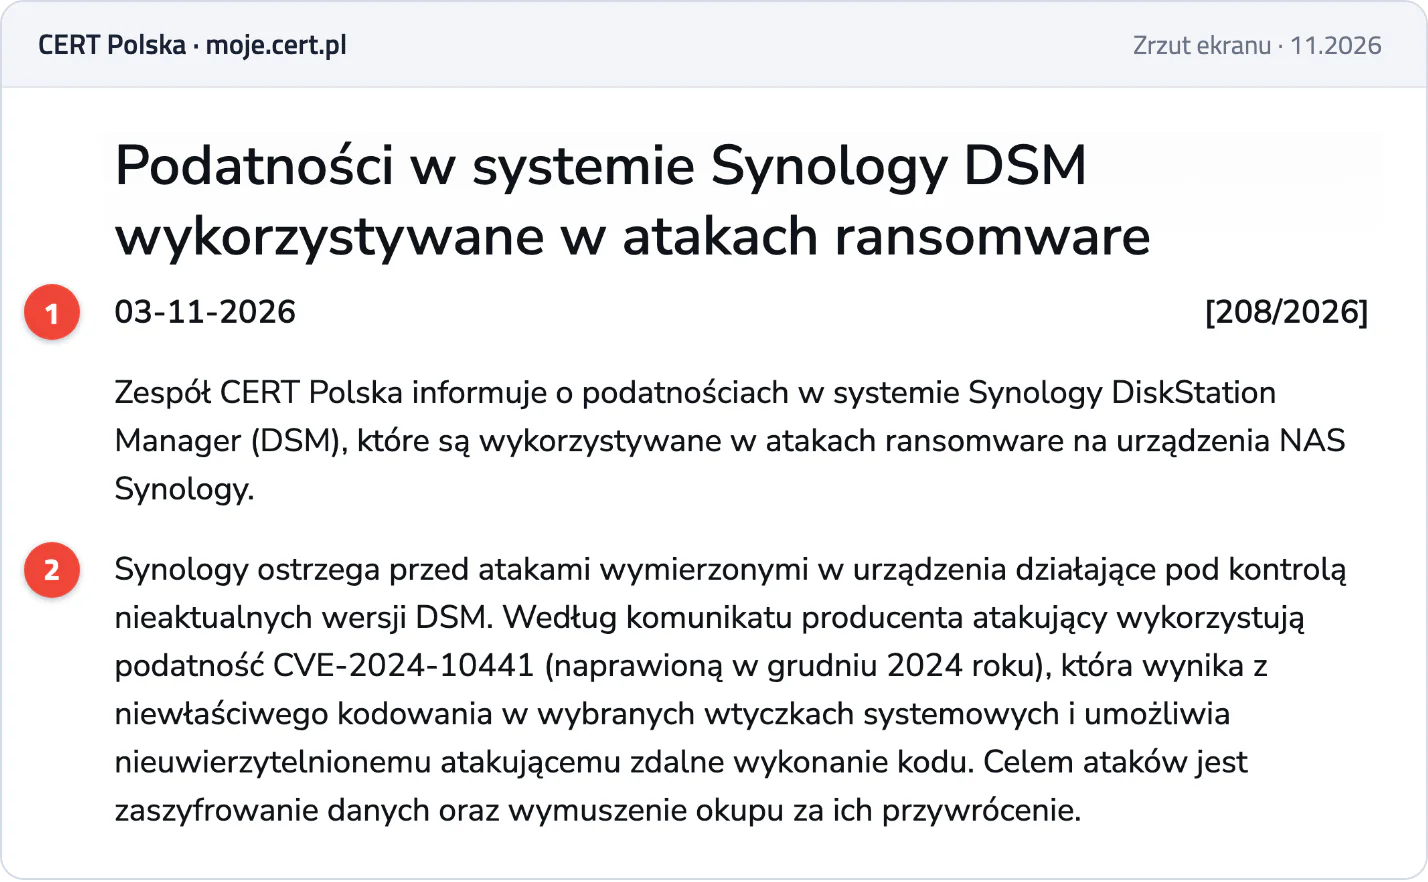
Ostrzeżenie CERT Polska w serwisie moje.cert.pl.
- 1Komunikat z 3 listopada 2026 roku.
- 2Atakujący wykorzystują w nieaktualnych systemach DSM lukę CVE-2024-10441, naprawioną w grudniu 2024 roku, a celem ataków jest zaszyfrowanie danych i wymuszenie okupu.
Trzecią drogą pozostaje poczta. ENISA w raporcie Threat Landscape 2025 z października 2025 roku wskazuje phishing jako najczęstszy sposób pierwszego wejścia do organizacji, przed wykorzystaniem luk w oprogramowaniu, a ransomware nazywa zagrożeniem o największych skutkach w Unii Europejskiej. Drugi składnik logowania nie powstrzyma kliknięcia w załącznik, ale sprawia, że wyłudzone hasło do poczty albo VPN samo nie wystarczy do wejścia.
Kopie zapasowe, które przetrwają atak
Poradnik na gov.pl zaleca regularne kopie zapasowe i trzymanie co najmniej jednej kopii offline, a kopie nazywa najskuteczniejszym sposobem ograniczenia skutków ataku. Ministerstwo Cyfryzacji opisuje w poradniku o kopiach zapasowych zasadę 3-2-1: trzy kopie danych, na dwóch różnych nośnikach, z czego jedna w innej lokalizacji, i dodaje, że trzeba testować zarówno kopie, jak i umiejętność ich przywrócenia.
W małych firmach kopia zapasowa zwykle istnieje, ale często leży w tej samej sieci i jest dostępna z tego samego konta administratora co serwer. Skoro atakujący celowo szukają serwerów kopii i dysków NAS, kopia musi być od nich oddzielona: na dysku odłączanym po wykonaniu kopii, w osobnej sieci z osobnymi hasłami albo w usłudze, w której kopii nie da się usunąć przed upływem ustalonego czasu. Równie ważne jest odtworzenie na próbę, bo dopiero wtedy wiadomo, ile trwa powrót serwera do pracy i czy w kopii są wszystkie potrzebne dane, na przykład baza programu księgowego.
Aktualizacje i osobne sieci
Aktualizacje zamykają drogę, którą atakujący wchodzą najczęściej po phishingu. Dotyczy to nie tylko komputerów, ale przede wszystkim routera, zapory, bramy VPN i dysku NAS, bo te urządzenia odpowiadają z Internetu i rzadko ktoś do nich zagląda. CISA w przewodniku #StopRansomware zaleca, obok kopii offline i odpornego na phishing drugiego składnika logowania, podział sieci na segmenty, bo ogranicza on zasięg ataku.
W praktyce oznacza to, że komputery pracowników, serwer, kamery z rejestratorem, centrala telefoniczna i sieć dla gości działają w osobnych sieciach, a ruch między nimi jest dozwolony tylko tam, gdzie jest potrzebny. Zaszyfrowany laptop w biurze nie daje wtedy od razu dostępu do serwera kopii. Szerzej piszemy o tym w tekście o segmentacji sieci i VLAN.
Co zrobić w pierwszej godzinie po ataku
Poradnik na gov.pl przypomina, że zapłacenie okupu nie gwarantuje odzyskania danych ani tego, że nie zostaną opublikowane, i wspiera grupy przestępcze. Zaleca też konkretne kroki zaraz po odkryciu zaszyfrowanych plików.
W firmie przekłada się to na kolejność działań, którą warto ustalić wcześniej i zapisać na jednej kartce:
- Odłączyć zaatakowane komputery od sieci kablowej i Wi-Fi, nie wyłączając ich, a jeśli szyfrowanie obejmuje więcej urządzeń, odciąć sieć firmy od Internetu na routerze.
- Zachować plik z żądaniem okupu i kilka zaszyfrowanych plików, zrobić zdjęcia komunikatów na ekranie.
- Zadzwonić do osoby, która zajmuje się siecią i kopiami w firmie, zanim ktokolwiek zacznie przywracać dane, żeby nie nadpisać ostatniej dobrej kopii.
- Zgłosić incydent do CERT Polska, a jeśli wyciekły dane osobowe klientów albo pracowników, ocenić obowiązek zgłoszenia do UODO.
- Przywracać dane dopiero na urządzenia oczyszczone albo zainstalowane od nowa i po zmianie haseł.
Małe firmy, które nie należą do podmiotów kluczowych ani ważnych w rozumieniu ustawy o krajowym systemie cyberbezpieczeństwa, zgłaszają incydent w formularzu incydent.cert.pl jako osoba fizyczna lub inny podmiot. Kogo obejmuje ustawa, opisujemy w tekście NIS2: kogo dotyczy.
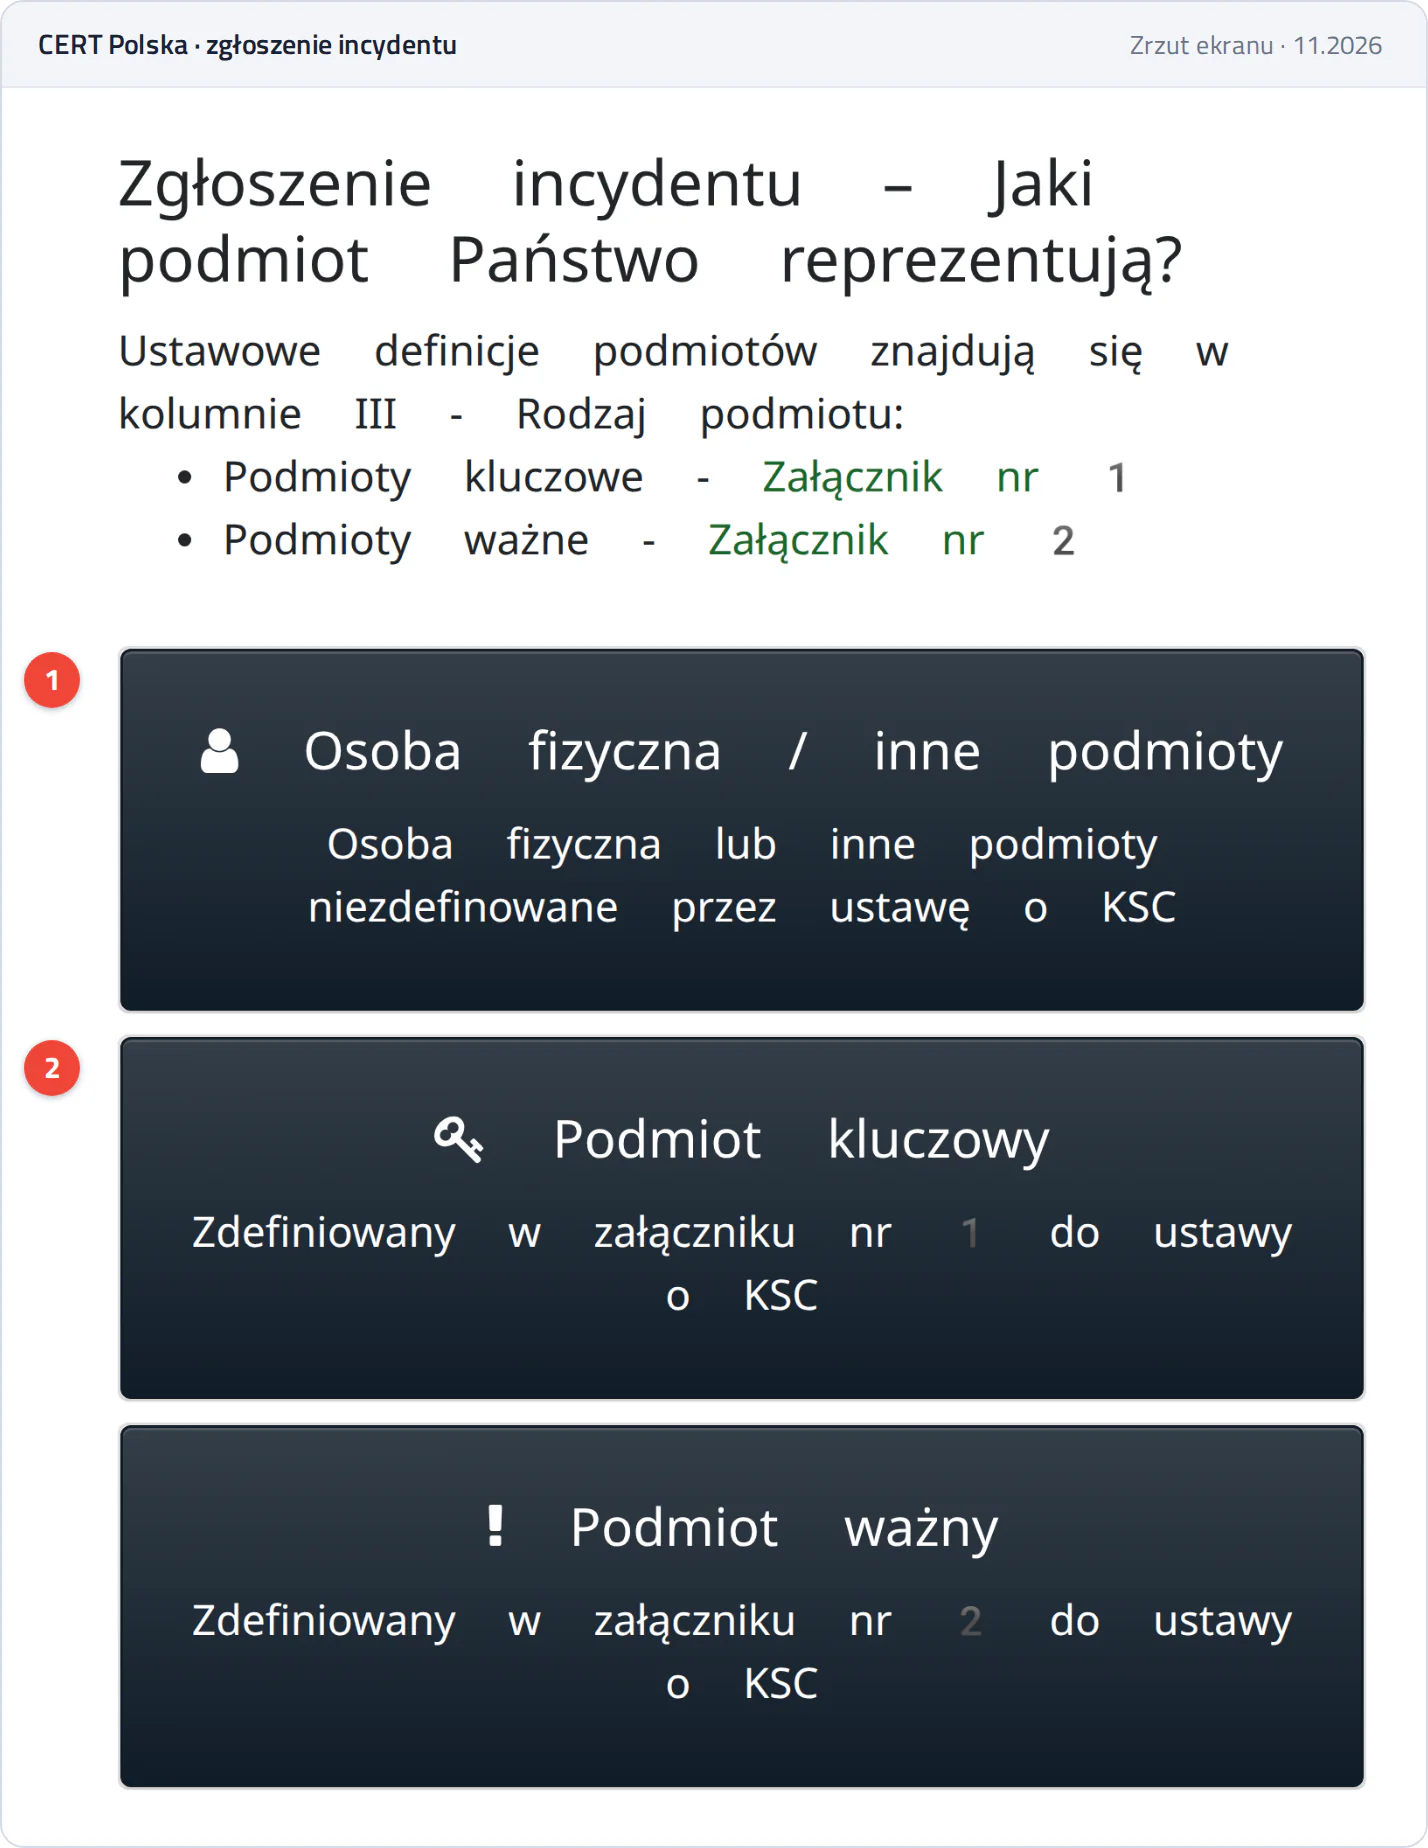
Pierwszy krok formularza CERT Polska.
- 1Małe firmy spoza ustawy o KSC wybierają osobę fizyczną lub inny podmiot.
- 2Podmioty kluczowe i ważne zgłaszają incydenty w swoich kategoriach, zgodnie z załącznikami do ustawy.
Projekt No More Ransom, prowadzony przez Europol, policję holenderską i firmy zajmujące się bezpieczeństwem, udostępnia bezpłatne narzędzia do odszyfrowania niektórych rodzajów ransomware. Sam zaznacza, że nie ma rozwiązania dla każdego typu, więc nie zastępuje kopii zapasowej.
Strona główna No More Ransom po polsku. Projekt pomaga ofiarom odzyskać pliki bez płacenia przestępcom, o ile dla danego rodzaju ransomware istnieje bezpłatne narzędzie do odszyfrowania.
Dlaczego warto zająć się tym teraz
Przygotowanie ataku wymaga dziś mniej umiejętności niż kilka lat temu. Anthropic w raporcie z 27 sierpnia 2025 roku opisał przestępcę, który z pomocą modelu AI napisał kilka odmian ransomware i sprzedawał je innym za 400 do 1200 dolarów, choć według firmy bez tej pomocy nie potrafiłby zbudować ani poprawić kluczowych elementów takiego oprogramowania. Google Threat Intelligence Group w raporcie z 16 listopada 2026 roku opisał z kolei atak, w którym cztery dni po ujawnieniu luk w popularnym oprogramowaniu do drukowania PaperCut atakujący, najpewniej z użyciem modeli językowych, zaatakował setki organizacji.
Wycieki danych zdarzają się także w dużych firmach. Maersk poinformował 11 listopada 2026 roku o nieuprawnionym dostępie do jednego ze starszych systemów lokalnych, przejętego razem z inną spółką, i o wyprowadzeniu z niego danych; według spółki działalność klientów nie została zakłócona, a dochodzenie trwa (stan na 19.11.2026). W małej firmie podobną rolę odgrywa często starszy serwer albo dysk NAS, który od lat działa bez aktualizacji i o którym łatwo zapomnieć przy porządkowaniu sieci.
Dla firmy z Podkarpacia skutkiem ataku jest przede wszystkim przestój: brak dostępu do programu księgowego, magazynu, zamówień i poczty przez dni albo tygodnie, a do tego koszt odtworzenia danych i rozmowy z klientami, których dane mogły wyciec. Większości tych skutków da się uniknąć albo je mocno ograniczyć zabezpieczeniami opisanymi wyżej.
Jak zabezpieczamy firmy przed ransomware w Telbit24
Zabezpieczenie przed ransomware zaczynamy od audytu i zabezpieczenia sieci. W ramach audytu od razu wdrażamy najważniejsze poprawki i aktualizacje i domykamy luki. Najpierw sieć: router brzegowy i zapora, potem przełączniki i Wi-Fi. Skanujemy infrastrukturę, aktualizujemy oprogramowanie urządzeń ze znanymi lukami, zamykamy zbędne przekierowania portów i budujemy mapę infrastruktury, czyli spis tego, co jest w sieci, jak jest połączone i skonfigurowane. Potem przechodzimy do serwerów, wirtualizacji, kopii zapasowych i redundancji serwerów i łączy: sprawdzamy, jak są skonfigurowane, rozmawiamy z właścicielem o tym, ile przestoju firma może znieść, i konfigurujemy kopie tak, żeby przetrwały atak. Klient nie musi niczego przygotowywać, a o dostępy prosimy w trakcie pracy. Po zmianach jesteśmy pod telefonem i od razu poprawiamy to, co aktualizacja mogła ruszyć.
Telbit24 działa w Dębicy od 1994 roku i zajmuje się sieciami, bezpieczeństwem i telekomunikacją w firmach i instytucjach z Podkarpacia i całej Polski. Jeśli chcą Państwo sprawdzić, czy kopie i sieć Państwa firmy są przygotowane na taki atak, zapraszamy do kontaktu.