
W skrócie
- Pracownicy powinni łączyć się z siecią firmy przez VPN albo sieć typu zero trust, zawsze z drugim składnikiem logowania; pulpit zdalny i dysk NAS wystawione do Internetu to częsta droga ataku.
- Klasyczny VPN po zalogowaniu daje zwykle dostęp do całej sieci, a sieć typu zero trust, na przykład Tailscale oparta na WireGuard, tylko do urządzeń wskazanych w regułach.
- Sama brama VPN też jest celem: w ataku na polską energetykę z grudnia 2025 roku każdy zaatakowany obiekt miał VPN dostępny z Internetu bez drugiego składnika logowania.
- Według Google liczba wykorzystywanych luk prawie się podwoiła w 2026 roku, a atakujący używają AI, żeby szybciej przygotować atak po wydaniu poprawki.
Spis treści
Pracownicy powinni łączyć się z siecią firmy przez VPN albo sieć typu zero trust, zawsze z drugim składnikiem logowania, i mieć dostęp tylko do tych komputerów, serwerów i programów, których potrzebują w pracy. Pulpit zdalny, dysk sieciowy albo program księgowy wystawiony do Internetu przez przekierowanie portu jest wygodny, ale to częsta droga ataku. Klasyczny VPN na routerze lub zaporze po zalogowaniu daje zwykle dostęp do całej sieci, a sieć typu zero trust łączy urządzenie pracownika tylko z zasobami wskazanymi w regułach. W małej firmie bezpieczne mogą być oba rozwiązania, jeśli są aktualne, wymagają drugiego składnika i mają ustawione reguły dostępu.
| Sposób połączenia | Do czego ma dostęp pracownik | Jak się loguje | Na co uważać |
|---|---|---|---|
| Przekierowanie portu do pulpitu zdalnego, dysku NAS albo programu | Do jednego komputera lub urządzenia, ale usługa odpowiada każdemu w Internecie | Zwykle samo hasło | CERT Polska zaleca nie udostępniać do Internetu pulpitu zdalnego ani udziałów plików |
| Klasyczny VPN na routerze lub zaporze | Zwykle do całej sieci firmy, chyba że reguły na zaporze to ograniczają | Hasło albo certyfikat, z drugim składnikiem, jeśli go włączono | Brama VPN musi mieć aktualne oprogramowanie i drugi składnik logowania |
| Sieć typu zero trust, np. Tailscale oparta na WireGuard | Do urządzeń i usług wskazanych w regułach | Przez konto firmowe u dostawcy tożsamości, z jego drugim składnikiem | Reguły trzeba ustawić, bo nowa sieć domyślnie pozwala na wszystko |
To ostatni z czterech tekstów o sekretach i dostępach w firmie. Pozostałe dotyczą menedżera haseł dla firm, zarządzania sekretami i zarządzania dostępami. O tym, jak z urządzeniami firmy łączą się serwisanci, piszemy osobno w tekście o zdalnym dostępie przez VPN dla serwisu.
Dlaczego nie wystawiać pulpitu zdalnego ani dysku NAS do Internetu
Najprostszy sposób na pracę z domu to przekierowanie portu na routerze do komputera w biurze albo do dysku sieciowego. CERT Polska w zaleceniach dotyczących pracy zdalnej, opublikowanych przez Ministerstwo Cyfryzacji w marcu 2020 roku, radzi administratorom wdrożyć VPN z certyfikatami albo tokenami czasowymi, nie udostępniać bezpośrednio do Internetu pulpitu zdalnego (RDP), udziałów plików (SMB) ani baz danych i włączyć uwierzytelnianie dwuskładnikowe w usługach dostępnych z Internetu.
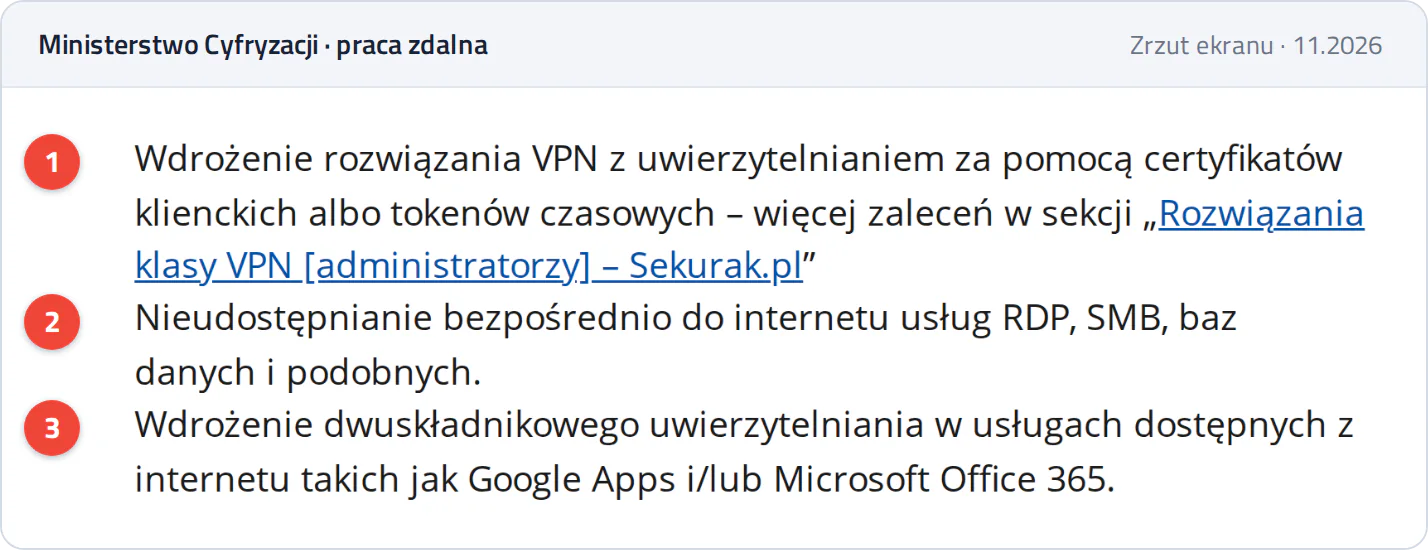
Zalecenia CERT Polska dla administratorów sieci firmowych.
- 1VPN z uwierzytelnianiem certyfikatami klienckimi albo tokenami czasowymi.
- 2Bez udostępniania do Internetu usług RDP, SMB i baz danych.
- 3Uwierzytelnianie dwuskładnikowe w usługach dostępnych z Internetu.
Dyski NAS są tu szczególnie narażone, bo trzymają dokumenty całej firmy, a producenci oferują proste sposoby na dostęp z zewnątrz. CERT Polska 3 listopada 2026 roku ostrzegł przed atakami ransomware na dyski Synology z nieaktualnym systemem DSM: atakujący wykorzystują między innymi lukę naprawioną w grudniu 2024 roku, która pozwala wykonać kod bez logowania, a celem jest zaszyfrowanie danych i wymuszenie okupu (stan na 17.11.2026). QNAP w zaleceniach dla użytkowników radzi wprost nie wystawiać dysku do Internetu, wyłączyć przekierowanie portów i automatyczną konfigurację routera (UPnP) i łączyć się przez VPN.
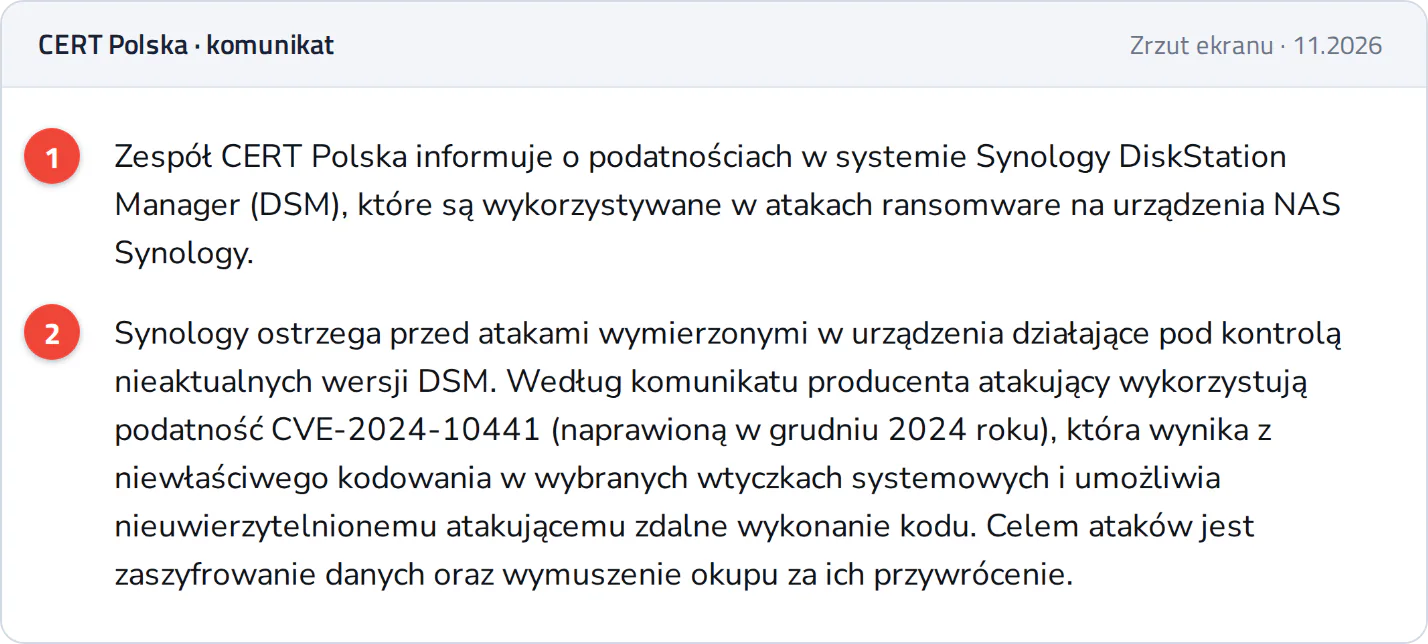
Komunikat CERT Polska o atakach na dyski Synology.
- 1Podatności w systemie DSM wykorzystywane w atakach ransomware na dyski NAS.
- 2Ataki dotyczą nieaktualnych wersji DSM, luka pozwala na zdalne wykonanie kodu bez uwierzytelnienia, a celem jest zaszyfrowanie danych i wymuszenie okupu.
Jak sprawdzić, które usługi firmy odpowiadają z Internetu, opisaliśmy w tekście o tym, jak sprawdzić otwarte porty w firmie.
Klasyczny VPN i dostęp do całej sieci
Klasyczny VPN działa na routerze, zaporze albo osobnym urządzeniu w biurze. Pracownik uruchamia program na laptopie, loguje się i jego komputer zachowuje się tak, jakby stał w biurze. Jeśli nikt nie ustawił reguł na zaporze, ma wtedy dostęp do wszystkiego w sieci: serwera, drukarek, rejestratora kamer i komputerów współpracowników. To samo dostaje atakujący, który przejmie jego hasło albo laptop.
Sama brama VPN też bywa celem ataku. W raporcie CERT Polska o ataku na polskie farmy wiatrowe i fotowoltaiczne oraz elektrociepłownię z 29 grudnia 2025 roku czytamy, że w każdym zaatakowanym obiekcie była zapora pełniąca funkcję koncentratora VPN, a jej interfejs VPN był dostępny z Internetu i pozwalał logować się na konta bez wieloskładnikowego uwierzytelniania. W konfiguracji było też konto VPN z dostępem do wszystkich podsieci, którego dane logowania atakujący według CERT Polska prawdopodobnie zdobył. W podsumowaniu października 2026 roku CERT Polska opisał z kolei lukę w bramach Ivanti Connect Secure, wykorzystywaną przez atakujących, której skutkiem może być przejęcie bramy VPN, dostęp do sieci wewnętrznej i kradzież haseł użytkowników łączących się przez to urządzenie.
Klasyczny VPN może być bezpieczny, jeśli spełnia kilka warunków. Brama ma aktualne oprogramowanie, a jej panel administracyjny nie jest dostępny z Internetu. Każdy pracownik ma własne konto z drugim składnikiem logowania, a reguły na zaporze ograniczają kontom VPN dostęp do tego, czego potrzebują. Nowsze protokoły, takie jak WireGuard, upraszczają konfigurację: według twórców projektu połączenie zestawia się przez wymianę prostych kluczy publicznych, podobnie jak przy SSH.
Sieć typu zero trust
Zero trust oznacza, że samo miejsce w sieci nie daje zaufania. NIST w publikacji SP 800-207 z 2020 roku pisze, że w takiej architekturze ani konto użytkownika, ani urządzenie nie dostaje domyślnego zaufania tylko dlatego, że znajduje się w sieci lokalnej albo należy do firmy. Dostęp do każdego zasobu przyznaje się osobno, po sprawdzeniu, kto się łączy i z jakiego urządzenia.
W małej firmie tę zasadę najłatwiej wdrożyć przez sieć nakładkową, której przykładem jest Tailscale. Działa ona na protokole WireGuard i łączy urządzenia bezpośrednio między sobą, a gdy to niemożliwe, przez przekaźnik, w obu przypadkach z szyfrowaniem od końca do końca (dokumentacja połączeń). Tailscale nie ma własnych haseł: pracownik loguje się kontem firmowym w Google, Microsoft albo innym dostawcy tożsamości, więc obowiązuje go drugi składnik ustawiony dla tego konta (opis logowania).
Reguły dostępu w takiej sieci działają według zasady najmniejszych uprawnień, ale trzeba je napisać. Według dokumentacji Tailscale świeżo założona sieć pozwala na komunikację między wszystkimi urządzeniami, dopóki administrator nie zdefiniuje reguł.
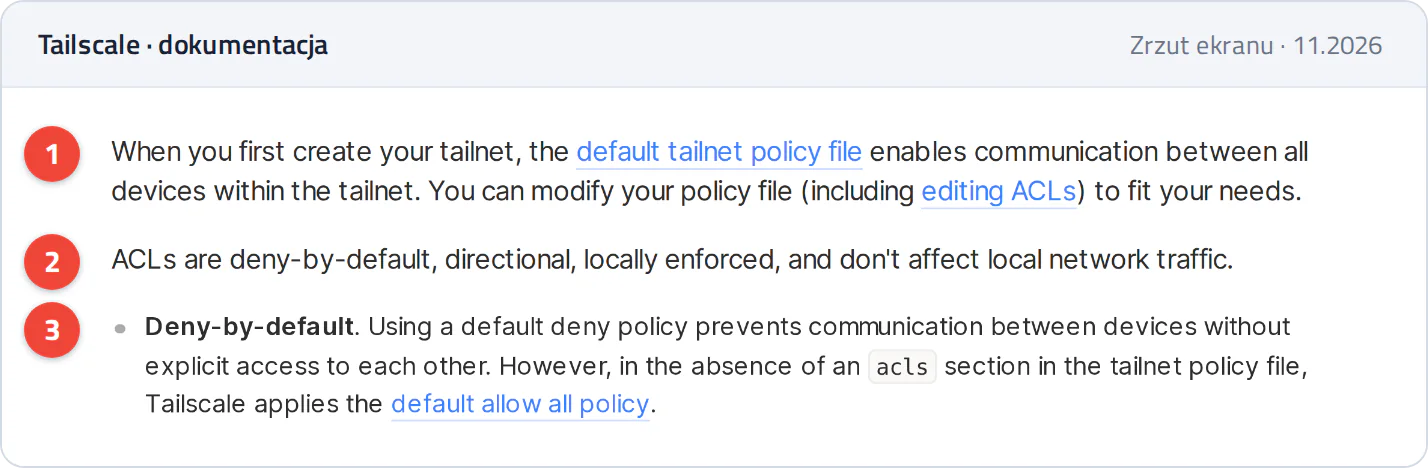
Dokumentacja Tailscale o regułach dostępu.
- 1Po założeniu sieci domyślny plik zasad pozwala na komunikację między wszystkimi urządzeniami.
- 2Reguły działają według zasady domyślnego zakazu.
- 3Jeśli pliku zasad nie uzupełniono o reguły, obowiązuje zgoda na wszystko.
Księgowa dostaje więc dostęp do serwera z programem księgowym, handlowiec do systemu sprzedaży, a administrator do routera i zapory. Gdy pracownik odchodzi, usunięcie go z sieci kasuje jego urządzenia i klucze, a zawieszenie od razu odcina je od pozostałych urządzeń (opis usuwania użytkowników). Przy klasycznym VPN tym samym krokiem jest wyłączenie konta i unieważnienie certyfikatu pracownika. Szerzej o odbieraniu dostępów piszemy w tekście o zarządzaniu dostępami.
Komputery prywatne pracowników
Najwięcej wątpliwości budzi praca na prywatnym laptopie. Poradnik o pracy zdalnej i urządzeniach prywatnych, wydany przez Kancelarię Prezesa Rady Ministrów w kwietniu 2023 roku, zwraca uwagę, że na urządzeniach nieznanych organizacji nie można albo nie powinno się instalować jej oprogramowania, takiego jak klient VPN, i że wiele organizacji zakazuje pracy zdalnej na takich urządzeniach. CERT Polska w zaleceniach z 2020 roku dopuszczał prywatny sprzęt tylko do pracy incydentalnej.
W praktyce ustalamy z właścicielem, że do sieci firmy łączą się tylko komputery służbowe, a z prywatnych urządzeń pracownicy korzystają najwyżej z poczty i usług w chmurze, z drugim składnikiem logowania. Sieć typu zero trust ułatwia takie zasady, bo nowe urządzenie może wymagać zatwierdzenia przez administratora, zanim połączy się z resztą sieci (opis zatwierdzania urządzeń).
Dlaczego warto uporządkować zdalny dostęp teraz
Urządzenia brzegowe, takie jak bramy VPN i zapory, są dziś jednym z głównych celów. Google Threat Intelligence Group w raporcie z 30 września 2026 roku podaje, że liczba wykorzystywanych luk wzrosła ze średnio 10,5 miesięcznie w 2025 roku do 18 miesięcznie od stycznia do sierpnia 2026 roku, a bramy brzegowe nazywa jedną z głównych dróg pierwszego wejścia do sieci. Według Google atakujący coraz częściej używają modeli językowych do analizy poprawek i różnic między wersjami oprogramowania, żeby szybko przygotować atak na znaną lukę.
Verizon w raporcie DBIR 2026 z maja 2026 roku podaje, że 31 procent naruszeń zaczyna się od wykorzystania luki w oprogramowaniu i po raz pierwszy w 19 latach raportu jest to częstsze wejście niż skradzione dane logowania, a AI skraca czas od ujawnienia luki do ataku z miesięcy do godzin. Dla firmy z Podkarpacia, w której kilka osób pracuje czasem z domu, oznacza to, że brama VPN albo dysk NAS bez aktualizacji może zostać zaatakowany w ciągu dni od wydania poprawki, a skutkiem bywa zaszyfrowanie danych i żądanie okupu.
Jak urządzamy zdalny dostęp w Telbit24
Zdalny dostęp porządkujemy przy audycie bezpieczeństwa IT, bo zaczynamy go od routera brzegowego i zapory, a tam widać przekierowania portów, bramę VPN i konta, które z niej korzystają. Skanujemy sieć, budujemy mapę infrastruktury i od razu aktualizujemy oprogramowanie routera, zapory i dysków NAS, zamykamy zbędne przekierowania i włączamy drugi składnik logowania. Z właścicielem ustalamy, kto pracuje zdalnie i do czego potrzebuje dostępu, a potem konfigurujemy VPN albo sieć typu zero trust z regułami dla każdej osoby. Klient nie musi niczego przygotowywać; o dostępy prosimy w trakcie pracy. Po zmianach jesteśmy pod telefonem, gdyby ktoś nie mógł połączyć się z domu. Opis stałej opieki nad siecią i komputerami jest na stronie obsługi IT dla firm.
Telbit24 działa w Dębicy od 1994 roku i zajmuje się sieciami, bezpieczeństwem i telekomunikacją w firmach i instytucjach z Podkarpacia i całej Polski. Jeśli chcą Państwo sprawdzić, jak pracownicy łączą się z siecią Państwa firmy, zapraszamy do kontaktu.