
W skrócie
- Menedżer haseł dla firm przechowuje hasła współdzielone w zaszyfrowanych sejfach, a dostęp do każdego sejfu mają tylko osoby i grupy, które go potrzebują w pracy.
- CERT Polska, NASK i NIST zalecają długie, niepowtarzalne hasła, zmianę hasła po wycieku zamiast co kwartał i drugi składnik logowania; menedżer haseł pozwala to stosować bez zapamiętywania dziesiątek haseł.
- Gdy pracownik odchodzi, administrator odbiera mu dostęp do sejfów, a hasła, które znał, trzeba zmienić, bo mógł je skopiować.
- Według Microsoftu ponad 97 procent ataków na tożsamość to ataki na hasła, a Google opisał kampanię kradzieży danych logowania przygotowaną z pomocą agentów AI w niecałe sześć godzin.
Spis treści
Menedżer haseł dla firm to program, który przechowuje hasła używane w firmie w zaszyfrowanych sejfach i udostępnia je pracownikom według ich zadań. Hasło do bankowości dostaje osoba, która prowadzi płatności, hasło do routera administrator, a hasła do sklepu internetowego ci, którzy go obsługują, i nikt nie musi ich zapisywać w arkuszu ani na karteczce przy monitorze. Gdy pracownik odchodzi, administrator odbiera mu dostęp w jednym miejscu i wie, które hasła trzeba zmienić.
Hasła współdzielone przechowuje się w firmach na kilka sposobów, które różnią się tym, kto ma do nich dostęp i co dzieje się po odejściu pracownika:
| Sposób przechowywania | Kto ma dostęp | Po odejściu pracownika | Czy widać, kto korzystał |
|---|---|---|---|
| Arkusz albo plik na wspólnym dysku | Każdy, kto ma dostęp do dysku albo dostał plik pocztą | Plik mógł zostać skopiowany, więc trzeba zmienić wszystkie hasła | Nie |
| Karteczki i zeszyt | Każdy, kto przejdzie obok biurka | Nie wiadomo, kto przepisał hasła | Nie |
| Hasła zapamiętane w przeglądarce pracownika | Pracownik na swoim koncie przeglądarki, także na prywatnym komputerze, jeśli konto jest synchronizowane | Firma nie wie, gdzie hasła zostały | Nie |
| Wspólny plik z jednym hasłem głównym, np. KeePass | Każdy, kto zna hasło główne, widzi wszystkie wpisy | Trzeba zmienić hasło główne i hasła, które pracownik znał | Nie |
| Menedżer haseł dla firm z sejfami zespołu | Osoby i grupy przypisane do danego sejfu | Administrator odbiera dostęp, a hasła, które pracownik znał, się zmienia | Tak, w dzienniku zdarzeń, zależnie od planu |
To pierwszy z czterech tekstów o sekretach i dostępach w firmie. O kluczach API, hasłach do urządzeń i kluczach SSH piszemy w tekście o zarządzaniu sekretami, o kontach imiennych i uwierzytelnianiu dwuskładnikowym w tekście o zarządzaniu dostępami, a o pracy z domu w tekście o zdalnym dostępie do sieci firmowej.
Co o hasłach zalecają CERT Polska, NASK i NIST
CERT Polska w rekomendacjach technicznych dla systemów uwierzytelniania zaleca, by system logowania nie wymuszał okresowej zmiany haseł, wymagał co najmniej 14 znaków, wymuszał zmianę hasła wtedy, gdy jest podejrzenie, że wyciekło, nie blokował wklejania hasła i wspierał uwierzytelnianie dwuskładnikowe (stan na 17.11.2026). Eksperci CSIRT NASK w komunikacie Ministerstwa Cyfryzacji z 2 maja 2024 roku również zalecają hasła z co najmniej 14 znaków, przestrzegają przed używaniem jednego hasła do wielu kont i wskazują menedżery haseł jako sposób na silne hasła. Amerykański NIST w wytycznych SP 800-63B z 2025 roku wymaga, by systemy pozwalały korzystać z menedżerów haseł i autouzupełniania.
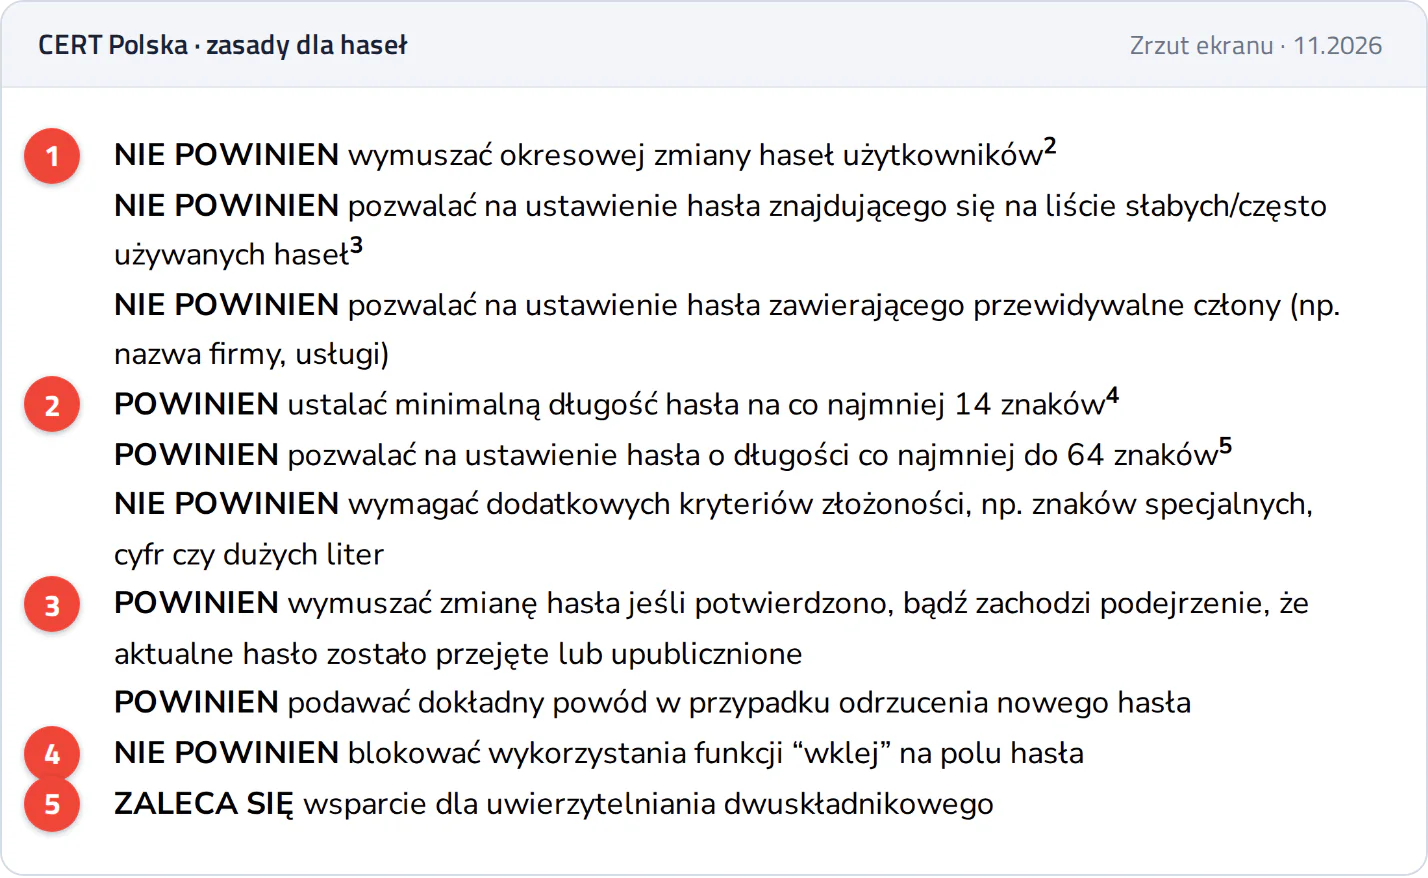
Zasady CERT Polska dla systemów logowania.
- 1Bez wymuszania okresowej zmiany haseł.
- 2Hasło co najmniej 14 znaków.
- 3Zmiana hasła, gdy jest podejrzenie, że zostało przejęte lub upublicznione.
- 4Bez blokowania funkcji wklejania, z której korzysta menedżer haseł.
- 5Wsparcie dla uwierzytelniania dwuskładnikowego.
Dla firmy wynika z tego, że każde konto powinno mieć inne, długie hasło. Przy kilkudziesięciu kontach, od poczty i bankowości po panel routera i system faktur, nikt tego nie zapamięta, więc hasła zaczynają się powtarzać albo trafiają do arkusza. Menedżer haseł generuje takie hasła i wpisuje je za pracownika, a pracownik pamięta jedno hasło główne, chronione drugim składnikiem logowania.
Jak menedżer haseł dzieli hasła w firmie
Firmowe menedżery haseł działają podobnie. Hasła należą do organizacji, nie do pracownika, i leżą w sejfach, które w Bitwarden nazywają się kolekcjami. Dostęp do sejfu przypisuje się osobom albo grupom, na przykład księgowości, biuru czy osobom od sklepu, z prawem tylko do odczytu albo także do edycji. Bitwarden w opisie grup proponuje, by grupy odpowiadały działom, a kolekcje zadaniom. 1Password w zaleceniach dla firm radzi stosować zasadę najmniejszych uprawnień i zakładać sejfy o wąskim przeznaczeniu zamiast jednego wspólnego.
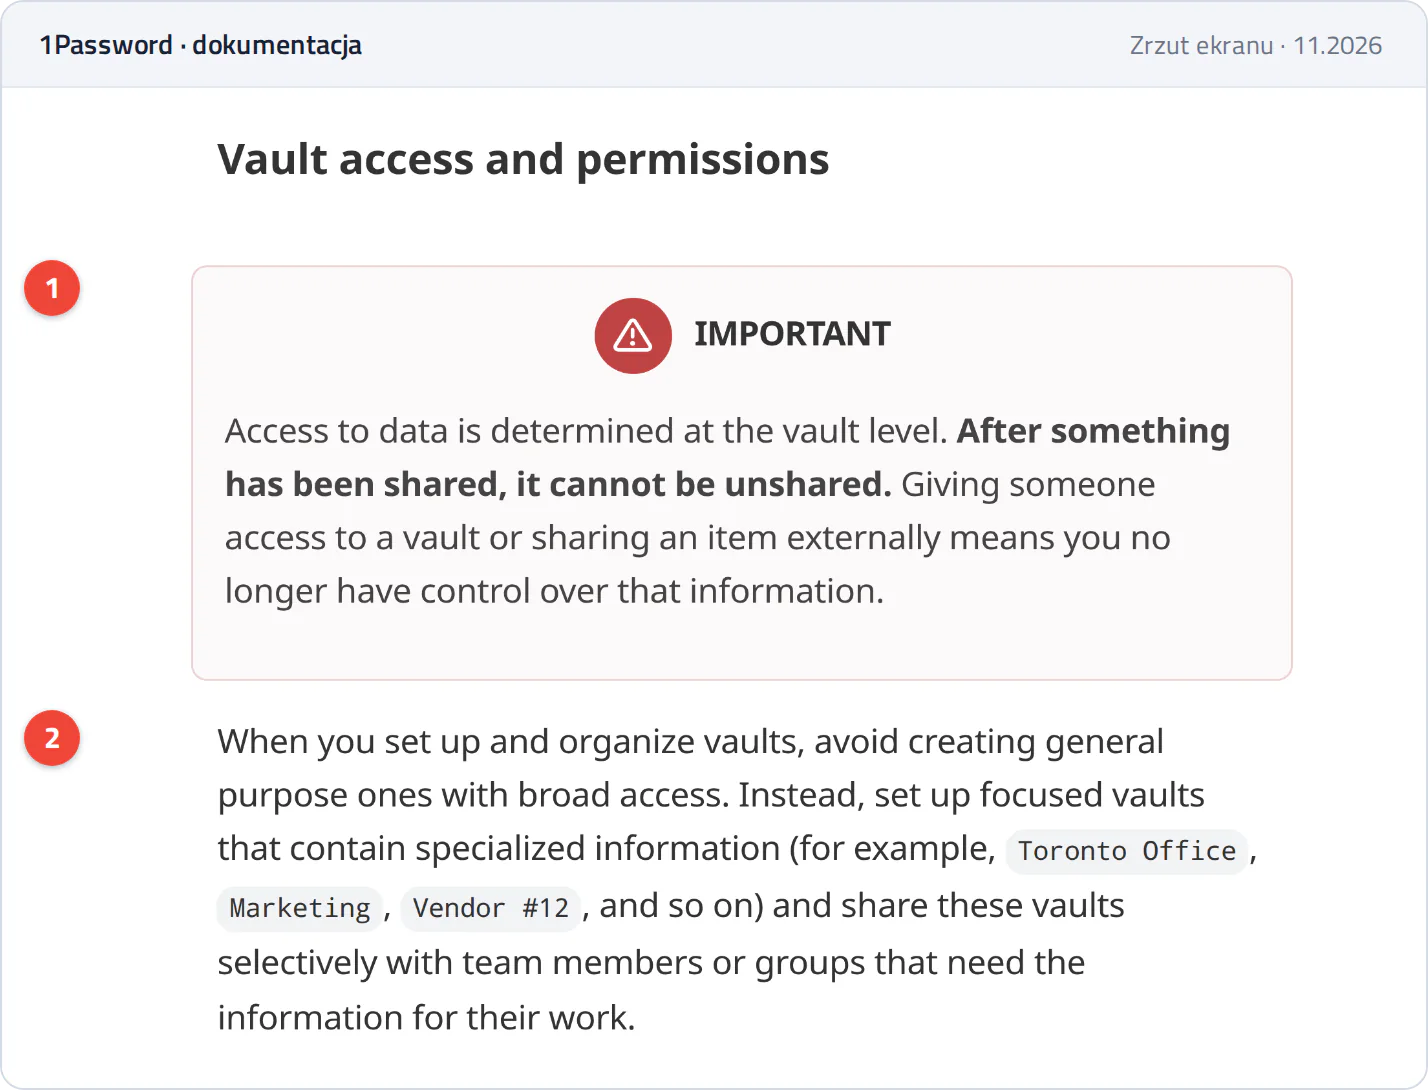
Zalecenia 1Password dotyczące sejfów w firmie.
- 1Dostęp do danych ustala się na poziomie sejfu, a tego, co raz udostępniono, nie da się cofnąć.
- 2Zamiast sejfów ogólnych z szerokim dostępem sejfy o wąskim przeznaczeniu, udostępniane tylko osobom i grupom, które potrzebują ich w pracy.
Jedna funkcja wymaga ostrożności. Bitwarden pozwala dać dostęp do wpisu z ukrytym hasłem, tak żeby pracownik mógł się zalogować, ale nie widział hasła. Producent zaznacza w opisie uprawnień, że ukryte pola ograniczają dostęp, ale mu nie zapobiegają, i zaleca traktować takie hasła jak współdzielone. Sejfy układamy więc według tego, kto naprawdę musi znać dane hasło.
Inaczej działa darmowy KeePass, który trzyma hasła w jednym zaszyfrowanym pliku. Według dokumentacji programu wszyscy użytkownicy otwierają plik tym samym hasłem głównym, a program nie ma uprawnień do grup ani pojedynczych wpisów. Jednej osobie to wystarcza, ale w zespole każdy, kto zna hasło główne, widzi wszystkie hasła firmy.
Co zrobić z hasłami, gdy pracownik odchodzi
Przy odejściu pracownika administrator zawiesza albo usuwa jego konto w organizacji i pracownik traci dostęp do sejfów. Dane mogą jednak przez krótki czas zostać na jego urządzeniu: Bitwarden w opisie usuwania użytkowników pisze o kopii tylko do odczytu, którą zachowują niektóre aplikacje, a 1Password w opisie zawieszania kont o tym, że na urządzeniu bez połączenia hasła są dostępne do najbliższego odblokowania programu z dostępem do Internetu.
Pracownik mógł też hasła po prostu zapamiętać albo skopiować. 1Password zaleca założyć, że tak się stało, i zmienić wszystkie hasła, do których miał dostęp, a także hasła do kont poza menedżerem, na przykład do jego skrzynki pocztowej.
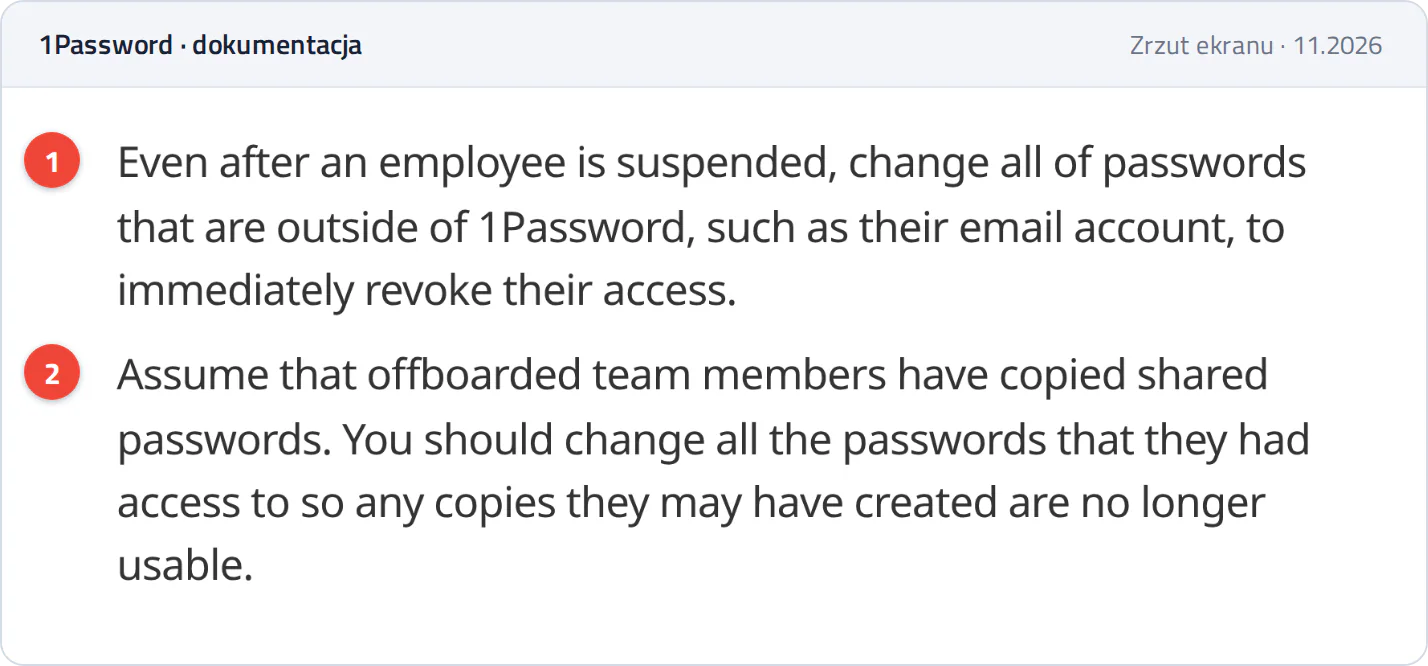
Zalecenia 1Password przy odejściu pracownika.
- 1Po zawieszeniu konta zmiana haseł do kont poza menedżerem haseł, na przykład do poczty.
- 2Założenie, że pracownik skopiował hasła współdzielone, i zmiana wszystkich haseł, do których miał dostęp.
Menedżer haseł pokazuje, do których sejfów pracownik miał dostęp, a w planach z dziennikiem zdarzeń także to, z których haseł korzystał, więc wiadomo, od czego zacząć. Zwykle robimy to w takiej kolejności:
- Zawieszenie konta pracownika w menedżerze haseł w dniu odejścia.
- Przeniesienie do sejfów firmy haseł, które pracownik trzymał w swoim sejfie służbowym, jeśli są potrzebne firmie.
- Zmiana haseł z sejfów, do których miał dostęp, zaczynając od bankowości, poczty, routera i zapory oraz systemów z danymi klientów.
- Wyłączenie jego kont poza menedżerem, takich jak poczta, KSeF czy programy księgowe.
- Usunięcie konta z organizacji po przeniesieniu danych.
Przy zmianie stanowiska wystarczy przenieść pracownika do innych grup, a hasła z sejfów, z których już nie będzie korzystał, warto zmienić tak samo jak przy odejściu.
Hasło główne, drugi składnik i odzyskiwanie konta
Skoro wszystkie hasła są w jednym miejscu, hasło główne i drugi składnik logowania do menedżera mają duże znaczenie. W planach dla firm administrator może zwykle przywrócić dostęp pracownikowi, który zapomniał hasła głównego. W 1Password robi to administrator albo właściciel konta (opis odzyskiwania), a w Bitwarden taka funkcja jest w planie Enterprise (opis odzyskiwania konta). Dlatego konta administratorów menedżera chronimy najmocniej, a prośbę o przywrócenie dostępu potwierdzamy innym kanałem, na przykład telefonem pod znany numer.
Ustalamy też z właścicielem, żeby menedżerem mogły zarządzać co najmniej dwie osoby. Odejście albo choroba jedynej osoby z uprawnieniami nie zablokuje wtedy firmie dostępu do jej haseł.
Dlaczego warto uporządkować hasła teraz
Microsoft w omówieniu Digital Defense Report 2025 podaje, że ponad 97 procent ataków na tożsamość to ataki na hasła, a w pierwszej połowie 2025 roku liczba ataków na tożsamość wzrosła o 32 procent. Według firmy większość złośliwych prób logowania to masowe zgadywanie haseł i logowanie danymi z wycieków. Jeśli to samo hasło działa na kilku kontach, wyciek z jednego serwisu otwiera pozostałe.
Atakującym pomaga też AI. Google Threat Intelligence Group w raporcie z 8 września 2026 roku opisał przestępców, którzy w drugim kwartale 2026 roku przejęli zasób w chmurze, a potem z pomocą agentów AI zaplanowali, zbudowali i przeprowadzili masową kampanię kradzieży danych logowania w niecałe sześć godzin. Verizon w podsumowaniu raportu DBIR 2025 zwraca uwagę, że 46 procent przejętych przez złośliwe oprogramowanie komputerów z firmowymi danymi logowania to urządzenia niezarządzane przez firmę, na których obok haseł służbowych były prywatne.
W Polsce serwis moje.cert.pl, w którym firmy i instytucje monitorują swoje domeny, wykrył według Ministerstwa Cyfryzacji ponad 5,3 mln wycieków haseł (stan na 12.03.2026). Skutki przejęcia jednego konta pokazuje sprawa opisana przez UODO w komunikacie z 6 lipca 2026 roku. Osoba nieuprawniona przejęła skrzynkę e-mail pracownika kancelarii podatkowej, w której były dane ponad stu osób, w tym klientów, ich pracowników i dzieci zgłoszonych do ubezpieczenia. Kancelaria nie miała dostępu do logów i nie potrafiła ustalić, czy dane zostały pobrane, a Prezes UODO nałożył na nią karę za brak odpowiednich zabezpieczeń.
Jak wdrażamy menedżer haseł w Telbit24
Hasła porządkujemy zwykle przy audycie bezpieczeństwa IT, bo przy przeglądzie sieci i urządzeń wychodzi, gdzie zapisane są hasła do routera, zapory, kamer i kont administratora. Dobieramy menedżer haseł do wielkości firmy, zakładamy sejfy i grupy według działów, przenosimy hasła z arkuszy i przeglądarek, włączamy drugi składnik logowania i pokazujemy pracownikom, jak z niego korzystać. Klient nie musi niczego przygotowywać; o hasła i dostępy pytamy w trakcie pracy. Ustalamy z właścicielem, kto zarządza menedżerem i co robimy, gdy ktoś odchodzi, a po wdrożeniu jesteśmy pod telefonem. Opis stałej opieki nad siecią i komputerami jest na stronie obsługi IT dla firm.
Telbit24 działa w Dębicy od 1994 roku i zajmuje się sieciami, bezpieczeństwem i telekomunikacją w firmach i instytucjach z Podkarpacia i całej Polski. Jeśli chcą Państwo sprawdzić, jak przechowywane są hasła w Państwa firmie, zapraszamy do kontaktu.