
W skrócie
- Każda osoba w firmie powinna logować się własnym kontem, z drugim składnikiem logowania i tylko do tego, czego potrzebuje w pracy; tak zaleca Pełnomocnik Rządu do spraw Cyberbezpieczeństwa w rekomendacji z 16 października 2026 roku.
- Według Microsoftu uwierzytelnianie wieloskładnikowe odporne na phishing zapobiega do 99 procent masowych ataków na hasła.
- Dostęp trzeba odebrać w dniu odejścia pracownika: UODO opisało byłego pracownika banku, który przez osiem miesięcy logował się do danych byłych współpracowników w PUE ZUS.
- W KSeF odebranie uprawnień administratorowi nie odbiera uprawnień, które on nadał, więc przegląd obejmuje cały łańcuch.
Spis treści
Zarządzanie dostępami w firmie polega na tym, żeby wiedzieć, kto do czego ma dostęp, i pilnować, by każdy miał go tylko tyle, ile potrzebuje. W praktyce małej firmy, przychodni czy szkoły oznacza to cztery rzeczy: konta imienne zamiast wspólnych, drugi składnik logowania przy poczcie, bankowości i zdalnym dostępie, najmniejsze potrzebne uprawnienia oraz przegląd i odbieranie dostępów, gdy ktoś odchodzi, zmienia stanowisko albo kończy się współpraca z firmą zewnętrzną. Te same zasady wymienia Pełnomocnik Rządu do spraw Cyberbezpieczeństwa w rekomendacji z 16 października 2026 roku (stan na 17.11.2026).
| Zasada | Co oznacza w małej firmie | Przykład |
|---|---|---|
| Konta imienne | Każda osoba loguje się własnym kontem, więc wiadomo, kto co zrobił, i można odebrać dostęp jednej osobie | Osobne konta w systemie sprzedaży zamiast jednego konta biura |
| Drugi składnik logowania | Samo hasło nie wystarcza do zalogowania | Aplikacja z potwierdzeniem albo klucz sprzętowy przy poczcie, bankowości i VPN |
| Najmniejsze potrzebne uprawnienia | Dostęp tylko do tych danych i funkcji, z których dana osoba korzysta | Biuro rachunkowe w KSeF z prawem do przeglądania faktur, bez prawa ich wystawiania |
| Przegląd i odbieranie dostępów | Lista kont każdej osoby i firmy zewnętrznej, odbieranych przy zmianach | Wyłączenie poczty, VPN i uprawnień w KSeF w dniu odejścia pracownika |
To trzeci z czterech tekstów o sekretach i dostępach w firmie. O przechowywaniu haseł pracowników piszemy w tekście o tym, jak urządzić menedżer haseł dla firm, o kluczach API, tokenach KSeF i hasłach do urządzeń w tekście o zarządzaniu sekretami, a o pracy z domu w tekście o zdalnym dostępie do sieci firmowej.
Konta imienne zamiast wspólnych
W wielu małych firmach kilka osób loguje się do poczty biura, systemu sprzedaży czy panelu sklepu na jedno konto z jednym hasłem. Jest to wygodne do czasu, aż trzeba ustalić, kto usunął zamówienie albo wysłał wiadomość, i do dnia, w którym jedna z tych osób odchodzi. Wtedy jedynym sposobem odebrania jej dostępu jest zmiana hasła wszystkim pozostałym, więc często nikt tego nie robi.
Konto imienne rozwiązuje oba problemy: w historii widać, kto co zrobił, a odejście jednej osoby oznacza wyłączenie jednego konta. Wiele usług, z których korzystają małe firmy, pozwala założyć osobne konta pracownikom, a część także nadać im różne uprawnienia. Tam, gdzie konto wspólne musi zostać, na przykład adres biuro@ odbierany przez kilka osób, lepiej udostępnić skrzynkę kontom imiennym niż przekazywać hasło do niej.
Uwierzytelnianie dwuskładnikowe
Drugi składnik logowania sprawia, że samo hasło nie wystarcza do wejścia na konto. CERT Polska w kampanii o weryfikacji dwuetapowej wyjaśnia, że nawet jeśli ktoś pozna hasło, bez drugiego czynnika nie uzyska dostępu do konta. Drugim składnikiem może być kod SMS, potwierdzenie w aplikacji na telefonie albo klucz sprzętowy.
Nie każda metoda chroni tak samo. Amerykańska agencja CISA na stronie o uwierzytelnianiu wieloskładnikowym pisze, że standardem powinno być uwierzytelnianie odporne na phishing, ale każde uwierzytelnianie wieloskładnikowe jest lepsze niż żadne. NIST w wytycznych SP 800-63B z 2025 roku wymaga, by systemy na średnim poziomie ochrony (AAL2) oferowały co najmniej jedną metodę odporną na phishing. W praktyce są to klucze sprzętowe i klucze dostępu (passkeys), które nie zadziałają na fałszywej stronie logowania.
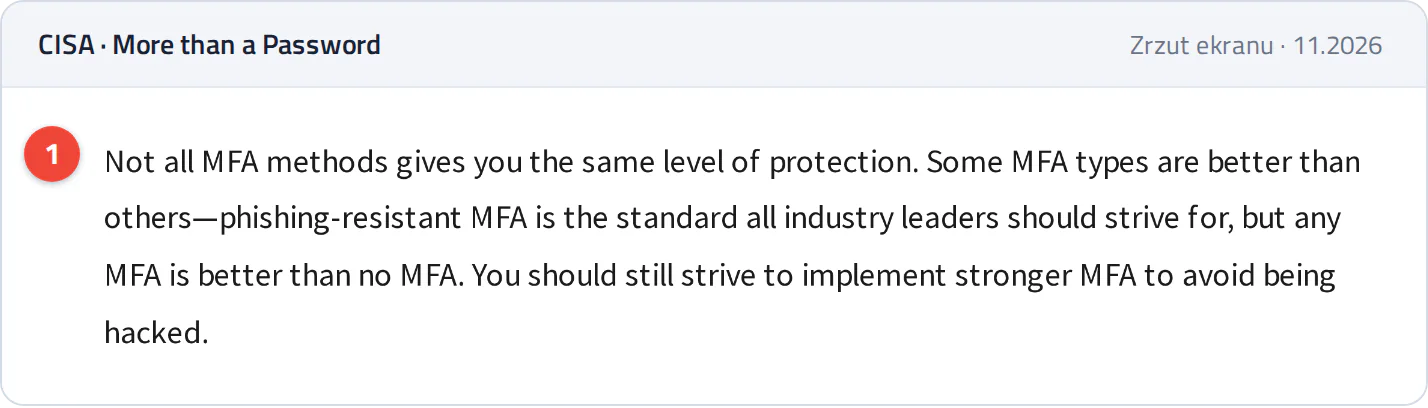
Strona CISA „More than a Password”.
- 1Metody uwierzytelniania wieloskładnikowego nie chronią tak samo; standardem powinno być uwierzytelnianie odporne na phishing, ale każde jest lepsze niż żadne.
Drugi składnik włączamy najpierw tam, gdzie przejęcie konta kosztuje najwięcej: przy poczcie, bo przez nią resetuje się hasła do pozostałych usług, przy bankowości, menedżerze haseł, zdalnym dostępie do sieci i panelach administracyjnych routera, zapory i usług w chmurze. Konta administratorów dostają metodę odporną na phishing, a pozostali pracownicy przynajmniej potwierdzenie w aplikacji.
Najmniejsze potrzebne uprawnienia
Zasada najmniejszych uprawnień oznacza, że każda osoba i każdy program ma dostęp tylko do tego, czego potrzebuje w pracy. Księgowa nie musi być administratorem komputera, osoba obsługująca sklep nie potrzebuje dostępu do kadr, a konto, na którym pracuje się na co dzień, nie powinno być kontem administratora. Gdy któreś z tych kont zostanie przejęte, atakujący dostaje tylko to, do czego miało ono dostęp.
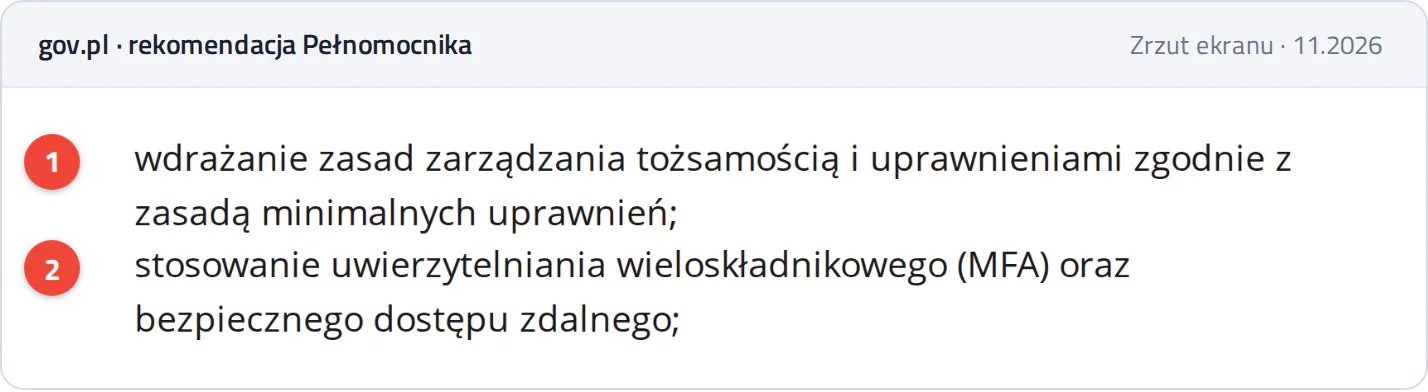
Dwa z działań wymienionych w rekomendacji Pełnomocnika z 16 października 2026 roku.
- 1Zasady zarządzania tożsamością i uprawnieniami zgodne z zasadą minimalnych uprawnień.
- 2Uwierzytelnianie wieloskładnikowe i bezpieczny dostęp zdalny.
Dobrym przykładem jest KSeF. Ministerstwo Finansów w odpowiedziach na pytania o uprawnienia wyjaśnia, że biuru rachunkowemu można nadać sam dostęp do faktur, bez prawa ich wystawiania, albo samo prawo wystawiania, bez przeglądania. Biuro, które tylko księguje faktury kosztowe, nie musi więc mieć możliwości wystawiania faktur w imieniu firmy.
Przegląd i odbieranie dostępów przy zmianach w zespole
Dostęp, którego nikt nie odebrał, działa dalej. UODO w decyzji z 19 stycznia 2022 roku opisało byłego pracownika banku, któremu po zakończeniu pracy nie odebrano dostępu do platformy PUE ZUS. Pięć razy logował się do niej i mógł przeglądać dane pracowników banku, w tym numery PESEL. UODO ukarało bank kwotą 545 748 zł za to, że nie zawiadomił tych osób o naruszeniu, a według Bankier.pl Naczelny Sąd Administracyjny oddalił w marcu 2026 roku skargę kasacyjną banku (stan na 17.11.2026).
Przy odbieraniu dostępów trzeba też pamiętać o uprawnieniach, które dana osoba nadała innym. W KSeF uprawnienia nadane przez administratora w czasie, gdy miał do tego prawo, zachowują ważność po odebraniu uprawnień jemu samemu.
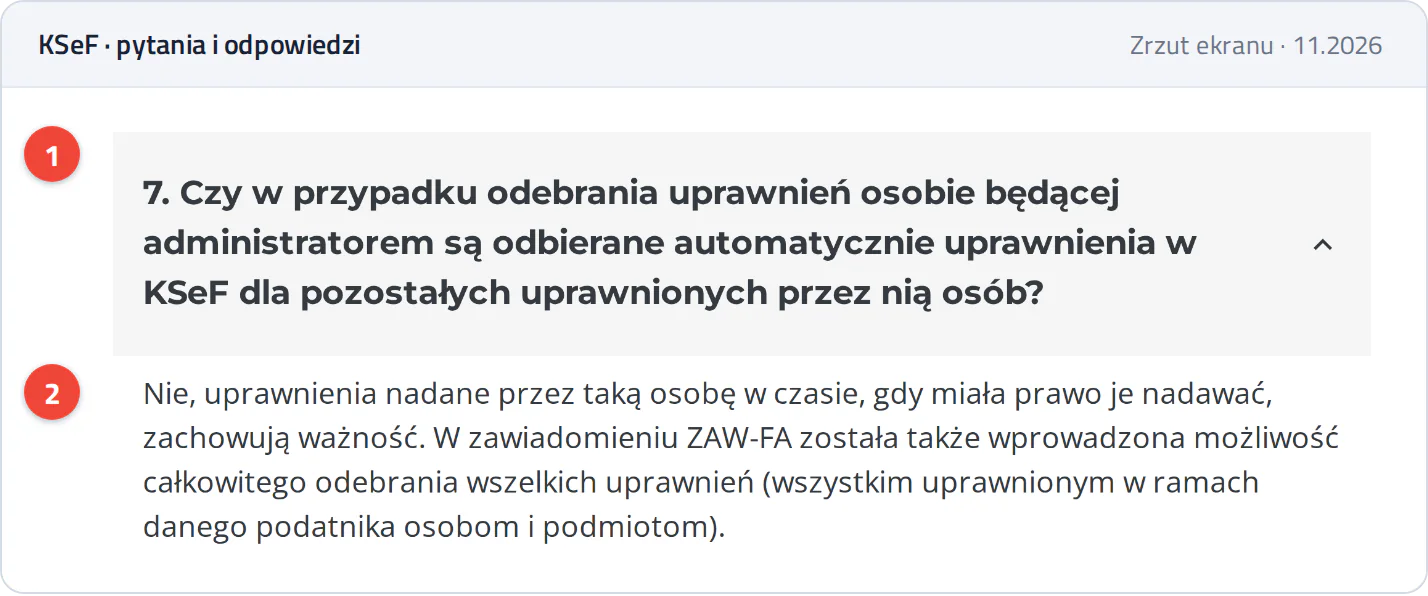
Pytania i odpowiedzi o uprawnieniach w KSeF.
- 1Pytanie o to, czy odebranie uprawnień administratorowi odbiera uprawnienia nadane przez niego innym.
- 2Odpowiedź: uprawnienia nadane przez administratora zachowują ważność, a całkowite odebranie wszystkich uprawnień umożliwia zawiadomienie ZAW-FA.
Dlatego przy odejściu pracownika korzystamy z listy jego kont przygotowanej wcześniej, bo spisywana z pamięci w ostatnim dniu zwykle jest niepełna. Zwykle robimy to w takiej kolejności:
- Wyłączenie konta pocztowego i konta w usługach biurowych, z przekierowaniem poczty do przełożonego, jeśli firma tego potrzebuje.
- Wyłączenie zdalnego dostępu do sieci firmy i konta w menedżerze haseł.
- Odebranie uprawnień w bankowości, KSeF, PUE ZUS i systemach, w których pracownik nadawał uprawnienia innym, i sprawdzenie, co nadał.
- Zmiana haseł, które pracownik znał, i usunięcie jego kluczy z urządzeń.
- Odebranie telefonu, komputera i kluczy sprzętowych oraz wylogowanie jego kont z urządzeń prywatnych.
Te same kroki dotyczą firm zewnętrznych, gdy kończy się współpraca: biura rachunkowego, serwisu informatycznego czy firmy, która opiekuje się kamerami albo chłodniami. O tym, jak urządzić ich dostęp do urządzeń, piszemy w tekście o zdalnym dostępie dla serwisu. Przy zmianie stanowiska dostęp do starych zadań odbiera się w tym samym dniu, w którym przychodzi dostęp do nowych. Co kilka miesięcy warto też przejrzeć listę kont w najważniejszych usługach i wyłączyć te, których nikt nie potrafi przypisać do osoby.
Dlaczego warto uporządkować dostępy teraz
Microsoft w komunikacie o Digital Defense Report 2025 podaje, że w pierwszej połowie 2025 roku liczba ataków na tożsamość wzrosła o 32 procent, ponad 97 procent z nich to masowe ataki na hasła, a uwierzytelnianie wieloskładnikowe odporne na phishing zapobiega do 99 procent takich ataków. W tym samym komunikacie Microsoft pisze, że phishing przygotowany z pomocą AI osiąga do 4,5 raza wyższą skuteczność niż tradycyjny: odsetek osób, które klikają link, rośnie z 12 do 54 procent.
Jak kończy się brak drugiego składnika, pokazała kampania przeciwko klientom platformy Snowflake z 2024 roku. Według Mandianta przejęte konta nie miały uwierzytelniania wieloskładnikowego, więc do zalogowania wystarczyła nazwa użytkownika i hasło. Co najmniej 79,7 procent użytych kont miało dane logowania, które wyciekły wcześniej, a niektóre z nich działały jeszcze kilka lat po kradzieży, bo nikt ich nie zmienił. Dla małej firmy skutkiem takiego wejścia jest wyciek danych klientów, a jak pokazuje sprawa z PUE ZUS, także obowiązki wobec UODO i osób, których dane dotyczą.
Jak porządkujemy dostępy w Telbit24
Dostępy porządkujemy przy audycie bezpieczeństwa IT. Zaczynamy od sieci, czyli routera, zapory, przełączników i Wi-Fi, a w mapie infrastruktury zapisujemy, kto ma konta w urządzeniach i usługach firmy. Od razu wyłączamy konta osób, które już nie pracują, zakładamy konta imienne w miejsce wspólnych, włączamy drugi składnik logowania przy poczcie, zdalnym dostępie i panelach administracyjnych i ograniczamy uprawnienia do potrzebnych. Z właścicielem ustalamy, kto w firmie decyduje o dostępach i jak wygląda lista kroków przy odejściu pracownika. Klient nie musi niczego przygotowywać; o to, co potrzebne, pytamy w trakcie pracy. Po zmianach jesteśmy pod telefonem, gdyby ktoś nie mógł się zalogować. Opis stałej opieki nad siecią i komputerami jest na stronie obsługi IT dla firm.
Telbit24 działa w Dębicy od 1994 roku i zajmuje się sieciami, bezpieczeństwem i telekomunikacją w firmach i instytucjach z Podkarpacia i całej Polski. Jeśli chcą Państwo sprawdzić, kto ma dziś dostęp do kont i systemów Państwa firmy, zapraszamy do kontaktu.