
W skrócie
- Sekrety w firmie to także klucze API do systemu faktur i sklepu, tokeny KSeF, hasła do routera, kamer i central oraz klucze SSH; każdy powinien mieć opiekuna i leżeć w zaszyfrowanym sejfie.
- Token KSeF jest ważny, dopóki ktoś go nie unieważni, a odebranie uprawnień nie unieważnia tokena, więc przy odejściu osoby trzeba zrobić jedno i drugie.
- Po wycieku klucz trzeba od razu unieważnić i wymienić; samo usunięcie pliku nie wystarcza, co pokazał incydent LiteLLM z października 2026 roku.
- W ataku na polską energetykę z grudnia 2025 roku urządzenia z domyślnymi hasłami zostały przejęte, a te z innymi hasłami przetrwały.
Spis treści
Zarządzanie sekretami w firmie obejmuje dane dostępowe, których zwykle nie wpisuje człowiek przy logowaniu: klucze API łączące sklep internetowy z systemem faktur, tokeny KSeF w programie księgowym, hasła do routera, kamer i centrali alarmowej, konta, z których korzystają programy, oraz klucze SSH do serwerów. Każdy taki sekret powinien mieć w firmie opiekuna, leżeć w zaszyfrowanym sejfie, być znany tylko osobom i programom, które go potrzebują, i zostać wymieniony po wycieku albo po odejściu osoby, która go znała.
Sekrety, z którymi spotykamy się w małych firmach, przychodniach i szkołach, różnią się tym, gdzie powinny leżeć i kiedy trzeba je wymienić:
| Sekret | Przykład | Gdzie go trzymać | Kiedy wymienić |
|---|---|---|---|
| Klucz API lub token usługi | System faktur, sklep internetowy, platforma sprzedażowa, kurier | W konfiguracji programu, który z niego korzysta, i w sejfie menedżera haseł | Po wycieku, po odejściu osoby, która go znała, po zmianie firmy od integracji |
| Token KSeF | Program księgowy, biuro rachunkowe | U osoby lub w programie, dla którego został wygenerowany | Unieważnić po wycieku i przy odejściu osoby, która z niego korzystała |
| Hasło do urządzenia | Router, zapora, rejestrator kamer, centrala alarmowa i telefoniczna, sterownik | W sejfie administratora, osobno dla każdego urządzenia | Zaraz po montażu, przy zmianie serwisu, po odejściu osoby, która je znała |
| Konto używane przez program | Konto programu do kopii zapasowych, skanera wysyłającego pocztę | W sejfie, z osobnym kontem dla każdego programu | Po wycieku i przy wymianie programu |
| Klucz SSH | Dostęp administratora do serwera, NAS albo routera | Klucz prywatny na komputerze administratora, chroniony hasłem | Przy odejściu osoby jej klucz usuwa się ze wszystkich urządzeń |
Hasłom pracowników i menedżerowi haseł poświęciliśmy tekst o tym, jak wybrać i urządzić menedżer haseł dla firm, a kontom imiennym i uprawnieniom tekst o zarządzaniu dostępami w firmie. Tutaj opisujemy sekrety, z których korzystają programy i urządzenia.
Klucze API i tokeny w usługach, z których korzysta firma
Klucz API pozwala jednemu programowi korzystać z danych w innym bez logowania człowieka, na przykład sklepowi wystawiać faktury albo programowi magazynowemu pobierać zamówienia. Często daje przy tym taki dostęp jak konto, dla którego go wygenerowano. Fakturownia pisze w dokumentacji API, że token daje dostęp do danych konta, i zaleca traktować go jak hasło: nie wysyłać pocztą, nie zapisywać w repozytorium kodu i nie publikować w kodzie strony. Starszą formę, w której token jest częścią adresu, odradza, bo taki adres zapisuje się w logach serwera i historii przeglądarki, a tym, którzy z niej korzystają, zaleca przenieść token do nagłówka i wygenerować nowy.
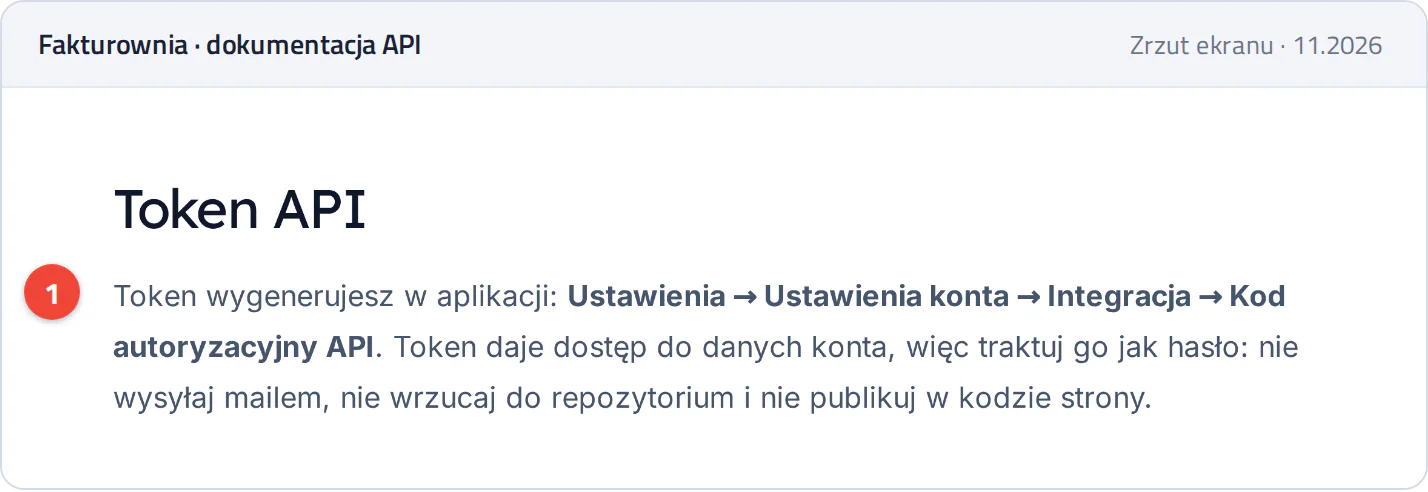
Dokumentacja API Fakturowni.
- 1Token daje dostęp do danych konta, więc należy go traktować jak hasło: nie wysyłać pocztą, nie zapisywać w repozytorium i nie publikować w kodzie strony.
Część usług ogranicza ważność tokenów. Allegro w opisie uwierzytelniania podaje, że token dostępowy jest ważny 12 godzin, a token do jego odświeżania 3 miesiące, i że traci ważność między innymi wtedy, gdy użytkownik zmieni hasło albo usunie powiązanie z aplikacją. Inne klucze działają, dopóki ktoś ich nie usunie, i właśnie o nich firmy najczęściej zapominają.
W praktyce najwięcej kłopotów sprawiają klucze przesłane pocztą firmie, która robiła integrację, i jeden klucz używany przez kilka programów naraz. Takiego klucza nie da się wymienić bez zatrzymania wszystkich integracji, więc po wycieku nikt nie chce go ruszać. Tam, gdzie usługa na to pozwala, zakładamy osobny klucz dla każdej integracji, z opisem, do czego służy i kto się nim opiekuje.
Tokeny i certyfikaty KSeF
Od 2026 roku tokeny KSeF ma wiele firm, bo przez nie programy księgowe i biura rachunkowe łączą się z Krajowym Systemem e-Faktur. Według podręcznika KSeF 2.0 z sierpnia 2026 roku token jest ważny do czasu, aż użytkownik go unieważni. Ministerstwo Finansów zapowiedziało na stronie o certyfikatach KSeF, że tokeny zostaną utrzymane bezterminowo, choć pierwotnie miały działać do końca 2026 roku (stan na 17.11.2026).
Podręcznik zawiera też dwie zasady ważne przy zmianach w zespole. Niedopuszczalne jest generowanie tokenów przez jedną osobę i przekazywanie ich innym, więc każda osoba albo program powinien mieć własny token. System nie unieważnia też tokena, gdy osobie odbierze się wszystkie uprawnienia. Token traci wtedy możliwość logowania, ale jeśli uprawnienia zostaną później przywrócone, znów zacznie działać. Przy odejściu pracownika albo zmianie biura rachunkowego warto więc zarówno odebrać uprawnienia, jak i unieważnić tokeny. Może to zrobić osoba, która token wygenerowała, albo osoba z uprawnieniem do zarządzania uprawnieniami, a lista tokenów pokazuje datę ostatniego użycia każdego z nich.
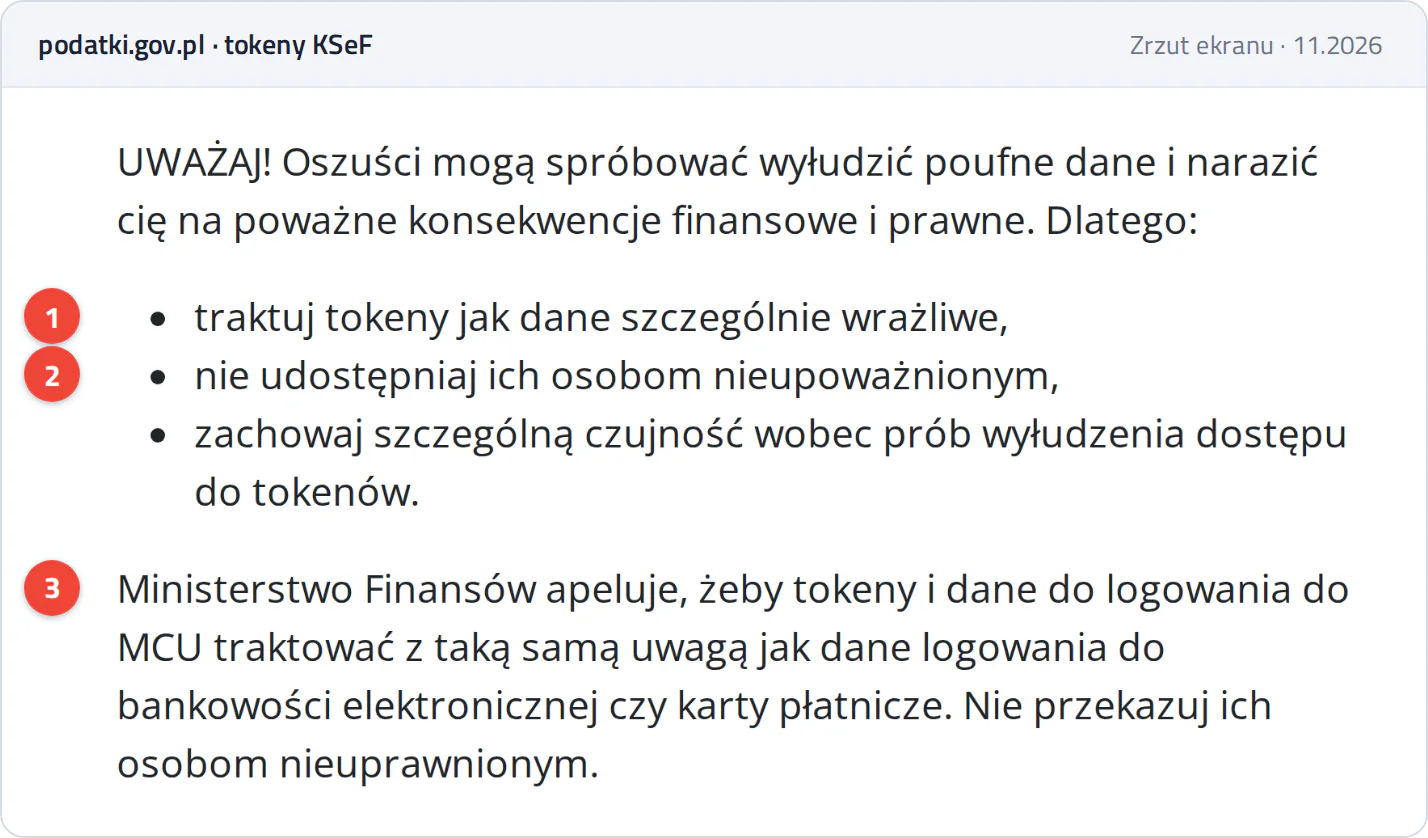
Komunikat na podatki.gov.pl z 15 grudnia 2025 roku.
- 1Tokeny traktować jak dane szczególnie wrażliwe.
- 2Nie udostępniać ich osobom nieupoważnionym.
- 3Ministerstwo Finansów apeluje, by tokeny i dane logowania do Modułu Certyfikatów i Uprawnień traktować jak dane do bankowości elektronicznej i karty płatnicze.
Ministerstwo Finansów w komunikacie z 15 grudnia 2025 roku ostrzega też, że oszuści mogą próbować wyłudzić tokeny. Token wysłany pocztą do kilku osób albo zapisany w arkuszu jest więc tak samo narażony jak hasło do konta firmowego w banku.
Hasła do urządzeń i konta serwisowe
Router, zapora, rejestrator kamer, centrala alarmowa czy sterownik w chłodni mają własne konta administratora, a ich hasła zna zwykle instalator. Gdy hasła domyślnego nikt nie zmienił, urządzenie chroni tylko to, że nikt go nie znalazł. CERT Polska w rekomendacjach dla systemów sterowania z maja 2024 roku wymienia wśród atakowanych urządzeń panele bez hasła albo ze słabym hasłem i routery z modemem komórkowym z hasłem domyślnym lub słabym, a w opisanym tam przypadku na zaatakowanych adresach działało hasło admin:admin do SSH.
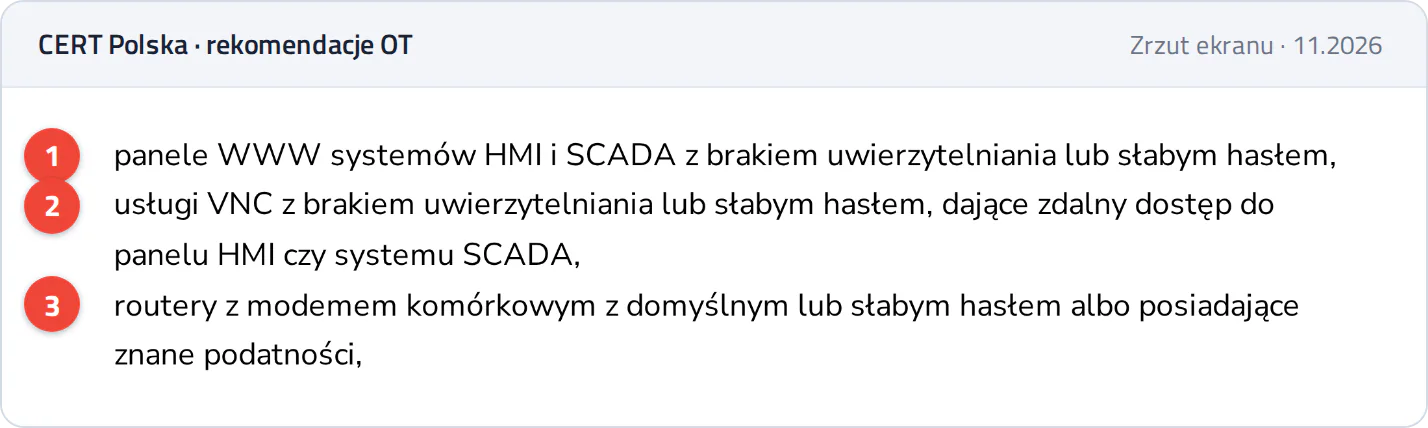
Urządzenia, które według CERT Polska padały ofiarą ataków.
- 1Panele WWW systemów sterowania bez uwierzytelniania lub ze słabym hasłem.
- 2Usługi VNC bez uwierzytelniania lub ze słabym hasłem.
- 3Routery z modemem komórkowym z domyślnym lub słabym hasłem albo ze znanymi podatnościami.
Różnicę, jaką robi zmienione hasło, widać w raporcie CERT Polska o ataku na polskie farmy wiatrowe i fotowoltaiczne oraz elektrociepłownię z 29 grudnia 2025 roku. Sterowniki na większości farm miały domyślne poświadczenia, a w innych urządzeniach atakujący zalogował się przez SSH na konto administratora domyślnym hasłem. Tam, gdzie panel operatorski miał inne hasło administratora, CERT Polska widział tylko nieudane próby jego złamania i panel nie został uszkodzony. Z wywiadu w tym samym raporcie wynika, że w branży powszechne jest używanie tych samych kont i haseł w wielu obiektach, więc przejęcie jednego konta mogło prowadzić do kolejnych urządzeń.
Dlatego każde urządzenie powinno mieć własne hasło, zmienione przy montażu i zapisane w sejfie, do którego dostęp mają tylko osoby, które tym urządzeniem się zajmują. Firma serwisowa dostaje własne konto zamiast hasła administratora, a po zakończeniu współpracy to konto się wyłącza. Tak samo traktujemy konta, z których korzystają programy, na przykład konto, przez które skaner wysyła pocztę, albo konto programu do kopii zapasowych: każde osobno i z uprawnieniami tylko do tego, co program robi.
Klucze SSH
Administratorzy łączą się z serwerami, dyskami sieciowymi i routerami przez SSH, często za pomocą kluczy zamiast haseł. Klucz prywatny zostaje na komputerze administratora, a klucz publiczny trafia na każde urządzenie, do którego ma on dostęp. NIST w opracowaniu o kluczach SSH zwraca uwagę, że taki dostęp wymaga nadawania, odbierania i kontrolowania jak każdy inny, a bezpieczeństwo kluczy SSH było dotąd w dużej mierze pomijane. Klucz administratora, który odszedł albo zakończył współpracę z firmą, zostaje na urządzeniach, dopóki ktoś go nie usunie, i działa dalej. Dlatego prowadzimy spis kluczy: czyj jest dany klucz i na których urządzeniach się znajduje, a każdy administrator ma własny klucz chroniony hasłem.
Co zrobić, gdy sekret wyciekł
Wyciekły klucz trzeba unieważnić od razu, nawet jeśli nowy nie jest jeszcze gotowy. OWASP w zaleceniach dotyczących sekretów opisuje trzy kroki: natychmiastowe unieważnienie, szybkie utworzenie i wdrożenie nowego sekretu oraz usunięcie starego z miejsca, w którym wyciekł. GitHub w opisie skanowania sekretów dodaje, że po wykryciu klucza w repozytorium trzeba go od razu wymienić, a usuwanie go z historii zmian jest pracochłonne i często zbędne, jeśli klucz został już unieważniony.
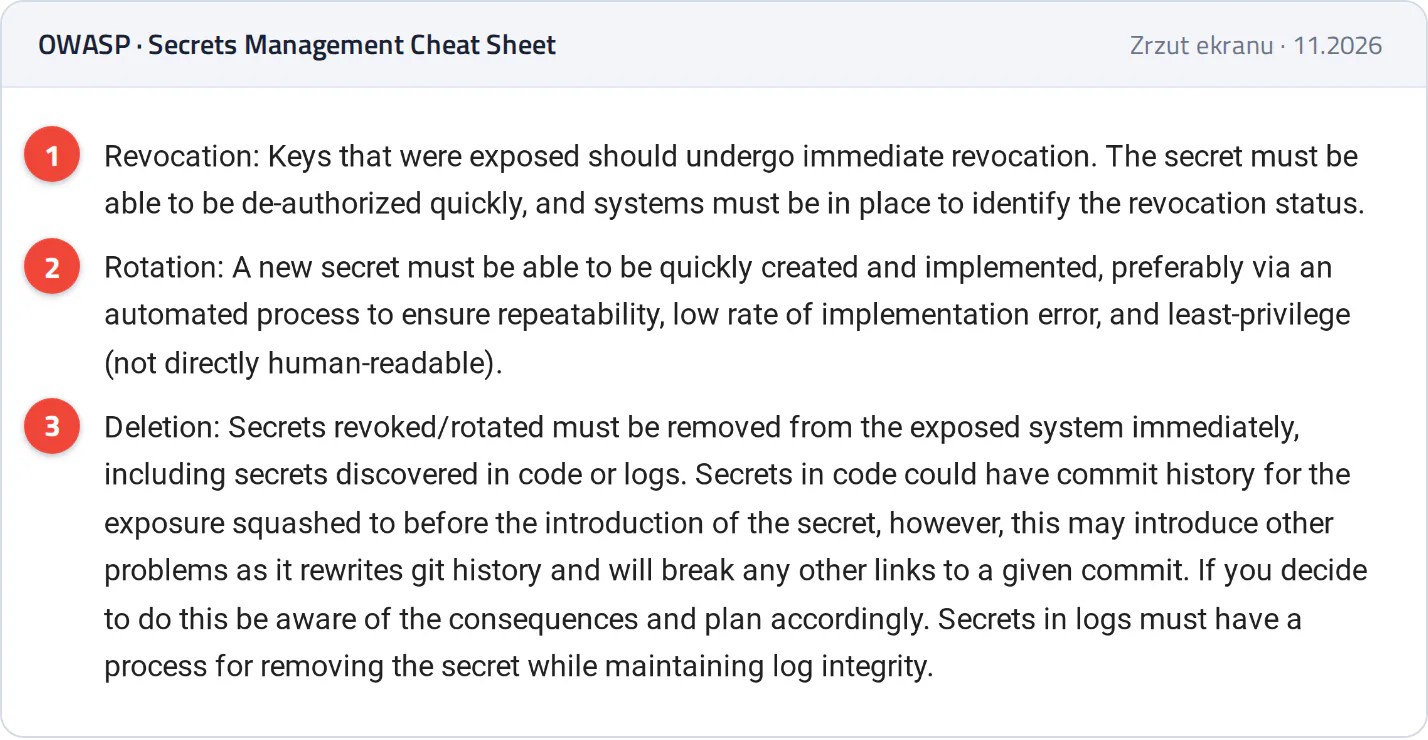
Postępowanie po wycieku sekretu według OWASP.
- 1Natychmiastowe unieważnienie klucza, który wyciekł.
- 2Szybkie utworzenie i wdrożenie nowego sekretu.
- 3Usunięcie unieważnionego sekretu z systemu, w którym wyciekł, także z kodu i logów.
Dlaczego liczy się unieważnienie, pokazuje incydent opisany przez firmę LiteLLM w raporcie z 23 października 2026 roku. 27 maja 2026 roku do publicznego repozytorium trafił plik konfiguracyjny z kluczem administratora. Po około trzech godzinach plik usunięto, a klucz oznaczono do unieważnienia, ale przez ludzki błąd nikt tego nie zrobił. 10 października atakujący użył klucza, żeby przejąć jedną z usług firmy, a 21 października firma opublikowała w swoim kanale wydań przygotowaną przez atakującego złośliwą wersję biblioteki LiteLLM.
Dlaczego warto uporządkować sekrety teraz
Wycieki sekretów zdarzają się często. GitHub podał w kwietniu 2025 roku, że w samym 2024 roku w jego serwisie wyciekło ponad 39 milionów sekretów. Mandiant w raporcie M-Trends 2026 opisuje atakujących, którzy przejmują dostawców usług w chmurze, kradną zapisane u nich klucze i tokeny, a potem używają ich, żeby dostać się do klientów tych dostawców. Tak było w sierpniu 2025 roku, gdy według Google Threat Intelligence Group przestępcy kradli dane z systemów Salesforce wielu firm za pomocą skradzionych tokenów aplikacji Salesloft Drift, a klientom zalecono uznać wszystkie tokeny połączone z tą aplikacją za przejęte.
Szukanie sekretów ułatwia atakującym AI. Google Threat Intelligence Group w raporcie z 5 listopada 2025 roku opisał złośliwe oprogramowanie QUIETVAULT, które kradnie tokeny, a potem za pomocą narzędzi AI zainstalowanych na zainfekowanym komputerze przeszukuje go w poszukiwaniu kolejnych sekretów. Klucz zapisany w pliku na pulpicie albo w starej wiadomości jest więc łatwiejszy do znalezienia niż kiedyś, a skutkiem jego przejęcia może być wyciek danych klientów albo, jak w polskiej energetyce, uszkodzenie urządzeń.
Jak porządkujemy sekrety w Telbit24
Sekrety porządkujemy przy audycie bezpieczeństwa IT, bo zaczynamy go od sieci: routera brzegowego, zapory, przełączników i Wi-Fi, a przy każdym urządzeniu wychodzi, kto zna do niego hasło. Budujemy mapę infrastruktury, w której przy urządzeniach i usługach zapisujemy, jakie mają konta, klucze i tokeny i kto się nimi opiekuje. Od razu zmieniamy hasła domyślne, zakładamy osobne konta dla firm serwisowych, przenosimy klucze i hasła z poczty i arkuszy do sejfu, a z właścicielem przeglądamy tokeny KSeF i integracje sklepu. Klient nie musi niczego przygotowywać; o dostępy prosimy w trakcie pracy. Po zmianach jesteśmy pod telefonem i od razu poprawiamy integrację, która po wymianie klucza przestała działać. Opis stałej opieki nad siecią i urządzeniami jest na stronie obsługi IT dla firm, a o tym, jak pracownicy łączą się z siecią firmy z domu, piszemy w tekście o zdalnym dostępie do sieci firmowej.
Telbit24 działa w Dębicy od 1994 roku i zajmuje się sieciami, bezpieczeństwem, monitoringiem i telekomunikacją w firmach i instytucjach z Podkarpacia i całej Polski. Jeśli chcą Państwo sprawdzić, gdzie są klucze i hasła do urządzeń w Państwa firmie, zapraszamy do kontaktu.