
W skrócie
- Dyrektywę NIS2 wdraża w Polsce nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa, która obowiązuje od 3 kwietnia 2026 roku.
- Obejmuje przede wszystkim średnie i duże firmy z sektorów wymienionych w dwóch załącznikach do ustawy, między innymi z produkcji maszyn, pojazdów i żywności, ochrony zdrowia, transportu i gospodarki odpadami.
- Firmy objęte ustawą mają czas do 3 kwietnia 2027 roku na wdrożenie obowiązków, a kary można nakładać od 3 kwietnia 2028 roku.
- Mała firma spoza ustawy może potraktować jej listę zabezpieczeń jako rozsądny plan, a pytania o bezpieczeństwo mogą do niej trafić od większych klientów.
Spis treści
Dyrektywa NIS2 dotyczy w Polsce przede wszystkim średnich i dużych firm z sektorów wymienionych w ustawie o krajowym systemie cyberbezpieczeństwa, a także części instytucji publicznych i kilku rodzajów działalności objętych przepisami bez względu na wielkość. Polska wdrożyła dyrektywę nowelizacją tej ustawy, która obowiązuje od 3 kwietnia 2026 roku. Większość małych firm nie ma z niej bezpośrednich obowiązków, ale lista zabezpieczeń, której ustawa wymaga od większych, dobrze nadaje się na plan także dla nich (stan na 17.11.2026).
Najważniejsze terminy według Ministerstwa Cyfryzacji:
- 3 kwietnia 2026Nowelizacja ustawy o krajowym systemie cyberbezpieczeństwa zaczyna obowiązywać.
- 3 października 2026Mija termin samorejestracji w wykazie podmiotów kluczowych i ważnych dla firm, które spełniały kryteria w dniu wejścia ustawy w życie.
- 3 kwietnia 2027Koniec okresu dostosowawczego: firmy objęte ustawą mają wdrożony system zarządzania bezpieczeństwem informacji, zgłaszają incydenty i korzystają z systemu S46.
- 3 kwietnia 2028Termin pierwszego audytu dla nowych podmiotów kluczowych i początek nakładania kar.
Czym jest NIS2 i jak wdrożono ją w Polsce
NIS2 to unijna dyrektywa o cyberbezpieczeństwie, którą każde państwo Unii przenosi do własnego prawa. W Polsce zrobiła to ustawa z 23 stycznia 2026 roku o zmianie ustawy o krajowym systemie cyberbezpieczeństwa, ogłoszona w Dzienniku Ustaw 2 marca 2026 roku (Dz.U. 2026 poz. 252). Ministerstwo Cyfryzacji podało, że nowe przepisy obowiązują od 3 kwietnia 2026 roku.
Ustawa dzieli objęte nią firmy i instytucje na podmioty kluczowe i podmioty ważne. Obowiązki obu grup są podobne. Różnią się nadzorem, wysokością kar i tym, że obowiązkowy audyt bezpieczeństwa dotyczy podmiotów kluczowych.
Kogo dotyczy NIS2 według ustawy o KSC
O tym, czy firma podlega ustawie, decydują dwie rzeczy: sektor, w którym działa, i jej wielkość. Sektory wymienia ustawa w dwóch załącznikach.
| Sektory (przykłady z załączników) | Kto podlega | |
|---|---|---|
| Załącznik nr 1, sektory kluczowe | energetyka, transport, bankowość i rynki finansowe, ochrona zdrowia, produkcja leków, woda pitna i ścieki, infrastruktura cyfrowa, usługi zarządzane ICT, podmioty publiczne | firma duża jest podmiotem kluczowym, średnia podmiotem ważnym |
| Załącznik nr 2, sektory ważne | usługi pocztowe, gospodarka odpadami, chemikalia, produkcja, przetwarzanie i hurtowa dystrybucja żywności, produkcja wyrobów medycznych, elektroniki, urządzeń elektrycznych, maszyn, pojazdów i pozostałego sprzętu transportowego, platformy handlowe i wyszukiwarki internetowe, badania naukowe | firma średnia i duża jest podmiotem ważnym |
Wielkość ocenia się według unijnej definicji MŚP z załącznika I do rozporządzenia 651/2014. Średnie przedsiębiorstwo zatrudnia mniej niż 250 osób i ma roczny obrót do 50 mln euro albo sumę bilansową do 43 mln euro. Małe zatrudnia mniej niż 50 osób i ma obrót albo sumę bilansową do 10 mln euro. Firma, która przekracza progi małego przedsiębiorstwa i działa w sektorze z załącznika, jest co najmniej podmiotem ważnym. Przy liczeniu wielkości uwzględnia się co do zasady także przedsiębiorstwa powiązane i partnerskie, a ustawa w art. 5 opisuje wyjątki od tej reguły.
Część podmiotów podlega ustawie bez względu na wielkość, na przykład dostawcy usług DNS, kwalifikowani dostawcy usług zaufania i rejestratorzy domen. Małe firmy telekomunikacyjne są podmiotami ważnymi, a mali dostawcy usług zarządzanych w zakresie cyberbezpieczeństwa nawet kluczowymi. Dla placówek medycznych, które nie są przedsiębiorcami, ustawa podaje próg wprost: podmiot leczniczy zatrudniający od 50 do 249 osób jest podmiotem ważnym, a od 250 osób kluczowym. Osobne zasady dotyczą instytucji publicznych i samorządowych; ten tekst opisuje firmy.
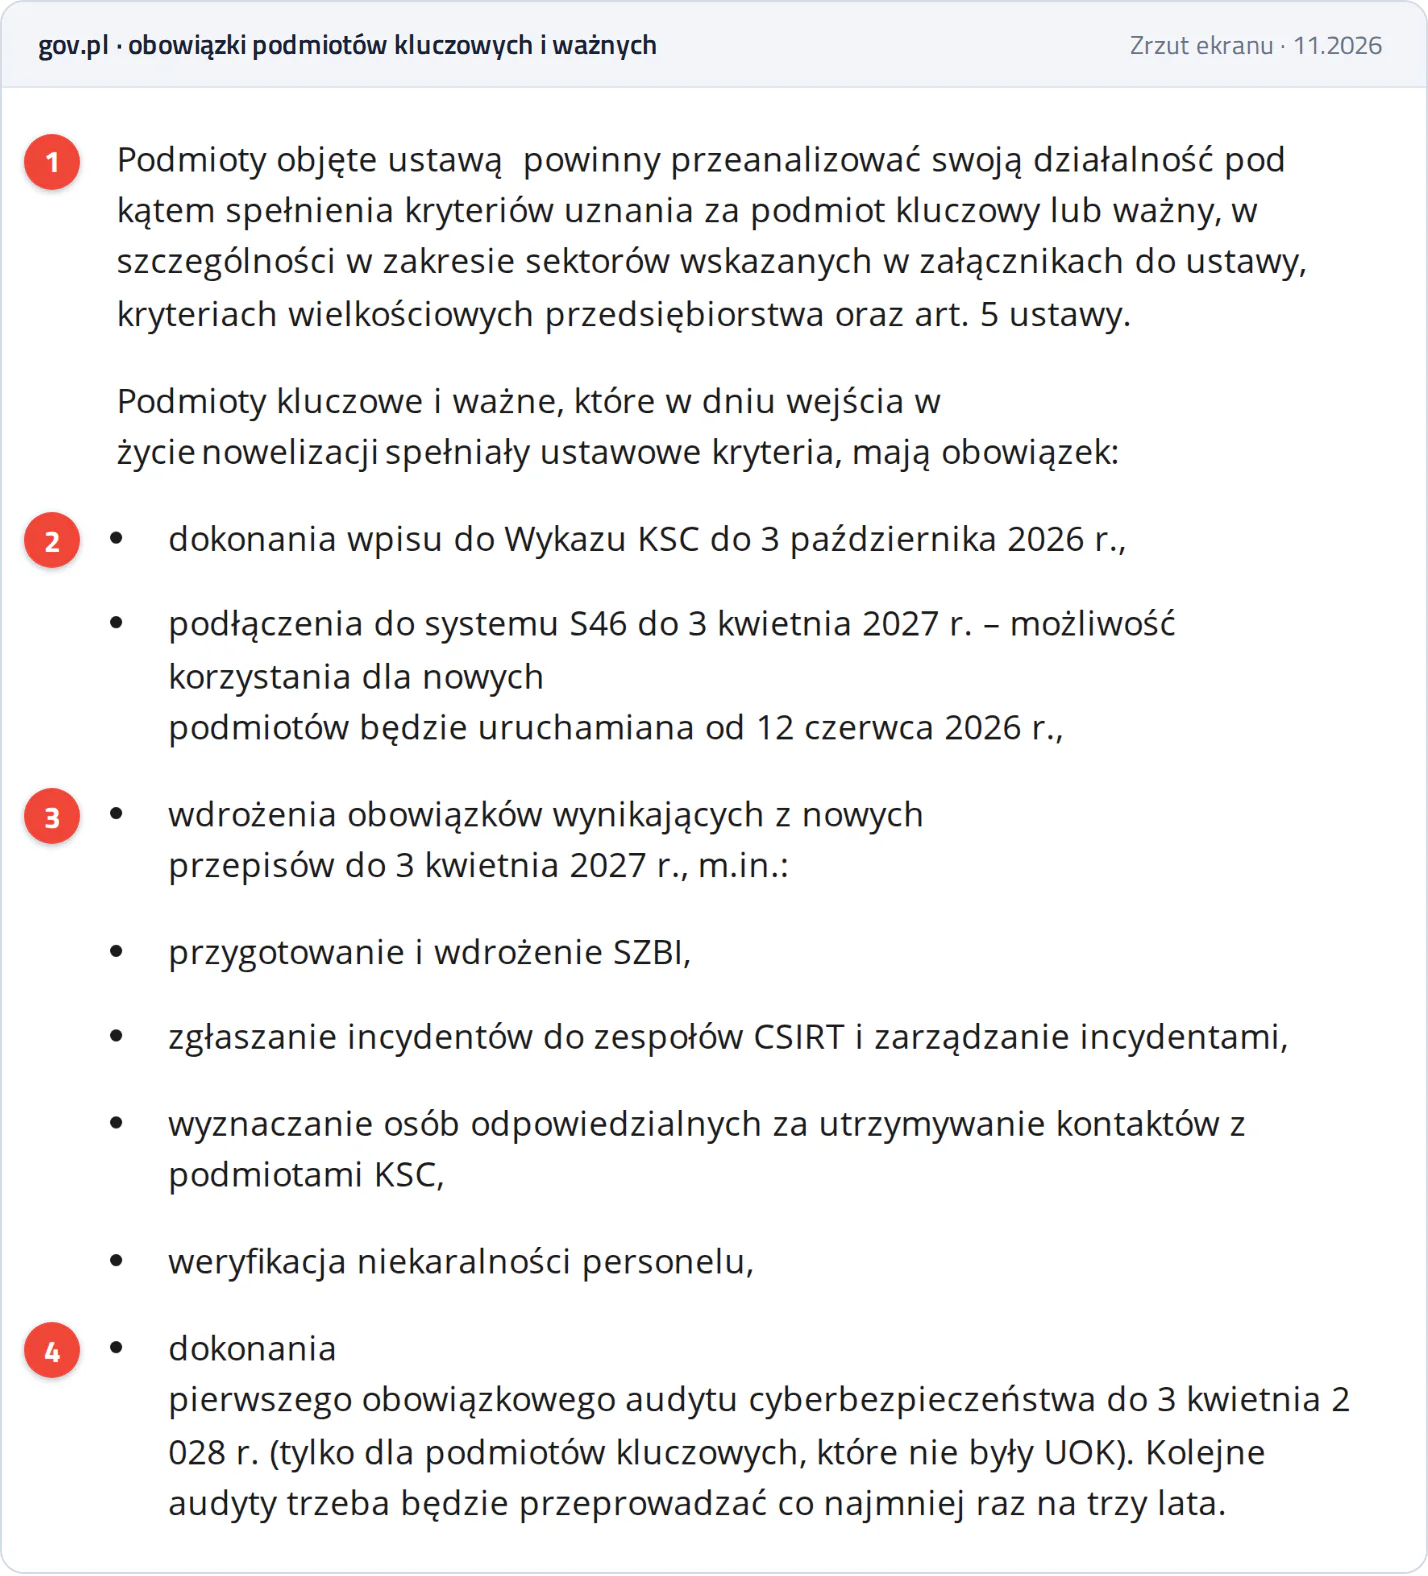
Obowiązki podmiotów kluczowych i ważnych według Ministerstwa Cyfryzacji, strona z 5 czerwca 2026 roku.
- 1Najpierw firma sama sprawdza, czy spełnia kryteria: sektor z załączników, wielkość i art. 5 ustawy.
- 2Wpis do Wykazu KSC do 3 października 2026 roku.
- 3Wdrożenie obowiązków do 3 kwietnia 2027 roku.
- 4Pierwszy obowiązkowy audyt do 3 kwietnia 2028 roku, tylko dla podmiotów kluczowych, które wcześniej nie były operatorami usług kluczowych.
Na Podkarpaciu swój status warto sprawdzić przede wszystkim średnim zakładom produkcyjnym, na przykład produkującym maszyny, części do pojazdów lub sprzęt lotniczy, a także przetwórniom i hurtowniom żywności, firmom z branży odpadów i transportu oraz większym placówkom medycznym. Firma z tej grupy, która dotąd tego nie zrobiła, powinna zająć się tym teraz. Termin samorejestracji minął 3 października 2026 roku, a ustawa przewiduje karę za niezłożenie wniosku o wpis do wykazu. Firma, która spełni kryteria później, na przykład po przekroczeniu progu zatrudnienia, ma na złożenie wniosku 6 miesięcy (art. 7c). Wpisu dokonuje się w serwisie wykaz-ksc.gov.pl.
Jakie obowiązki nakłada ustawa
Podstawą jest system zarządzania bezpieczeństwem informacji, który ustawa opisuje w art. 8. Firma ma regularnie szacować ryzyko i stosować do niego proporcjonalne zabezpieczenia. Ustawa wymienia wśród nich między innymi zarządzanie sprzętem i oprogramowaniem, kontrolę dostępu, uwierzytelnianie wieloskładnikowe tam, gdzie jest uzasadnione, regularne aktualizacje zgodne z zaleceniami producenta, monitorowanie systemów w trybie ciągłym, plany ciągłości działania i odtworzenia po awarii, szyfrowanie oraz bezpieczeństwo łańcucha dostaw, czyli dostawców sprzętu, oprogramowania i usług IT.
Do tego dochodzą obowiązki związane z incydentami. Poważny incydent firma zgłasza do właściwego zespołu CSIRT przez system S46: wczesne ostrzeżenie najpóźniej w ciągu 24 godzin od wykrycia, pełne zgłoszenie w ciągu 72 godzin, a sprawozdanie końcowe w ciągu miesiąca. Firma wyznacza osoby do kontaktu z instytucjami krajowego systemu cyberbezpieczeństwa i sprawdza niekaralność osób, które wykonują zadania z zakresu bezpieczeństwa. Podmioty kluczowe przeprowadzają audyt bezpieczeństwa co najmniej raz na trzy lata.
Ustawa wyraźnie wskazuje odpowiedzialność kierownika firmy. Kierownik odpowiada za wykonanie obowiązków także wtedy, gdy powierzył je innej osobie, planuje na nie pieniądze i raz w roku przechodzi szkolenie z cyberbezpieczeństwa (art. 8c–8e). W małej i średniej firmie oznacza to zwykle właściciela albo prezesa, a nie informatyka.
Kary i kiedy zaczną obowiązywać
Kara dla podmiotu kluczowego może sięgnąć 10 mln euro albo 2% rocznych przychodów, zależnie od tego, która kwota jest wyższa, a dla podmiotu ważnego 7 mln euro albo 1,4% przychodów (art. 73 ustawy). Osobne kary przewidziano dla kierownika, który nie wykonuje swoich obowiązków (art. 73a). Ministerstwo Cyfryzacji podkreśla, że kary będą mogły być nakładane dopiero od 3 kwietnia 2028 roku i zostaną poprzedzone ostrzeżeniem.
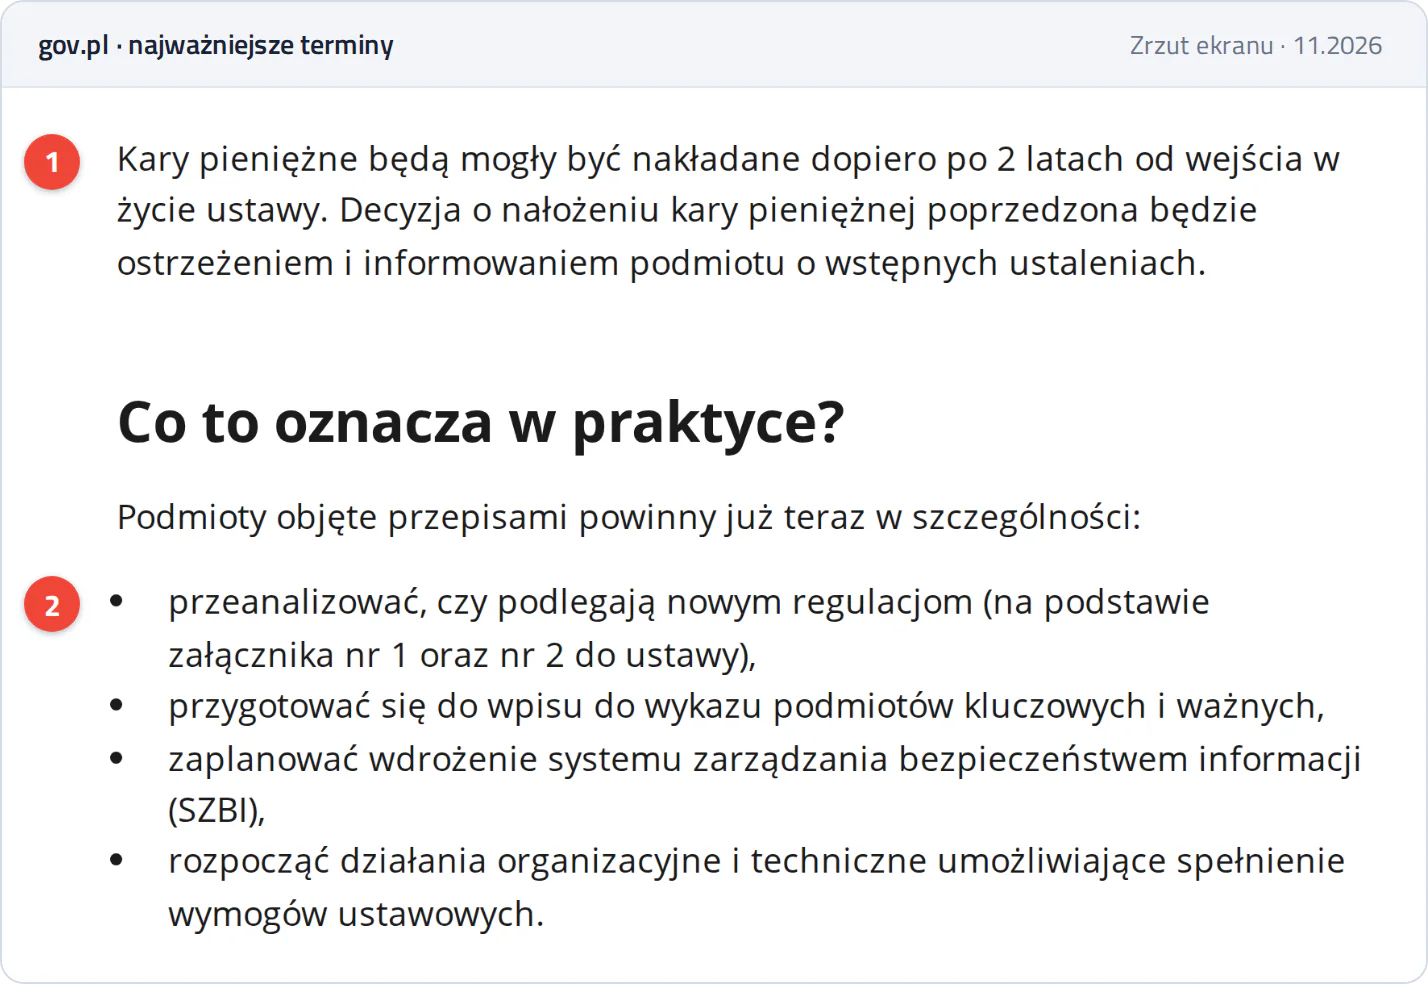
Najważniejsze terminy nowelizacji ustawy o KSC na stronie Ministerstwa Cyfryzacji z 10 kwietnia 2026 roku.
- 1Kary dopiero po dwóch latach od wejścia ustawy w życie, poprzedzone ostrzeżeniem.
- 2Działania, które ministerstwo zaleca już teraz, zaczynając od sprawdzenia, czy firma podlega przepisom.
Do 3 kwietnia 2027 roku zostało niecałe pięć miesięcy, co dla firmy zaczynającej od zera jest krótkim czasem. Oprócz dokumentacji dużo pracy wymaga zwykle uporządkowanie samej infrastruktury: ustalenie, jakie urządzenia i systemy działają w sieci, zaktualizowanie ich, rozdzielenie sieci i sprawdzenie, czy kopie zapasowe naprawdę dają się odtworzyć.
Co z ustawy warto wziąć firmie, której nie obejmuje
Mała firma spoza ustawy nie musi się rejestrować ani zgłaszać incydentów do CSIRT, ale ustawa dotyczy jej pośrednio. Podmioty kluczowe i ważne muszą uwzględniać bezpieczeństwo swoich dostawców sprzętu, oprogramowania i usług IT, więc mniejsza firma, która dla nich pracuje, może dostać pytania o swoje zabezpieczenia albo nowe wymagania w umowie. Łatwiej na nie odpowiedzieć, gdy podstawy są już zrobione.
Lista z art. 8 dobrze sprawdza się też jako plan dla firmy, która po prostu chce być lepiej zabezpieczona. W małej firmie najwięcej dają zwykle te same kroki, od których zaczynamy audyt sieci:
- spis urządzeń i usług w sieci, czyli mapa infrastruktury, od routera i zapory po kamery, centralę telefoniczną i sterowniki,
- aktualne oprogramowanie routera, zapory, przełączników, punktów Wi-Fi i serwera,
- uwierzytelnianie dwuskładnikowe do poczty, zdalnego dostępu i paneli administracyjnych,
- kopie zapasowe z jedną kopią poza siecią firmy i sprawdzonym odtworzeniem,
- oddzielenie urządzeń od komputerów, opisane w tekście o segmentacji sieci VLAN,
- ustalenie, kto w firmie decyduje i do kogo dzwoni, gdy coś się stanie.
Dlaczego warto zająć się tym teraz
Niezależnie od terminów z ustawy warto wiedzieć, że ataki stają się coraz szybsze. 16 listopada 2026 roku Google Threat Intelligence Group opisał pierwszy zaobserwowany przypadek, w którym przestępcy w pełni zautomatyzowali wyszukiwanie i wykorzystywanie luk w oprogramowaniu, bez udziału człowieka na żadnym etapie.
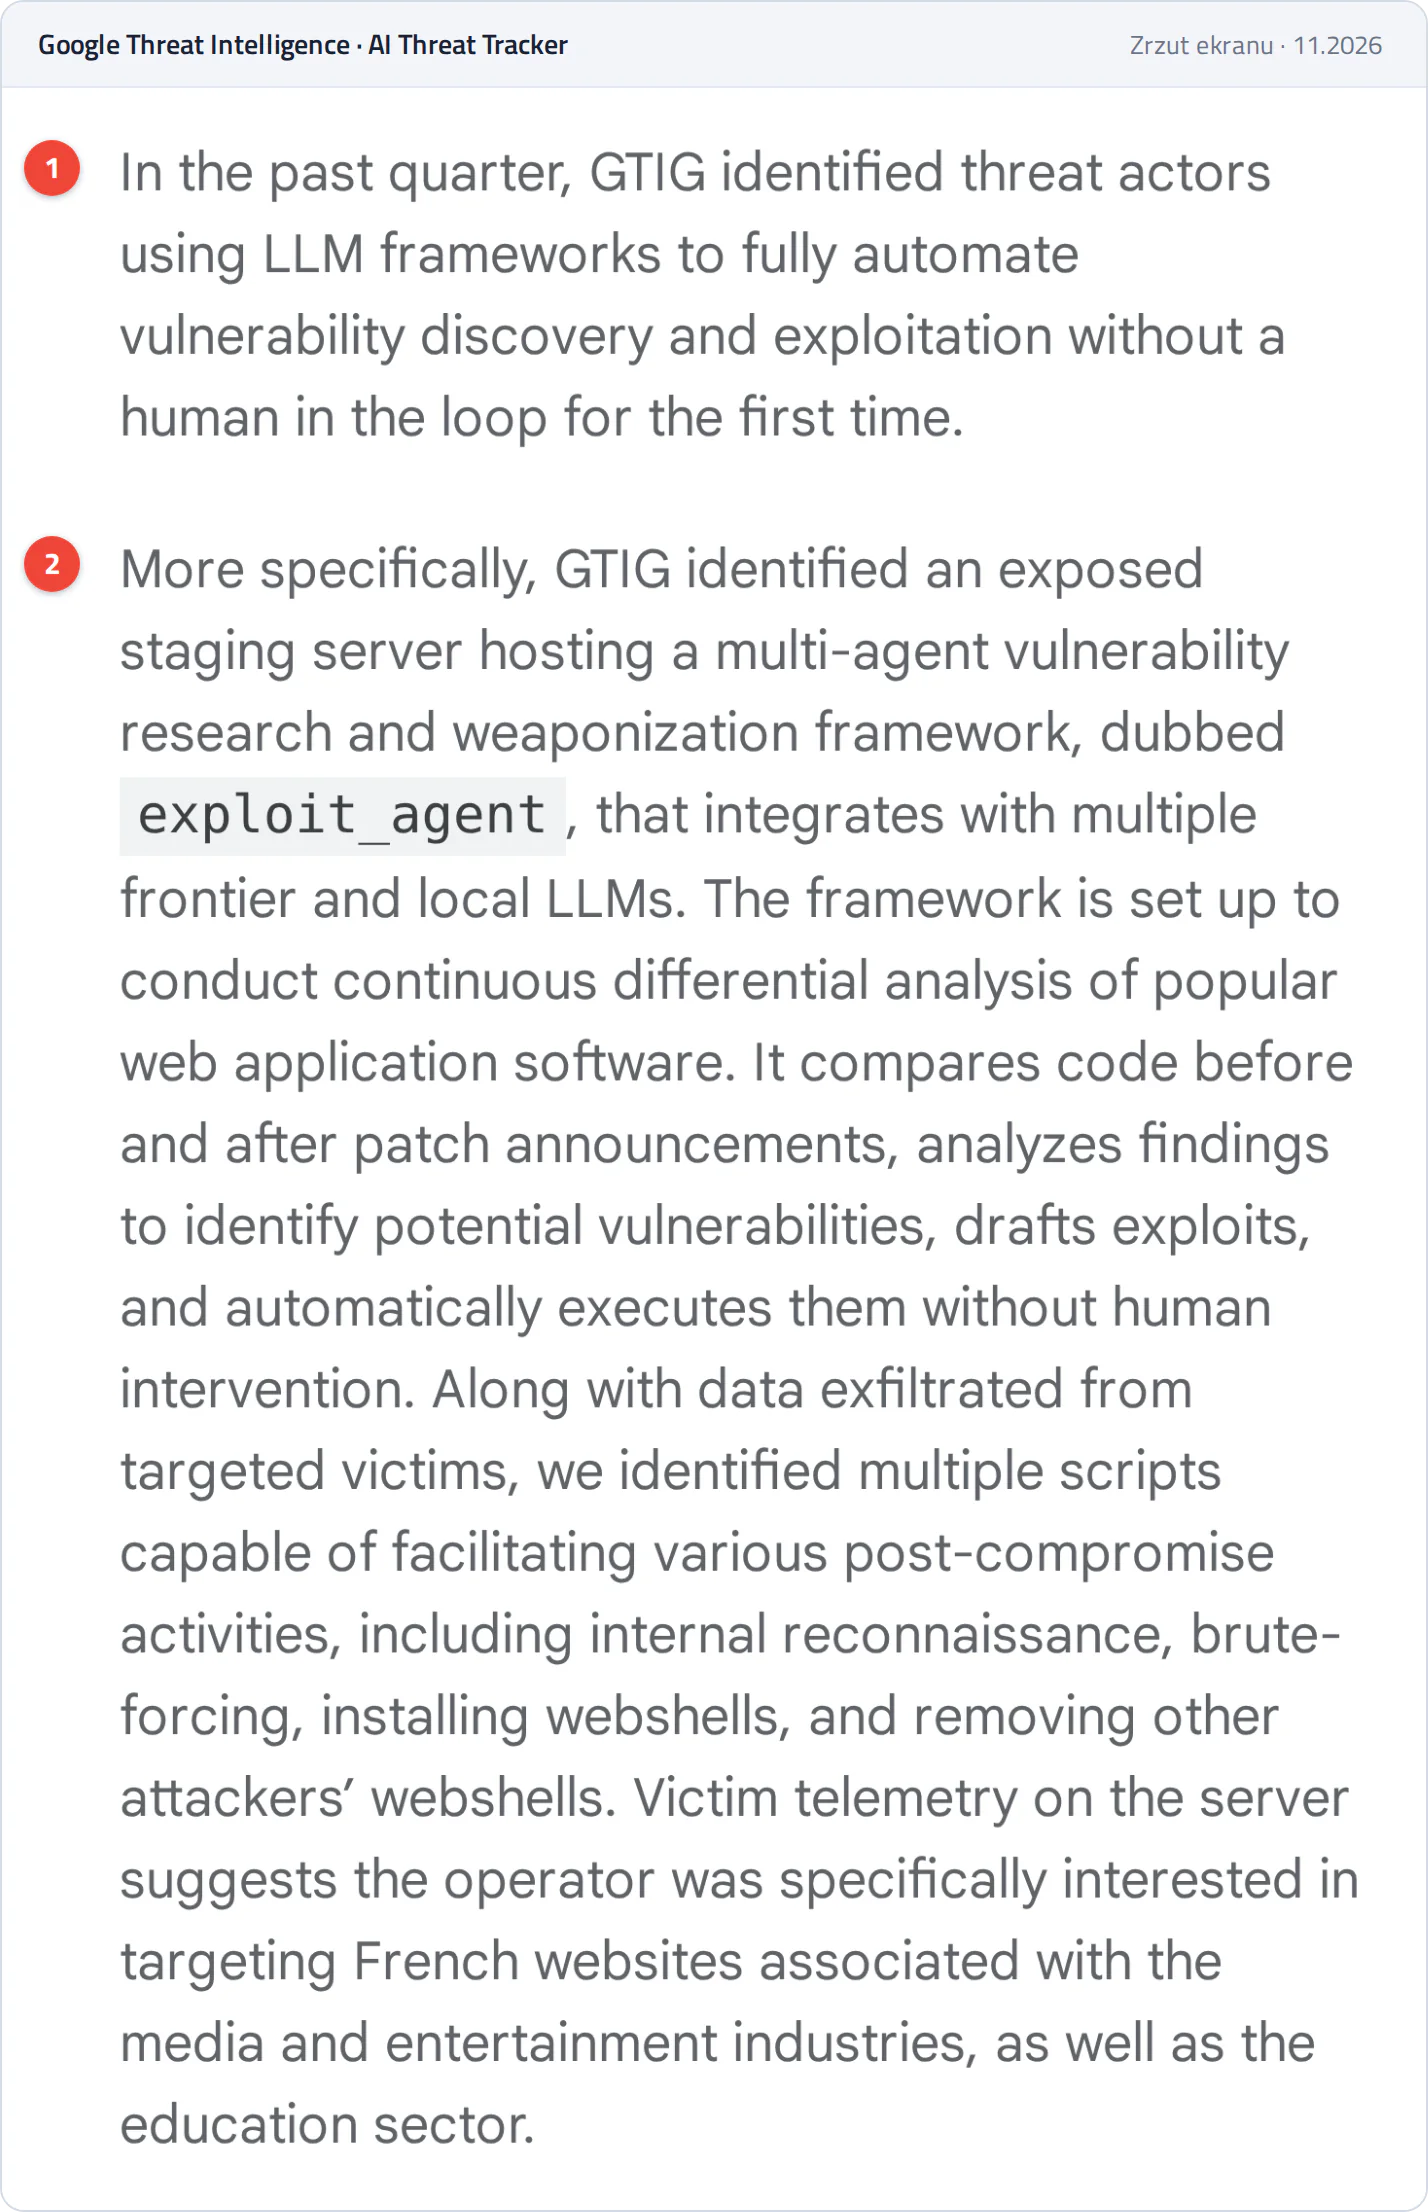
Raport Google Threat Intelligence Group, AI Threat Tracker z 16 listopada 2026 roku.
- 1Pierwszy zaobserwowany przypadek w pełni automatycznego wyszukiwania i wykorzystywania luk przez modele językowe.
- 2Narzędzie exploit_agent porównuje kod popularnych aplikacji webowych przed opublikowaniem poprawki i po nim, przygotowuje atak i sam go wykonuje.
Narzędzie opisane przez Google szuka luk w miejscach, które producent właśnie załatał, więc najbardziej narażone są urządzenia i programy, których nikt nie zaktualizował. W tym samym raporcie Google przytacza przykład luk w serwerach wydruku PaperCut z końca sierpnia 2026 roku: działające ataki przygotowano z pomocą modeli językowych w ciągu doby od ujawnienia luk, a cztery dni później trwała już kampania wymierzona w setki organizacji. Czas między wydaniem poprawki a pierwszym atakiem liczy się więc dziś w dniach.
W Polsce w ostatnich dniach głośno było o cyberataku na ePUAP z 10 listopada i o ataku na Autopay, o którym spółka poinformowała 13 listopada. Dla małej firmy skutki udanego ataku są zwykle bardzo konkretne: przestój poczty, programu księgowego albo produkcji, utracone dane, a przy oprogramowaniu szyfrującym także żądanie okupu, opisane w bazie wiedzy gov.pl. Zabezpieczenia, których ustawa wymaga od firm z wybranych sektorów, tak samo chronią każdą inną firmę.
Jak pomagamy firmom w Telbit24
W Telbit24 zajmujemy się tym, co ustawa nazywa środkami technicznymi, czyli siecią i infrastrukturą firmy. W ramach audytu i zabezpieczenia sieci zaczynamy od routera brzegowego i zapory, potem sprawdzamy przełączniki i Wi-Fi. Skanujemy infrastrukturę, budujemy mapę tego, co jest w sieci i jak jest połączone, i od razu aktualizujemy oprogramowanie urządzeń, w którym są publicznie znane luki. Klient nie musi niczego przygotowywać, bo o potrzebne dostępy prosimy w trakcie pracy. Więcej o przebiegu piszemy w tekście o audycie bezpieczeństwa IT w firmie.
Następnie sprawdzamy serwery, wirtualizację, kopie zapasowe i zapasowe łącza, rozmawiamy z właścicielem o tym, co firma chce osiągnąć, i konfigurujemy to, czego brakuje. Po zmianach jesteśmy pod telefonem i od razu poprawiamy to, co aktualizacja mogła naruszyć. Dla firmy objętej ustawą to dobry punkt wyjścia do dalszych prac, a dla firmy spoza niej po prostu porządnie zabezpieczona sieć.
Telbit24 działa w Dębicy od 1994 roku i zajmuje się sieciami, monitoringiem i telekomunikacją w firmach i instytucjach z całego Podkarpacia. Jeśli chcą Państwo sprawdzić, jak sieć Państwa firmy wygląda na tle wymagań ustawy, zapraszamy do kontaktu.