
W skrócie
- Zabezpieczenie sieci Wi-Fi w firmie opiera się na szyfrowaniu WPA3 albo WPA2 z mocnym hasłem, osobnej sieci dla gości, zmienionym haśle do routera, wyłączonym WPS i aktualnym oprogramowaniu punktów dostępowych.
- Sieć dla gości powinna mieć własny VLAN i regułę na zaporze, która przepuszcza tylko ruch do Internetu; sama izolacja klientów w punkcie dostępowym nie wystarcza, co pokazało badanie AirSnitch z 2026 roku.
- Komputery firmowe, kamery, terminale i sterowniki nie powinny pracować w tej samej sieci bezprzewodowej co telefony klientów.
- Według BSI czas od ujawnienia luki do jej pierwszego wykorzystania spadł w drugim kwartale 2026 roku do 8 dni, dlatego aktualizacje routera i punktów dostępowych mają dziś większe znaczenie niż kilka lat temu.
Spis treści
Zabezpieczenie sieci Wi-Fi w firmie sprowadza się do kilku ustawień w routerze i punktach dostępowych. Sieć dla pracowników powinna mieć szyfrowanie WPA3 albo WPA2 z mocnym hasłem, goście i klienci powinni łączyć się z osobną siecią, która daje tylko dostęp do Internetu, a router i punkty dostępowe potrzebują aktualnego oprogramowania, zmienionego hasła administratora i wyłączonej funkcji WPS. Poniżej opisujemy, skąd biorą się te zalecenia i jak wyglądają w praktyce.
W typowej firmie, sklepie czy przychodni wystarczą zwykle trzy sieci bezprzewodowe:
| Sieć Wi-Fi | Kto się łączy | Szyfrowanie | Dostęp |
|---|---|---|---|
| Firmowa | Komputery i telefony pracowników | WPA3 albo WPA2, w większej firmie konta imienne (Enterprise) | Sieć firmy i Internet |
| Dla gości | Klienci, pacjenci, goście, prywatne telefony pracowników | Osobne hasło zmieniane co jakiś czas | Tylko Internet, własny VLAN |
| Dla urządzeń | Terminale, drukarki, kamery i czujniki na Wi-Fi | Osobne hasło, znane tylko administratorowi i serwisowi | Tylko to, czego urządzenia potrzebują |
Podział sieci kablowej na VLAN-y opisujemy szerzej w artykule o segmentacji sieci. Tutaj zajmujemy się częścią bezprzewodową, bo to ona najczęściej łączy w jednej sieci laptop księgowej, telefon klienta i kamerę na zapleczu.
Szyfrowanie: WPA3 czy WPA2
WPA3 jest nowszym standardem zabezpieczeń Wi-Fi. Według opracowania Wi-Fi Alliance o wdrażaniu WPA3 jego obsługa jest wymagana we wszystkich nowych urządzeniach z certyfikatem Wi-Fi CERTIFIED od 2020 roku, a w paśmie 6 GHz jest obowiązkowa. Najważniejsza różnica dla firmy dotyczy hasła. W WPA3-Personal logowanie odbywa się metodą SAE, która według Wi-Fi Alliance jest odporna na ataki słownikowe prowadzone offline. W WPA2 ktoś, kto przechwycił połączenie urządzenia z siecią, może potem zgadywać hasło na własnym komputerze, bez kontaktu z siecią. Przy WPA3 takie zgadywanie wymaga każdorazowej próby połączenia.
W wielu firmach część urządzeń nie obsługuje jeszcze WPA3, zwykle starsze drukarki, terminale i skanery. Wi-Fi Alliance opisuje dla nich tryb przejściowy, w którym nowe urządzenia łączą się przez WPA3, a starsze przez WPA2, oraz drugie rozwiązanie: dwie osobne sieci z różnymi hasłami. My częściej wybieramy to drugie, bo starsze urządzenia i tak warto trzymać w osobnej sieci.
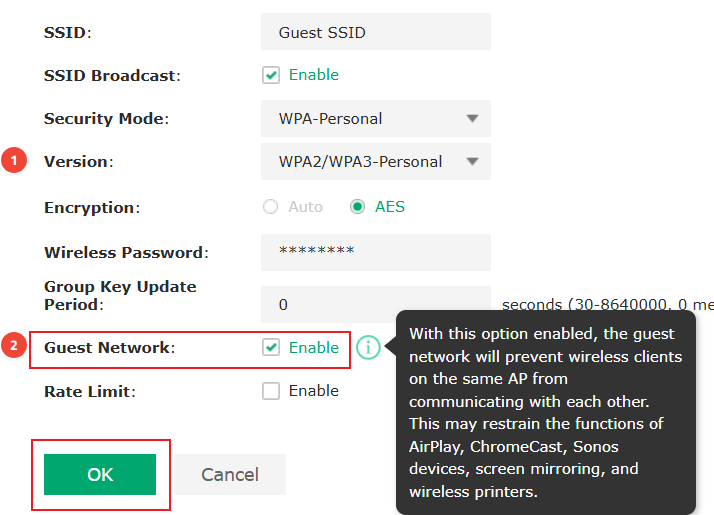
Ustawienia sieci w punkcie dostępowym TP-Link Omada, zrzut z instrukcji producenta aktualizowanej 10.07.2026.
- 1Tryb WPA2/WPA3-Personal, w którym nowe urządzenia łączą się przez WPA3.
- 2Opcja sieci dla gości, która według opisu producenta blokuje komunikację między urządzeniami połączonymi z tym samym punktem dostępowym.
W firmie, w której z Wi-Fi korzysta kilkunastu pracowników lub więcej, wspólne hasło przestaje się sprawdzać, bo po odejściu każdej osoby trzeba by je zmieniać na wszystkich urządzeniach. Wtedy lepszy jest tryb Enterprise, w którym każdy pracownik loguje się własnym kontem, a konto byłego pracownika po prostu się wyłącza. Ten tryb też trzeba dobrze wdrożyć. Firma Volexity opisała w listopadzie 2024 roku włamanie, w którym atakujący połączyli się z firmową siecią Wi-Fi z komputerów w sąsiednim budynku. Sieć wymagała tylko nazwy użytkownika i hasła, a te zdobyto wcześniej przez zgadywanie haseł w usługach dostępnych z Internetu. Volexity zaleca w takim przypadku dodatkowe uwierzytelnianie także przy logowaniu do Wi-Fi. O kontach imiennych i drugim składniku piszemy w tekście o zarządzaniu dostępami w firmie.
Sieć dla gości w osobnym VLAN-ie
Sieć dla gości ma jedno zadanie: dać telefonom klientów dostęp do Internetu i nic więcej. Amerykański NIST w wytycznych dotyczących sieci bezprzewodowych SP 800-153 z 2012 roku zaleca, żeby sieć dla gości i sieć wewnętrzna były logicznie rozdzielone, a urządzenia z jednej nie mogły łączyć się z urządzeniami w drugiej. Podobnie radzi NASK w poradniku o urządzeniach IoT z października 2026 roku: urządzenia takie jak kamery czy czujniki warto oddzielić od komputerów i telefonów osobną siecią dla gości albo osobnym VLAN-em.
W wielu routerach i punktach dostępowych sieć dla gości włącza się jednym polem wyboru. Producenci łączą z nią zwykle izolację klientów, czyli blokadę bezpośredniej komunikacji między urządzeniami w tej samej sieci. Badanie AirSnitch, przedstawione na konferencji NDSS w 2026 roku przez naukowców z Uniwersytetu Kalifornijskiego w Riverside i KU Leuven, pokazało, że to zabezpieczenie bywa niepełne. Autorzy zauważają, że izolacja klientów nie jest ustandaryzowana i każdy producent wdraża ją inaczej. Każdy z badanych routerów i każda z badanych sieci okazały się podatne na co najmniej jeden z opisanych ataków, a w pięciu routerach z jednym punktem dostępowym dało się obejść granicę między siecią dla gości a siecią główną. Atak wymaga, żeby napastnik był już połączony z siecią, na przykład jako gość.
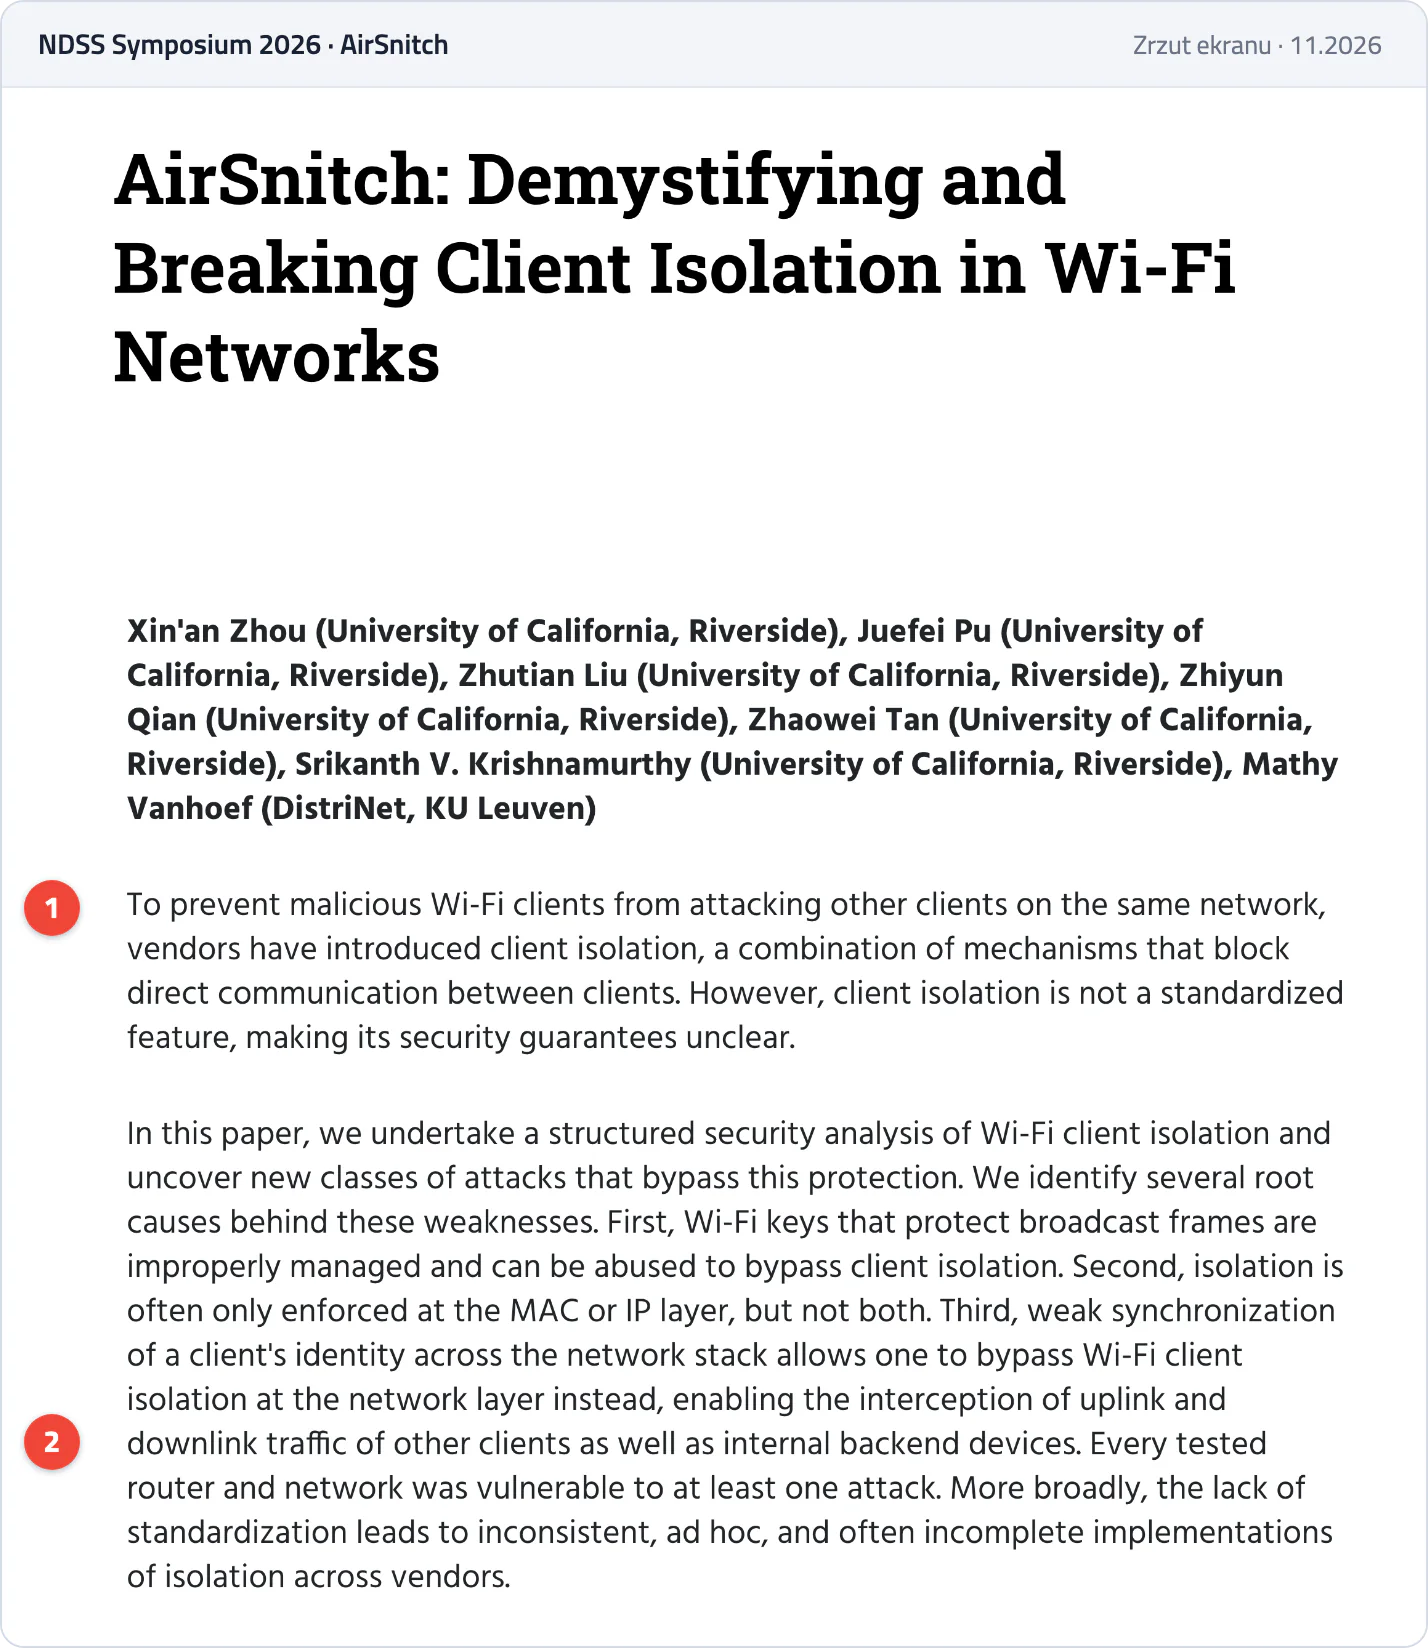
Streszczenie artykułu AirSnitch na stronie konferencji NDSS.
- 1Izolacja klientów blokuje bezpośrednią komunikację między urządzeniami, ale nie jest ustandaryzowana.
- 2Każdy badany router i każda sieć były podatne na co najmniej jeden atak.
Według pełnej treści artykułu skuteczną obroną jest umieszczenie sieci dla gości w osobnym VLAN-ie. W testowanym punkcie dostępowym z siecią dla gości w osobnym VLAN-ie opisane techniki przestały działać. Część producentów wydała już poprawki. Dla firmy wniosek jest prosty: sieć dla gości powinna mieć własny VLAN, a zapora powinna przepuszczać z niej tylko ruch do Internetu. Samo pole „sieć dla gości” w ustawieniach punktu dostępowego tego nie zapewnia.
Hasło do routera, WPS i panel administracyjny
Najprostsze zaniedbania dotyczą samego routera. Rządowa baza wiedzy o cyberbezpieczeństwie, przygotowana razem z NASK, przypomina, że routery mają hasła domyślne, które często nie spełniają zasad silnych haseł, i zaleca wyłączenie funkcji WPS. WPS pozwala podłączyć urządzenie do sieci bez podawania hasła, kodem PIN albo przyciskiem na routerze. Te wskazówki napisano dla domów, ale w małej firmie dotyczą dokładnie tego samego sprzętu.
NASK w poradniku z 2026 roku dodaje jeszcze jedno zalecenie: warto rozważyć wyłączenie zdalnego zarządzania routerem przez Internet. W firmach często spotykamy panel routera albo kontrolera Wi-Fi dostępny z zewnątrz, bo kiedyś ułatwiał pracę serwisowi. Taki dostęp lepiej zastąpić połączeniem przez VPN. Jak sprawdzić, co z sieci firmy widać z Internetu, opisujemy w artykule o otwartych portach na routerze.
Dlaczego aktualizacje punktów dostępowych mają dziś większe znaczenie
Luki w Wi-Fi i w routerach nie są rzadkością. Badanie FragAttacks z maja 2021 roku wykazało, że każdy sprawdzony produkt Wi-Fi miał co najmniej jedną z opisanych podatności. Trzy z nich tkwiły w samym standardzie Wi-Fi od 1997 roku. Ochroną były aktualizacje, które producenci przygotowali przed ogłoszeniem badania. Amerykańska agencja CISA prowadzi katalog podatności wykorzystywanych w atakach. W latach 2025 i 2026 trafiły do niego luki w routerach i innych urządzeniach sieciowych popularnych marek, między innymi TP-Link, D-Link, Zyxel, MikroTik i Ubiquiti. Przy części starszych modeli CISA zaleca wycofanie urządzeń, bo producent nie wydaje już do nich poprawek.
Okres między ujawnieniem luki a jej wykorzystaniem w ataku wyraźnie się skraca. Niemiecki urząd BSI w raporcie o stanie bezpieczeństwa IT opublikowanym 19.11.2026 podaje, że codziennie ujawnianych było 160 nowych luk, o 35 procent więcej niż rok wcześniej. Od ujawnienia luki do jej pierwszego znanego wykorzystania mijało średnio 53 dni w poprzednim okresie, 25 dni w obecnym, a w drugim kwartale 2026 roku tylko 8 dni. Urząd spodziewa się, że zaawansowane modele AI jeszcze ten czas skrócą, a prezes BSI mówi o narzędziach, które pozwalają prowadzić ataki w niespotykanej dotąd liczbie i tempie. Małe i średnie firmy BSI wskazuje jako szczególnie podatne cele. Kilka dni wcześniej Google opisał pierwszy przypadek, w którym przestępcy użyli narzędzi opartych na modelach AI, które bez udziału człowieka szukały luk i je wykorzystywały. Piszemy o tym w artykule o cyberataku z użyciem AI.
Dla małej firmy przejęty router albo punkt dostępowy oznacza, że ktoś może podglądać ruch, dostać się do komputerów i serwera albo wykorzystać firmowe łącze do własnych celów. Jeśli to on otwiera drogę do zaszyfrowania danych, skutkiem jest przestój i żądanie okupu. Dlatego oprogramowanie routera, kontrolera i punktów dostępowych warto aktualizować tak samo regularnie jak komputery, a sprzęt bez wsparcia producenta wymieniać.
Te same zasady dla kamer, terminali i automatyki
Z firmowym Wi-Fi łączą się dziś także kamery, terminale płatnicze, drukarki etykiet, czujniki temperatury w chłodniach i elementy automatyki budynku. Takie urządzenia rzadko dostają aktualizacje i mają proste panele administracyjne, dlatego powinny pracować w osobnej sieci, z której nie ma drogi do komputerów firmy. To ta sama zasada, którą po atakach na chłodnie w sklepach zalecały instytucje bezpieczeństwa i którą opisujemy w artykule o ataku na lodówki w sklepach.
Jak zabezpieczamy Wi-Fi w Telbit24
Sieć bezprzewodową sprawdzamy w ramach audytu bezpieczeństwa IT, zaraz po routerze brzegowym, zaporze i przełącznikach. Klient nie musi niczego przygotowywać, a o dostęp do urządzeń prosimy w trakcie pracy. Aktualizujemy oprogramowanie routera, kontrolera i punktów dostępowych, ustawiamy szyfrowanie, wydzielamy sieć dla gości i sieć dla urządzeń do osobnych VLAN-ów z regułami na zaporze, zmieniamy hasła fabryczne i wyłączamy WPS. Wszystko to trafia na mapę sieci, która zostaje w firmie. Po zmianach jesteśmy pod telefonem, gdyby jakaś drukarka albo terminal wymagały ponownego połączenia. Gdy w budynku brakuje zasięgu, projektujemy i mierzymy sieć bezprzewodową tak, jak opisujemy na stronie o sieciach LAN i Wi-Fi.
Telbit24 działa w Dębicy od 1994 roku i buduje sieci dla firm i instytucji na Podkarpaciu i w całej Polsce. Jeśli chcą Państwo sprawdzić, jak zabezpieczone jest Wi-Fi w Państwa firmie, zapraszamy do kontaktu.